Studie über Datenlecks im Reisebereich
Ob während einer Reise oder bei der Planung: Auf verschiedenen Plattformen hinterlässt man persönliche Daten und somit digitale Spuren – meist deutlich mehr, als man vermutet. Die Websites von Fluggesellschaften und Hotels gehören zu den bekannteren Beispielen. Doch auch Buchungsplattformen, Mietwagenanbieter, Bahnunternehmen, Treueprogramme, Touranbieter und kleinere Dienstleister erfassen kontinuierlich Daten.
Ein Expertenteam von NordVPN und Saily hat zwischen Januar 2021 und August 2026 Datenlecks im Reisesektor analysiert, um zu untersuchen, was mit diesen Informationen geschieht, wenn Reiseunternehmen betroffen sind.
Insgesamt identifizierte das Team 119,4 Millionen offengelegte Datensätze von Reisenden – doch diese Zahl ist nur die Spitze des Eisbergs. Die Untersuchung brachte zwei grundlegend unterschiedliche Muster ans Licht. Während bestimmte Kategorien von Reiseunternehmen sehr häufig von Datenlecks betroffen waren, traten Vorfälle bei anderen Anbietern zwar seltener auf, betrafen dann jedoch auf einen Schlag eine weitaus höhere Anzahl von Personen.
Die kompromittierten Daten beschränkten sich keineswegs nur auf einfache Zugangsdaten. Häufig handelte es sich um persönliche Details, die sich nur schwer oder überhaupt nicht ändern lassen.
Wo genau liegen also die Schwachstellen, und welche digitalen Spuren hinterlassen Reisende tatsächlich? Ein Blick auf die zentralen Ergebnisse der Studie liefert Antworten.
Datenlecks im Reisebereich folgen keinem einheitlichen Muster
Im erfassten Zeitraum registrierte das Expertenteam insgesamt 119.433.433 betroffene Datensätze von Reisenden. Allerdings verteilten sich diese Vorfälle keineswegs gleichmäßig auf die einzelnen Jahre.
Mit über 37,4 Millionen betroffenen Datensätzen aus 278 Datenlecks sticht das Jahr 2021 besonders hervor. Hier gab es die höchste Zahl an Vorfällen der Studie, was vor allem auf viele kleinere Lecks bei Buchungsplattformen zurückzuführen ist. Im Jahr 2022 sank die Zahl der Vorfälle zwar drastisch auf 43, dennoch wurden fast 22 Millionen Datensätze offengelegt. Ein ähnliches Bild zeigte sich 2023: Trotz lediglich 23 Datenlecks wurden knapp 30 Millionen Datensätze offengelegt. Die folgende Übersicht zeigt die Entwicklung im Detail:
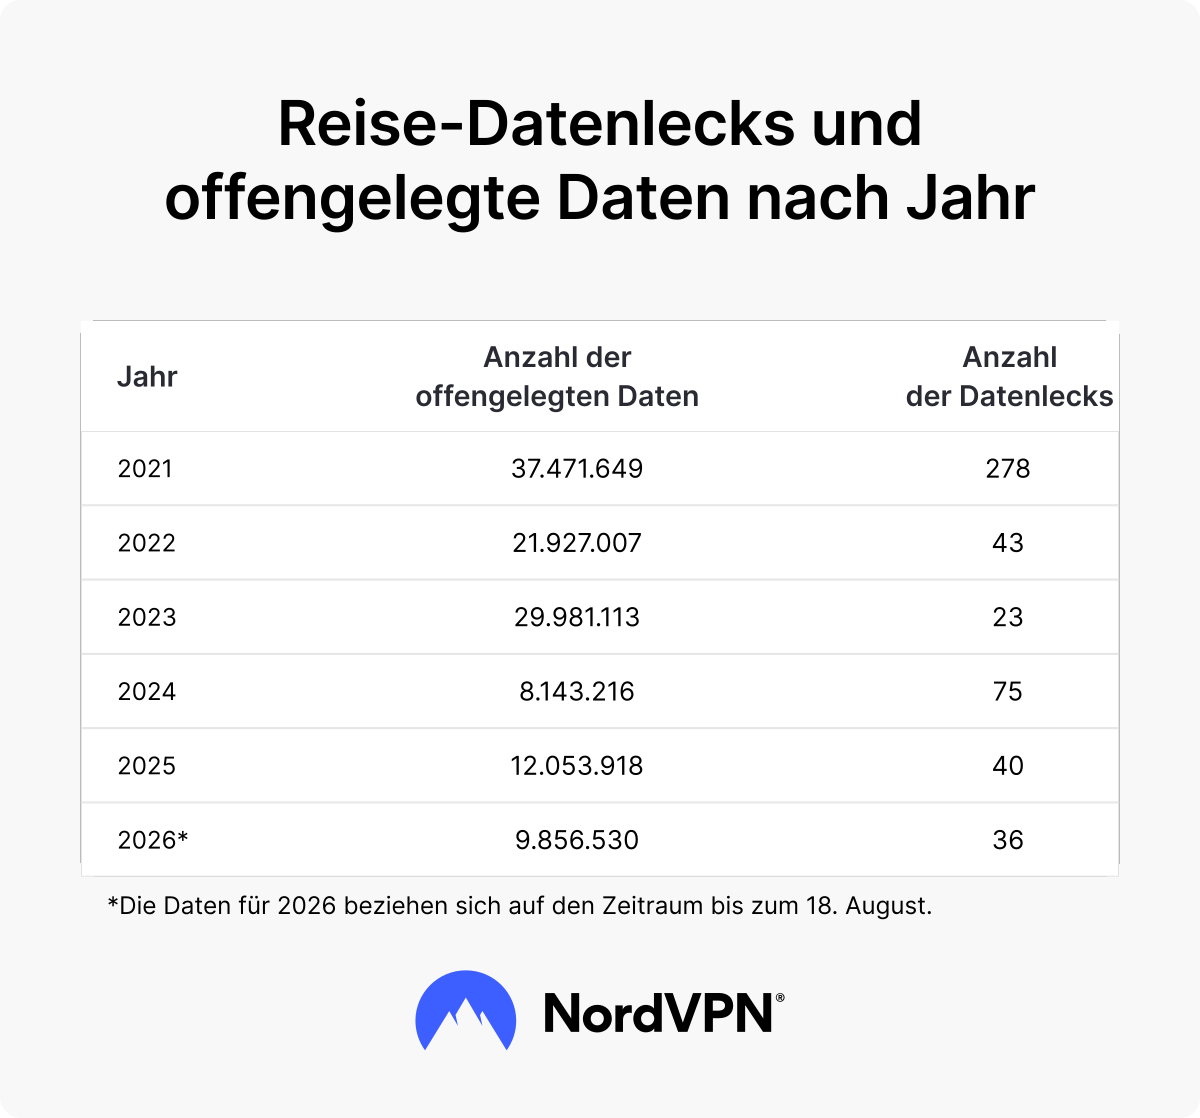
Eine hohe Anzahl an Datenlecks bedeutet nicht zwangsläufig, dass auch mehr Datensätze offengelegt werden. So gab es im Jahr 2021 zwar mehr als zwölfmal so viele Datenlecks wie 2023, jedoch wurden nur rund 25 % mehr Datensätze kompromittiert. Bereits wenige sehr große Lecks können die Gesamtzahl der betroffenen Datensätze drastisch in die Höhe treiben.
Für Reisende sind daher beide Aspekte von Bedeutung. Ein Sektor kann von mehreren kleineren Datenlecks betroffen sein, während bei einem anderen Sektor weniger Vorfälle auftreten, die dabei aber auf einen Schlag Millionen von Datensätzen offenlegen.
Die am stärksten betroffenen Reisesektoren
Ein Datenleck bei einem kleinen Reiseanbieter unterscheidet sich grundlegend von einem Vorfall bei einer großen Fluggesellschaft. Während erstere meist weniger Kunden betreffen, kommen sie häufiger vor. Letztere hingegen treten seltener auf, können jedoch die Daten von Millionen Reisenden auf einmal offenlegen.
Um diese Unterschiede zu berücksichtigen, unterteilte das Expertenteam die betroffenen Unternehmen in fünf Reisesektoren:
- Fluggesellschaften
- Hotels und Resorts
- Treueprogramme und Prämienprogramme
- Buchungsplattformen, Online-Reisebüros, Veranstalter von Touren und Aktivitäten
- Mietwagenunternehmen, Kreuzfahrt- und Bahngesellschaften
Mietwagen-, Kreuzfahrt- und Bahngesellschaften verzeichneten mit 27,7 % den größten Anteil aller offengelegten Datensätze. Buchungsplattformen, Online-Reisebüros sowie Veranstalter von Touren und Aktivitäten folgten knapp dahinter mit 24,6 %, gefolgt von Hotels und Resorts mit 23,7 % sowie Fluggesellschaften mit 21,2 %. Treue- und Prämienprogramme machten die verbleibenden 2,8 % aus.
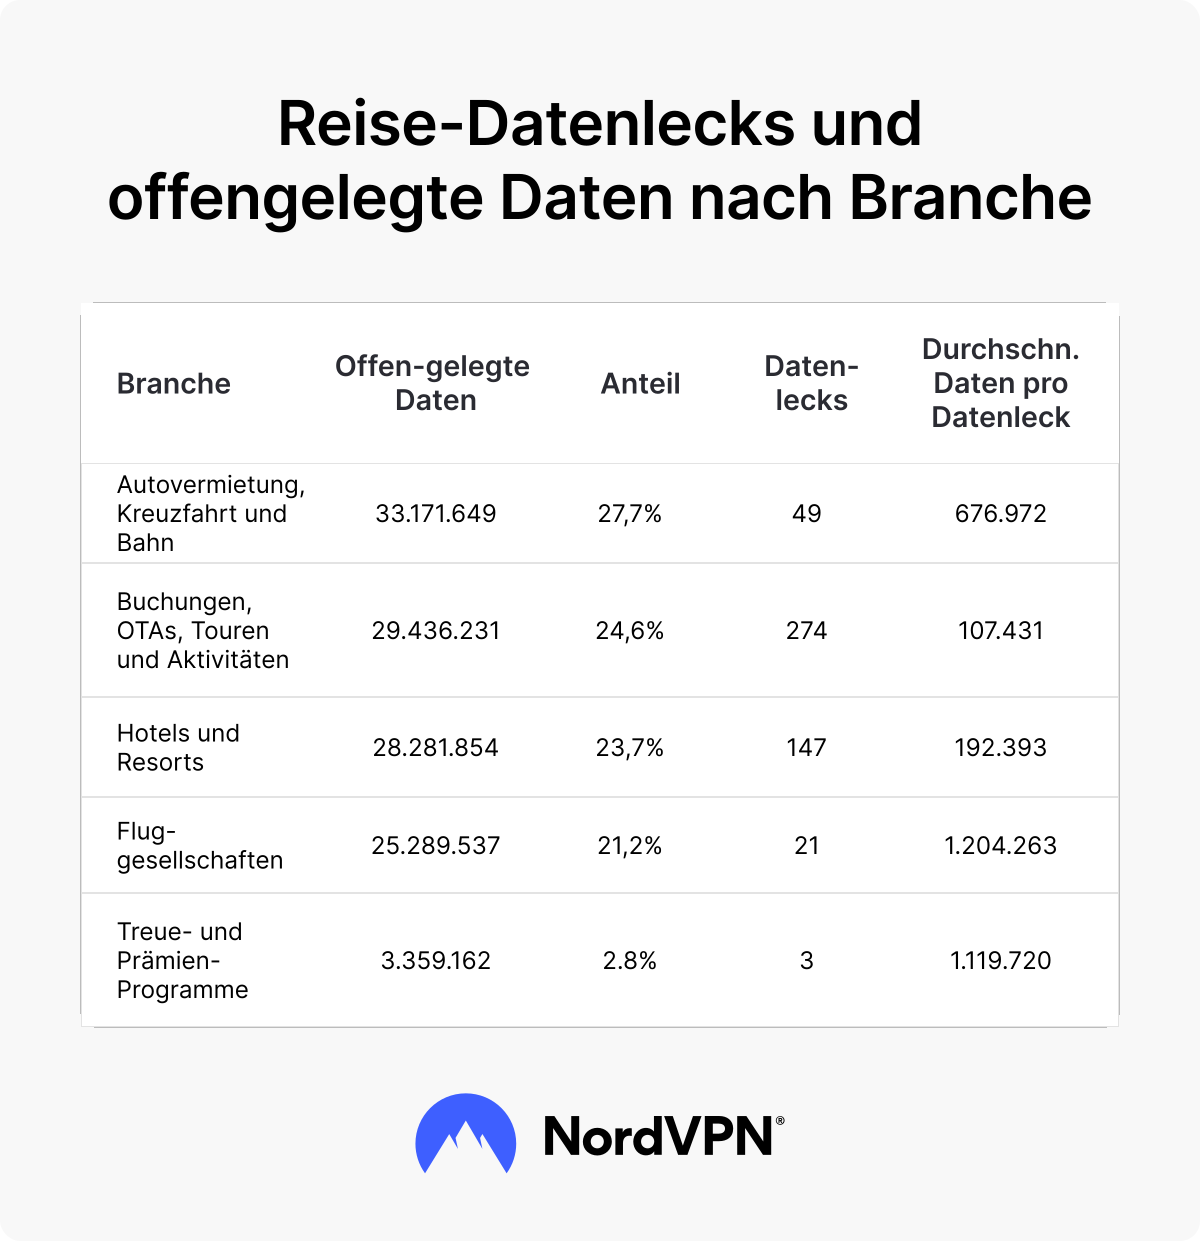
Mit 274 Vorfällen bildeten Buchungsplattformen, Online-Reisebüros, Reiseveranstalter und Veranstalter von Touren und Aktivitäten die am häufigsten betroffene Kategorie. Diese Gruppe umfasst Akteure unterschiedlichster Größe – von großen Buchungsportalen bis hin zu kleineren Reisebüros, regionalen Anbietern und Veranstaltern.
Ein entgegengesetztes Bild zeigte sich bei den Fluggesellschaften. Das Expertenteam registrierte hier lediglich 21 Datenlecks – verglichen mit 274 in der Kategorie Buchungsplattformen, Online-Reisebüros sowie Veranstaltern von Touren und Aktivitäten. Allerdings wurden bei diesen 21 Vorfällen mehr als 25,2 Millionen Datensätze offengelegt. Im Durchschnitt betraf ein Datenleck bei einer Fluggesellschaft rund 1,2 Millionen Datensätze – und damit mehr als elfmal so viele wie in der Kategorie der Buchungsanbieter und Veranstalter von Touren und Aktivitäten (durchschnittlich rund 107.000 Datensätze).
Welche Daten werden durch Reise-Datenlecks offengelegt?
Jedes in der Studie analysierte Datenleck enthielt E-Mail-Adressen, da eindeutige offengelegte E-Mail-Adressen zur Messung des Umfangs des Lecks verwendet wurden. Die meisten Vorfälle enthielten jedoch auch weitere persönliche Daten.
Vollständige Namen tauchten in 92 % der analysierten Datenlecks auf, Telefonnummern in 87 % und Adressen in 78 %. Mehr als die Hälfte enthielt Geburtsdaten (55 %) sowie Informationen zum Geschlecht (53 %), während in 46 % der Fälle Passwörter enthalten waren. Die Staatsangehörigkeit wurde in 19 % der Datenlecks offengelegt, Ausweisdaten in 11 %.
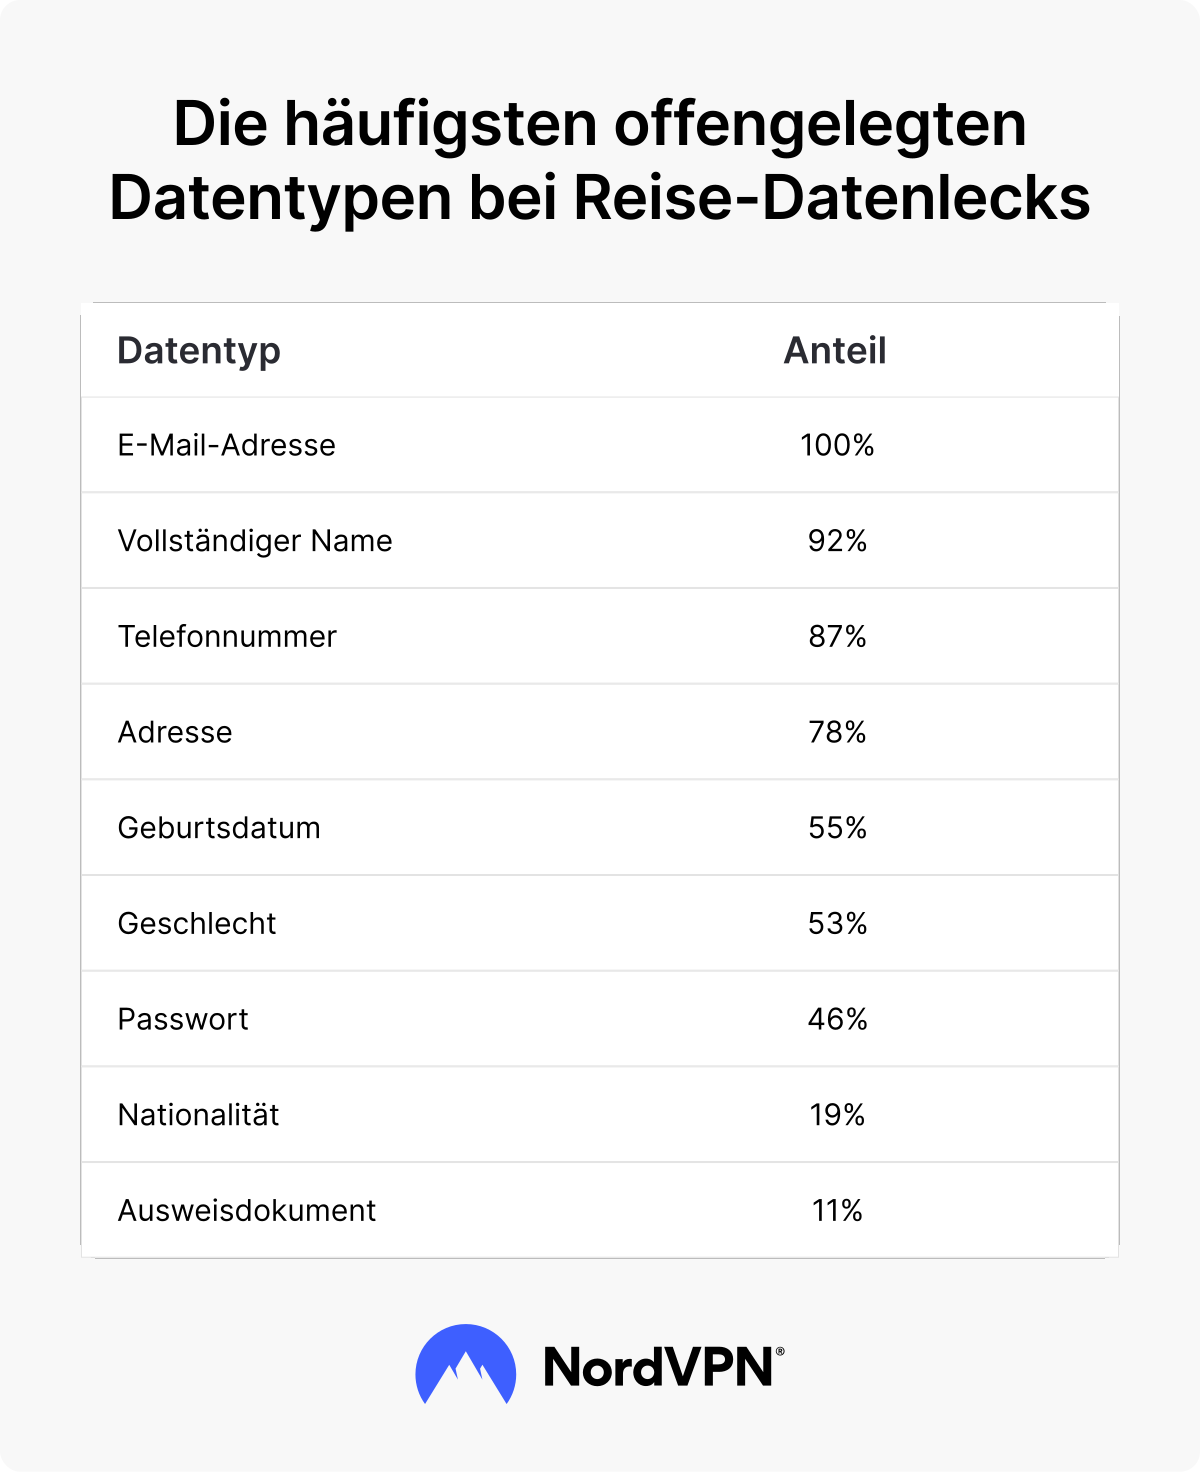
Kombiniert können diese Details ein präzises Profil einer Person ergeben. Wer Zugang zu offengelegten Reisedaten erhält, könnte deinen vollständigen Namen, deinen Wohnort, deine Kontaktdaten und dein Geburtsdatum in Erfahrung bringen. Je nach Anbieter und Art des Datenlecks können die offengelegten Informationen auch Staatsangehörigkeit oder Ausweisdaten umfassen.
Reisedaten können besonders sensibel sein, weil sich ein Großteil davon nur schwer ändern lässt. Du kannst ein kompromittiertes Passwort zurücksetzen und ändern – aber dein Geburtsdatum oder andere persönlich identifizierbare Informationen lassen sich nicht einfach ändern.
Die Reise ist vorbei, die Daten aber verweilen
Die Studie weist auch auf ein weniger offensichtliches Problem hin. Reisende haben möglicherweise noch immer persönliche Daten bei Unternehmen gespeichert, die sie einmalig genutzt und längst vergessen haben. Buchungsplattformen, Online-Reisebüros, Reiseveranstalter und Veranstalter von Aktivitäten waren von mehr als der Hälfte der analysierten Datenlecks betroffen – und viele dieser Dienste nutzt man möglicherweise nur für eine einzige Reise.
Du erinnerst dich vielleicht noch an die Fluggesellschaft, mit der du vor fünf Jahren geflogen bist – aber wahrscheinlich nicht an jeden Touranbieter, jeden Mietwagenverleiher oder jede Buchungsseite, die du genutzt hast. Je nach den Richtlinien und gesetzlichen Anforderungen des Unternehmens können diese Dienste Kundendaten auch nach dem Ende der Reise aufbewahren. Ein altes Konto, an das du dich nicht erinnerst, könnte daher noch immer persönliche Daten enthalten, wenn das Unternehmen Jahre später von einem Datenleck betroffen ist.
So schützt du deine Reisedaten
Reisende können nicht kontrollieren, wie jede Fluggesellschaft, jedes Hotel oder jeder Buchungsdienst seine digitale Infrastruktur schützt. Aber du kannst die Informationen begrenzen, die du online weitergibst. Diese Tipps helfen dir:
- Erstelle nur neue Konten, wenn es wirklich notwendig ist. Überlege vor der Kontoerstellung, ob du den Dienst wirklich benötigst oder überprüfe, ob der Dienst die Möglichkeit bietet, als „Gast“ (also ohne Login) zu buchen.
- Verwende einzigartige Passwörter und Multi-Faktor-Authentifizierung (MFA). Ein einzigartiges Passwort für jedes Konto bedeutet, dass Zugangsdaten, die durch einen Anbieter offengelegt werden, nicht woanders wiederverwendet werden können. Die MFA erweitert diesen Schutz und erschwert den Zugriff auf dein Konto für den Fall, dass dein Passwort in die falschen Hände gerät.
- Lösche gespeicherte persönliche Daten. Entferne gespeicherte Zahlungsmethoden und Ausweisdokumente, sobald der Dienst sie nicht mehr benötigt.
- Sei vorsichtig beim Hochladen von Ausweisdokumenten. Pässe und andere amtliche Ausweise sind für manche Dienste erforderlich – lade sie aber nicht einfach hoch, weil du darum gebeten wirst. Prüfe vorab, warum das Unternehmen das Dokument benötigt, wie es digitale Dokumente handhabt und ob du die notwendigen Informationen auf anderem Weg angeben kannst.
- Entferne Konten, die du nicht mehr brauchst. Lösche Reisekonten, die du nicht mehr benötigst, und beantrage gegebenenfalls die Löschung der damit verbundenen persönlichen Daten.
- Bleib wachsam. Behandle unerwartete E-Mails oder Nachrichten über vergangene Buchungen mit Vorsicht – besonders wenn du aufgefordert wirst, dich einzuloggen, Informationen zu teilen oder eine Zahlung zu leisten.
Online-Sicherheit beginnt mit einem Klick.
Bleib sicher – mit dem weltweit führenden VPN
Methodik
Das Team von NordVPN und Saily analysierte historische Daten zu Datenlecks vom 1. Januar 2021 bis zum 18. August 2026 mithilfe der Intelligence-Threat-Exposure-Management-Plattform NordLayer.
Das Team analysierte den Datenleck-Katalog für den untersuchten Zeitraum und klassifizierte Vorfälle, die Fluggesellschaften, Hotels und Resorts, Online-Reisebüros, Veranstalter von Touren und Aktivitäten, Treueprogramme sowie Mietwagenunternehmen, Kreuzfahrt- und Bahngesellschaften betrafen. Jedes Datenleck wurde anhand des Namens, der Domain und der Beschreibung der betroffenen Organisation kategorisiert. Die Experten überprüften die größten Vorfälle einzeln und entfernten falsch positive Ergebnisse.
Der Umfang des Datenlecks wurde anhand der Anzahl eindeutiger offengelegter E-Mail-Adressen gemessen. Der endgültige Datensatz enthielt 119.433.433 Datensätze von Reisenden aus 494 reisebezogenen Datenlecks.
Die Ergebnisse repräsentieren Vorfälle, die im analysierten Datensatz erfasst wurden, und sollten nicht als vollständige weltweite Anzahl von Datenlecks im Reisesektor oder offengelegter Datensätze von Reisenden interpretiert werden.
