旅遊資料外洩研究發現了什麼?
一趟旅行所留下的個人資料,可能比您想像的散布得更廣。航空公司和飯店是顯而易見的例子,但訂票網站、租車公司、鐵路營運商、忠誠計畫、旅遊行程供應商以及各種小型服務業者,也都會在過程中各自蒐集資料。
NordVPN 與 Saily 的研究人員檢視了 2021 年 1 月至 2026 年 8 月間觀察到的旅遊相關資料外洩事件,以瞭解旅遊企業遭入侵時,這些資料會發生什麼事。
研究人員發現共有 1.194 億筆旅客紀錄遭曝險,但這個總數只是故事的一部分。研究揭示了兩種截然不同的模式:某些類型的旅遊企業更頻繁地出現在外洩事件中,而另一些雖然事件較少,但單次事件受影響的人數卻多得多。
遭曝險的資料也不僅限於帳號憑證。旅遊資料外洩事件經常包含難以更改、有時甚至完全無法更改的個人資料。那薄弱環節究竟在哪裡?旅客又留下了哪些資訊?讓我們來看看研究結果。
旅遊資料外洩並無固定規律
在分析期間內,研究人員共觀察到 119,433,433 筆遭曝險的旅客紀錄。然而,這些紀錄在各年度間的分布極不平均。
光是 2021 年,研究人員就辨識出 278 起外洩事件、超過 3,740 萬筆紀錄——這是資料集中事件數量最高的一年,主要由一系列較小型的訂票平台外洩事件所推動。2022 年,事件數量大幅下降至 43 起,但這些事件仍曝險了近 2,200 萬筆紀錄。隔年僅觀察到 23 起事件,卻有近 3,000 萬筆紀錄遭曝險。以下是逐年比較。
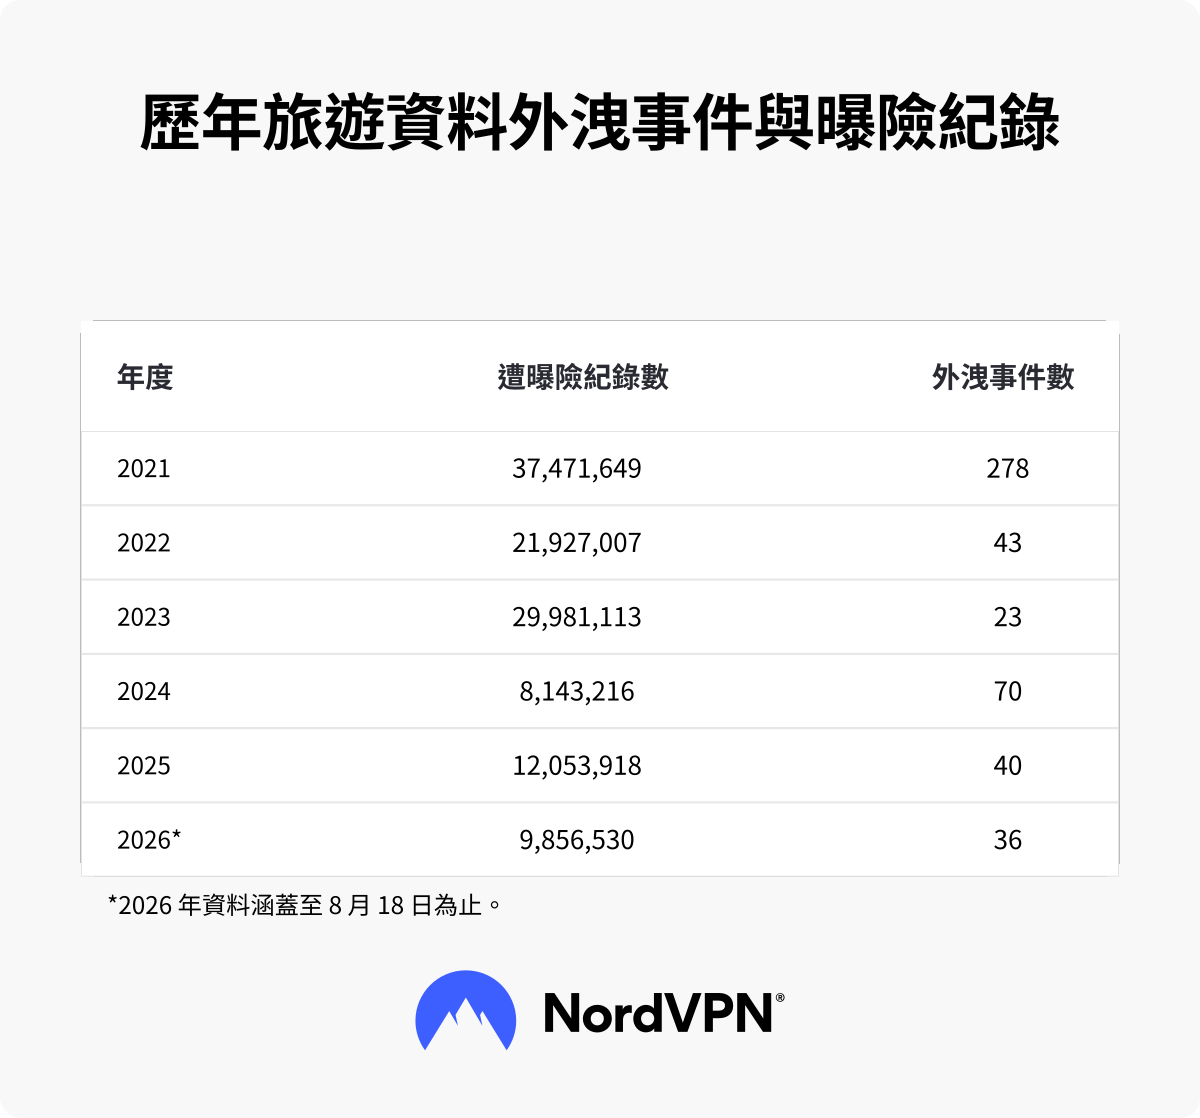
外洩事件數量多,並不一定代表曝險紀錄更多。2021 年的事件數量是 2023 年的 12 倍以上,但曝險紀錄僅多出約 25%。少數幾起超大規模的外洩事件,就能迅速扭轉整體局勢。
對旅客而言,這個等式的兩邊都很重要。一個產業可能頻繁發生較小規模的外洩事件,也可能偶爾出現一次影響數百萬人的重大事件。
受影響最深的旅遊領域
小型旅遊業者的資料外洩事件,與大型航空公司的外洩事件看起來截然不同。前者影響的客戶可能較少,但卻是眾多類似事件中的一起;後者則可能一次曝險大量旅客的資訊。
為了考量這些差異,研究人員將受影響的企業歸納為五大旅遊領域:
- 航空公司飯店與度假村
- 忠誠與獎勵計畫
- 訂票平台、線上旅行社(OTA)、旅遊行程與活動供應商
- 租車、郵輪與鐵路公司
租車、郵輪與鐵路公司在觀察到的曝險紀錄中占比最高,達 27.7%。訂票平台、OTA、旅遊行程與活動供應商緊追在後,占 24.6%;飯店與度假村占 23.7%,航空公司占 21.2%。忠誠與獎勵計畫則占其餘的 2.8%。
下表呈現更詳細的資料。
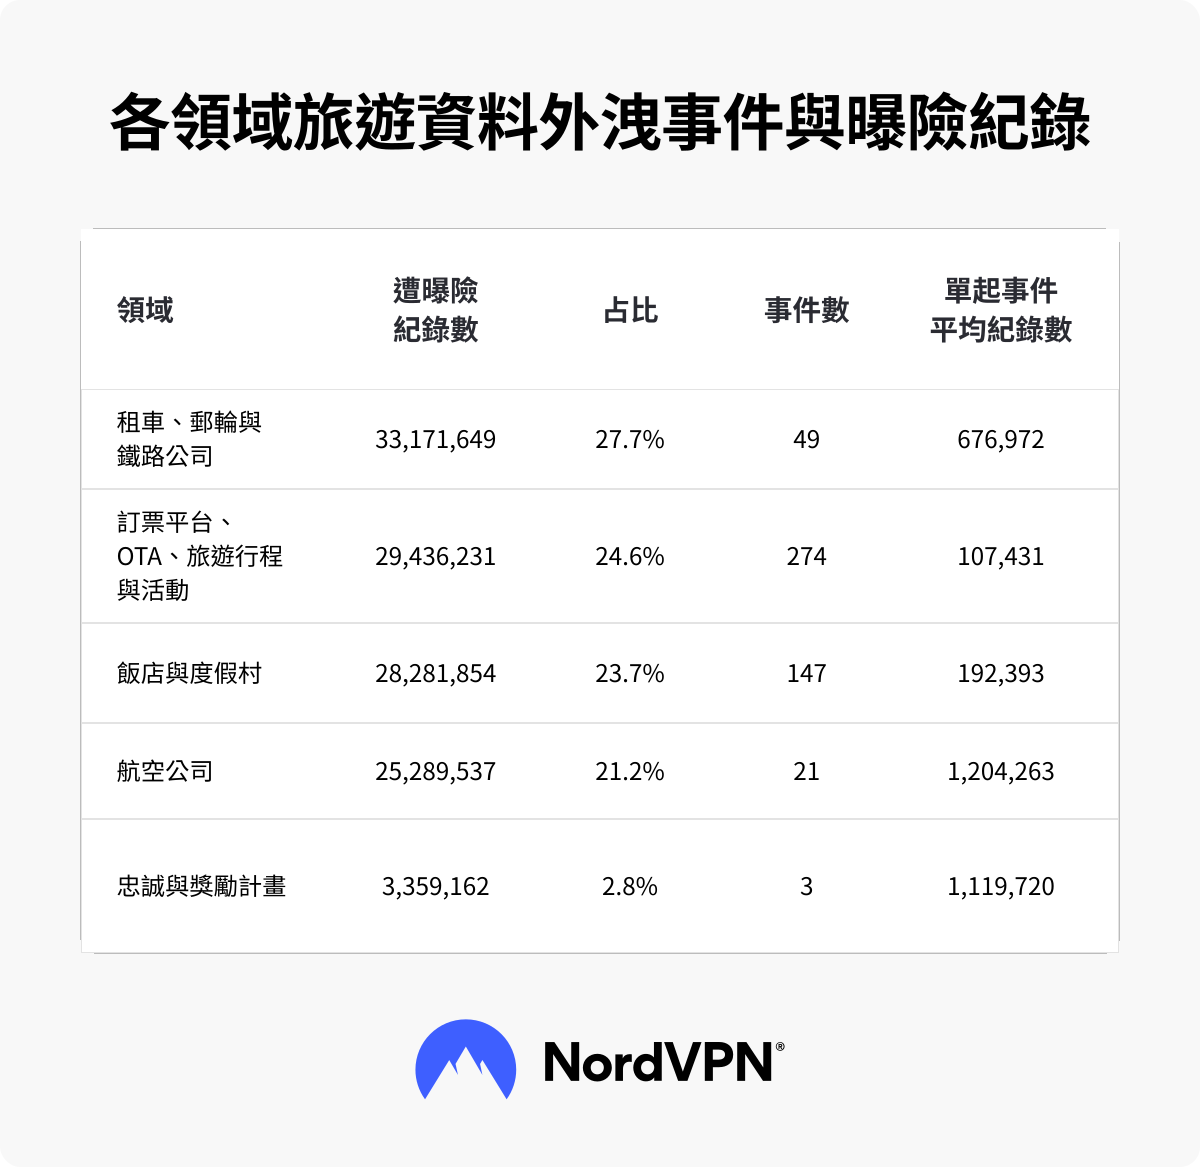
訂票平台、OTA、旅遊業者與活動供應商是研究中遭入侵最頻繁的類別,共占 274 起事件。這個群體涵蓋了規模差異極大的企業,從大型訂票網站到小型旅行社、區域性旅遊業者和活動供應商都有。
航空公司則呈現相反的模式。研究人員僅觀察到 21 起航空公司外洩事件,相較之下,訂票、OTA、旅遊行程與活動類別高達 274 起。但這 21 起事件曝險了超過 2,520 萬筆紀錄。航空公司單起外洩事件平均涉及約 120 萬筆紀錄——是訂票、OTA、旅遊行程與活動供應商約 107,000 筆平均值的 11 倍以上。
旅遊資料外洩事件會曝險哪些資訊?
研究中分析的每一起外洩事件都包含電郵地址,因為研究是以不重複的曝險電郵地址數量來衡量事件規模。但大多數事件還包含其他個人資料。
完整姓名出現在 92% 的分析事件中,電話號碼占 87%,地址占 78%。超過半數包含出生日期(55%)和性別資訊(53%),46% 含有密碼。國籍出現在 19% 的事件中,官方證件資訊則占 11%。
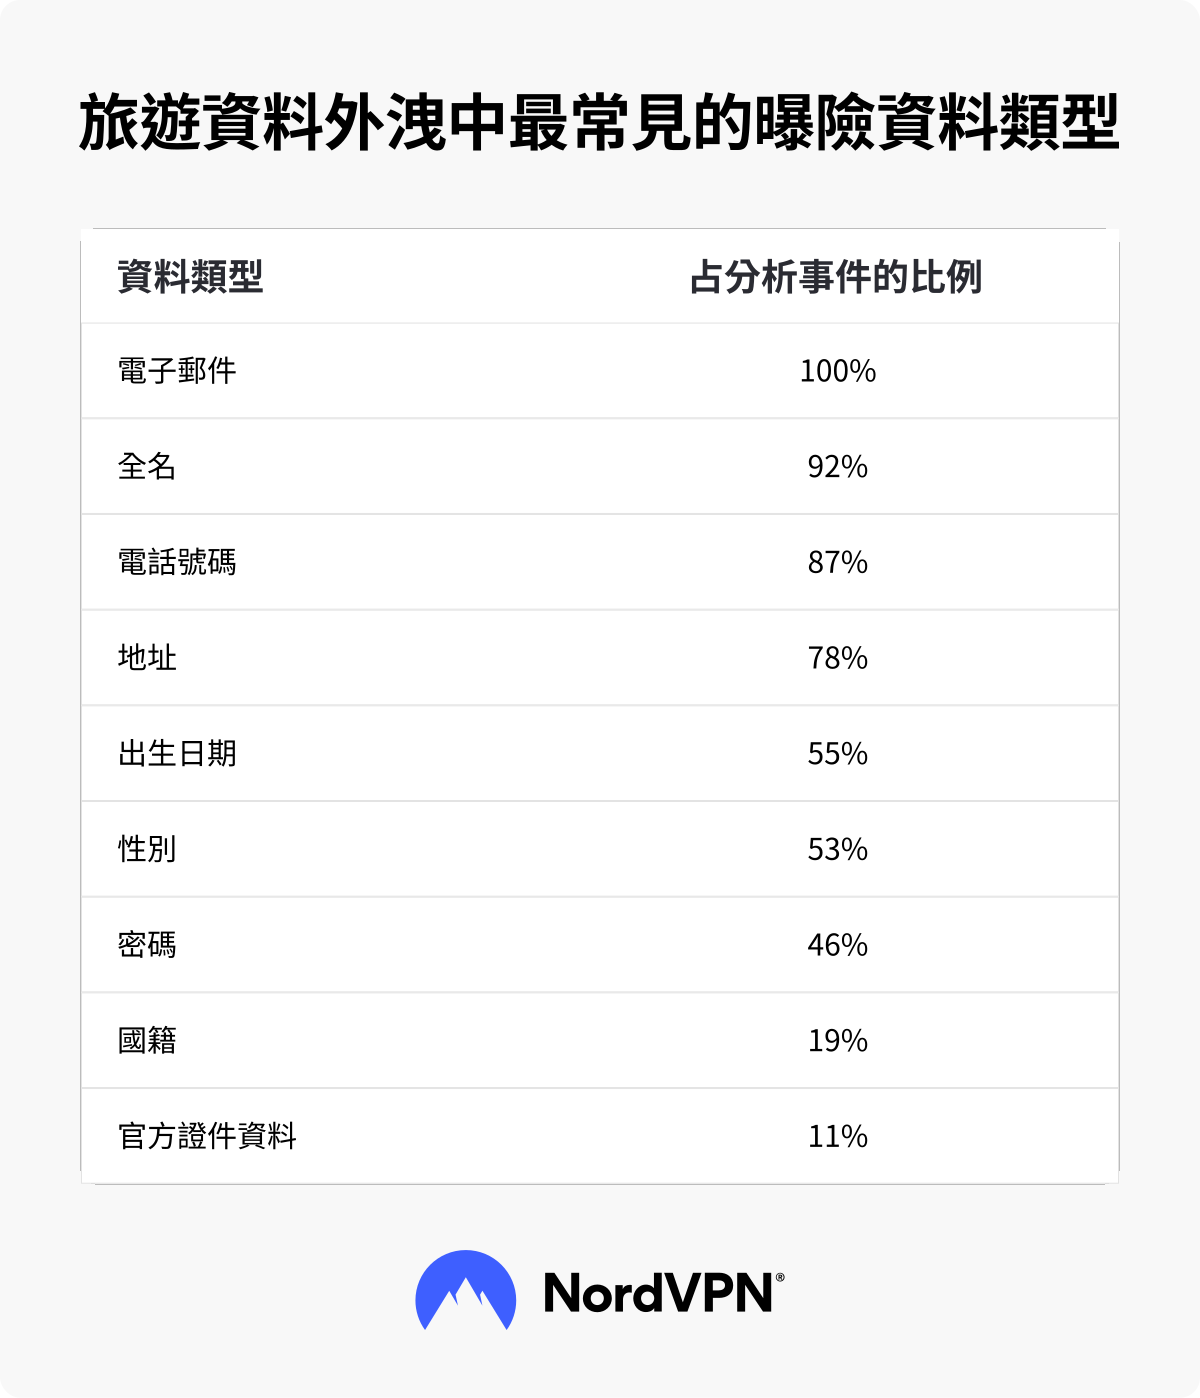
這些資訊拼湊起來,可以建構出一個人相當精確的輪廓。取得外洩旅遊資料的人,可能知道您的全名、住址、聯絡方式,以及出生日期。視供應商和外洩事件而定,曝險資訊還可能包括國籍或身分證明資料。
旅遊資料之所以特別敏感,是因為其中大部分資訊難以更改。遭外洩的密碼可以重設,但您無法更改自己的出生日期或其他個人識別資訊。
您的資料可能比旅程留存得更久
研究還指出一個較不明顯的問題:旅客的個人資料可能仍存放在那些只用過一次、之後就被遺忘的公司手中。訂票平台、OTA、旅遊業者和活動供應商占了分析事件的一半以上,而其中許多服務可能只在單次旅行中才用得到。
您可能還記得五年前搭乘的航空公司,但大概不記得用過的每一家當地旅遊公司、租車服務或訂票網站。視公司的政策和法律要求而定,這些服務可能在旅程結束後仍保留客戶資訊。因此,如果該公司在多年後遭入侵,一個您幾乎不記得的舊帳號,卻可能仍保存著您的個人資料。
旅行時如何減少分享的個人資料
旅客無法控制每家航空公司、飯店或訂票服務如何保護其基礎設施,但可以更謹慎地選擇要交出哪些資料。以下幾個簡單的習慣,有助於減少留下的敏感資訊:
- 避免建立不必要的帳號:在建立帳號前,先考慮是否真的需要,或該服務是否允許您以訪客身分完成訂購。
- 使用獨一無二的密碼和多重要素驗證(MFA):每個帳號使用獨特的密碼,意味著某家供應商外洩的憑證無法被重複用於其他地方。MFA 則增加了一道驗證關卡,讓他人僅憑竊取的密碼更難存取您的帳號。
- 移除已儲存的個人資訊:當服務不再需要時,刪除已儲存的付款方式和身分證件。
- 上傳證件時務必謹慎:護照和其他官方證件資料有時是必需的,但不要只因為表單要求就上傳身分證明。請確認對方為何需要該文件、將如何使用,以及是否可以改用其他方式提供所需資訊。
- 檢視舊的旅遊帳號:刪除不再需要的旅遊帳號,並在適當情況下,要求刪除與帳號相關的個人資料。
- 保持警覺:對於提及過往訂單的可疑電子郵件或訊息保持懷疑態度,尤其是要求您登入、提供資訊或付款的訊息。
研究方法
NordVPN 與 Saily 的研究人員分析了 2021 年 1 月 1 日至 2026 年 8 月 18 日的歷史外洩資料,資料來源為 NordLayer Intelligence 威脅曝險管理平台。
研究人員檢視了分析期間的外洩事件目錄,將涉及航空公司、飯店與度假村、線上旅行社、旅遊行程與活動供應商、忠誠計畫,以及租車、郵輪與鐵路公司的事件加以分類。每起事件均依據受影響組織的名稱、網域和描述進行歸類。研究人員逐一驗證了規模最大的事件,並移除誤報案例。
外洩規模以不重複的曝險電郵地址數量衡量。最終資料集包含 494 起旅遊相關外洩事件,共計 119,433,433 筆旅客紀錄。
研究結果僅代表分析資料集中觀察到的事件,不應被解讀為全球旅遊產業資料外洩事件或曝險旅客紀錄的完整數字。

