Vad undersökningen berättar om dataintrång inom resebranschen
En resa kan sprida dina personuppgifter till fler ställen än du kanske tror. Flygbolag och hotell är de uppenbara, men bokningssajter, biluthyrningsföretag, tågoperatörer, lojalitetsprogram, researrangörer och mindre tjänster samlar alla in egna uppgifter längs vägen.
NordVPN och Sailys experter tittade på reserelaterade intrång som observerades mellan januari 2021 och augusti 2026 för att se vad som händer med dessa data när reseföretag drabbas.
Experterna hittade 119,4 miljoner exponerade reseposter, men totalsiffran är bara en del av bilden. Undersökningen avslöjar två väldigt olika mönster – vissa typer av reseföretag dök upp i intrång betydligt oftare, medan andra hade färre incidenter men med betydligt fler drabbade per tillfälle.
Dessa exponerade data begränsade sig inte heller till inloggningsuppgifter. Reseintrång innehöll ofta personliga uppgifter som är svåra – eller ibland omöjliga – att ändra i efterhand.
Var finns då svagheterna, och vilka uppgifter lämnar resenärer kvar? Låt oss ta en titt på vad undersökningen visar.
Dataintrång inom resebranschen följer inget jämnt mönster
Experterna observerade 119 433 433 exponerade reseposter under den analyserade perioden – men posterna var långt ifrån jämnt fördelade över åren.
Bara under 2021 identifierades fler än 37,4 miljoner poster i 278 intrång – det högsta antalet incidenter i datasetet, drivet till stor del av en grupp mindre läckor på bokningsplattformar. Under 2022 sjönk antalet incidenter kraftigt till 43, men de intrången exponerade ändå nästan 22 miljoner poster. Året därpå registrerades bara 23 observerade intrång – men nästan 30 miljoner exponerade poster.
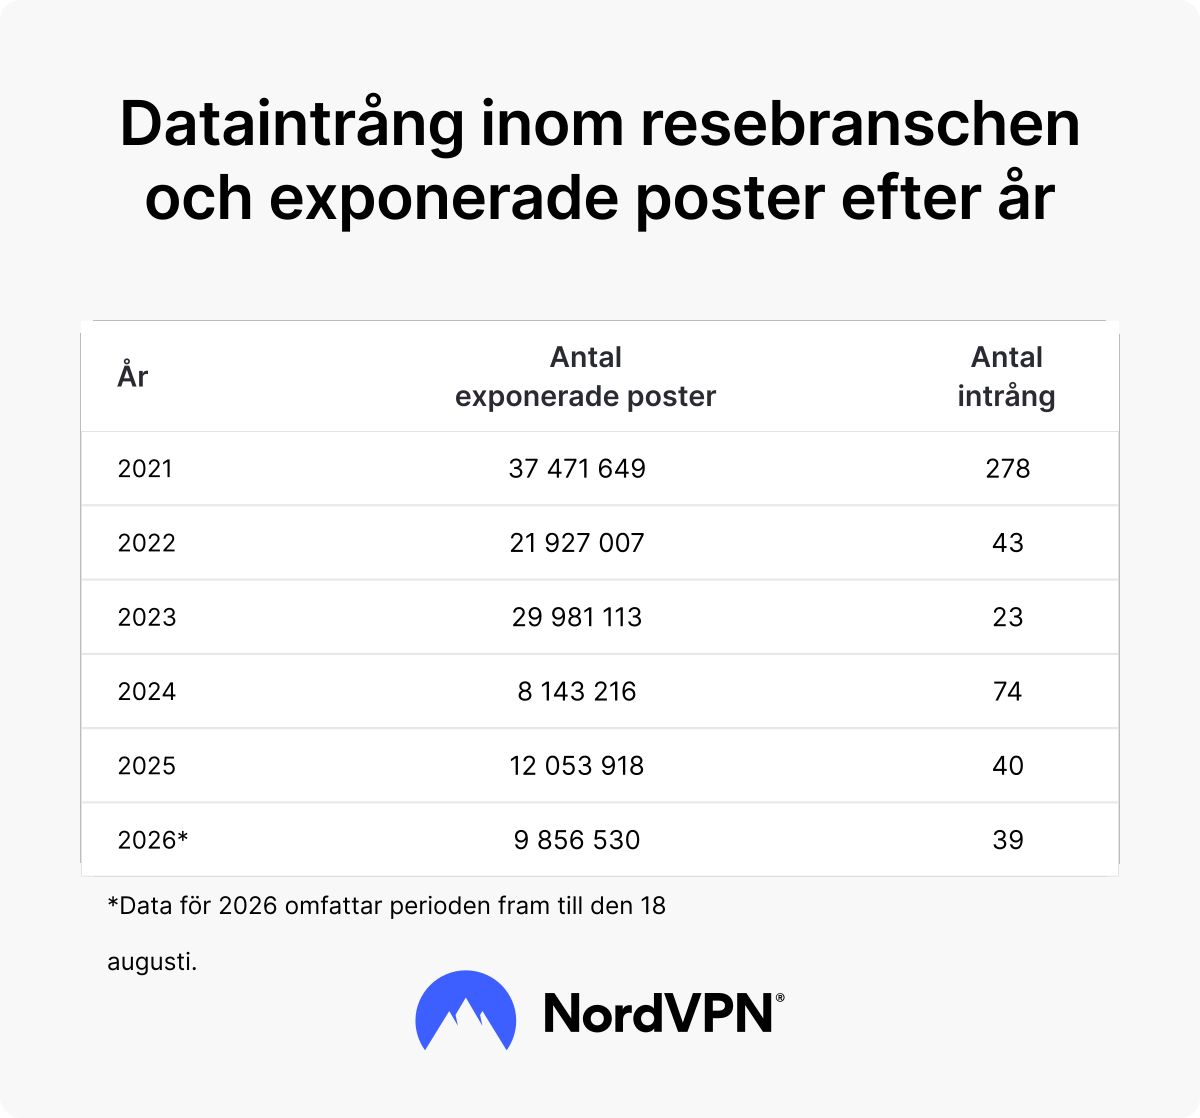
Ett högt antal intrång innebär alltså inte alltid fler exponerade poster. Datasetet från 2021 innehöll mer än tolv gånger så många intrång som 2023, men bara ungefär 25 % fler exponerade poster. Några enstaka stora läckor kan snabbt tippa vågen.
För resenärer spelar båda sidorna av ekvationen roll. En sektor kan ha frekventa men mindre intrång – eller enstaka incidenter som drabbar miljontals människor på en och samma gång.
De mest drabbade resebranscherna
Ett dataintrång hos en liten researrangör ser väldigt annorlunda ut jämfört med ett hos ett stort flygbolag. Det första kan drabba färre kunder men vara ett av många liknande incidenter, medan det andra kan exponera uppgifter tillhörande ett enormt antal resenärer på en gång.
För att ta hänsyn till dessa skillnader grupperade experterna de drabbade företagen i fem kategorier inom resebranschen:
- Flygbolag
- Hotell och resorts
- Lojalitets- och belöningsprogram
- Bokningsplattformar, researrangörer och aktivitetsleverantörer
- Biluthyrning, kryssningar och tågbolag
Biluthyrning, kryssningar och tågbolag stod för den största andelen av de observerade exponerade posterna – 27,7 %. Bokningsplattformar, researrangörer och aktivitetsleverantörer kom tätt efter med 24,6 %, hotell och resorts med 23,7 % och flygbolag med 21,2 %. Lojalitets- och belöningsprogram stod för återstående 2,8 %.
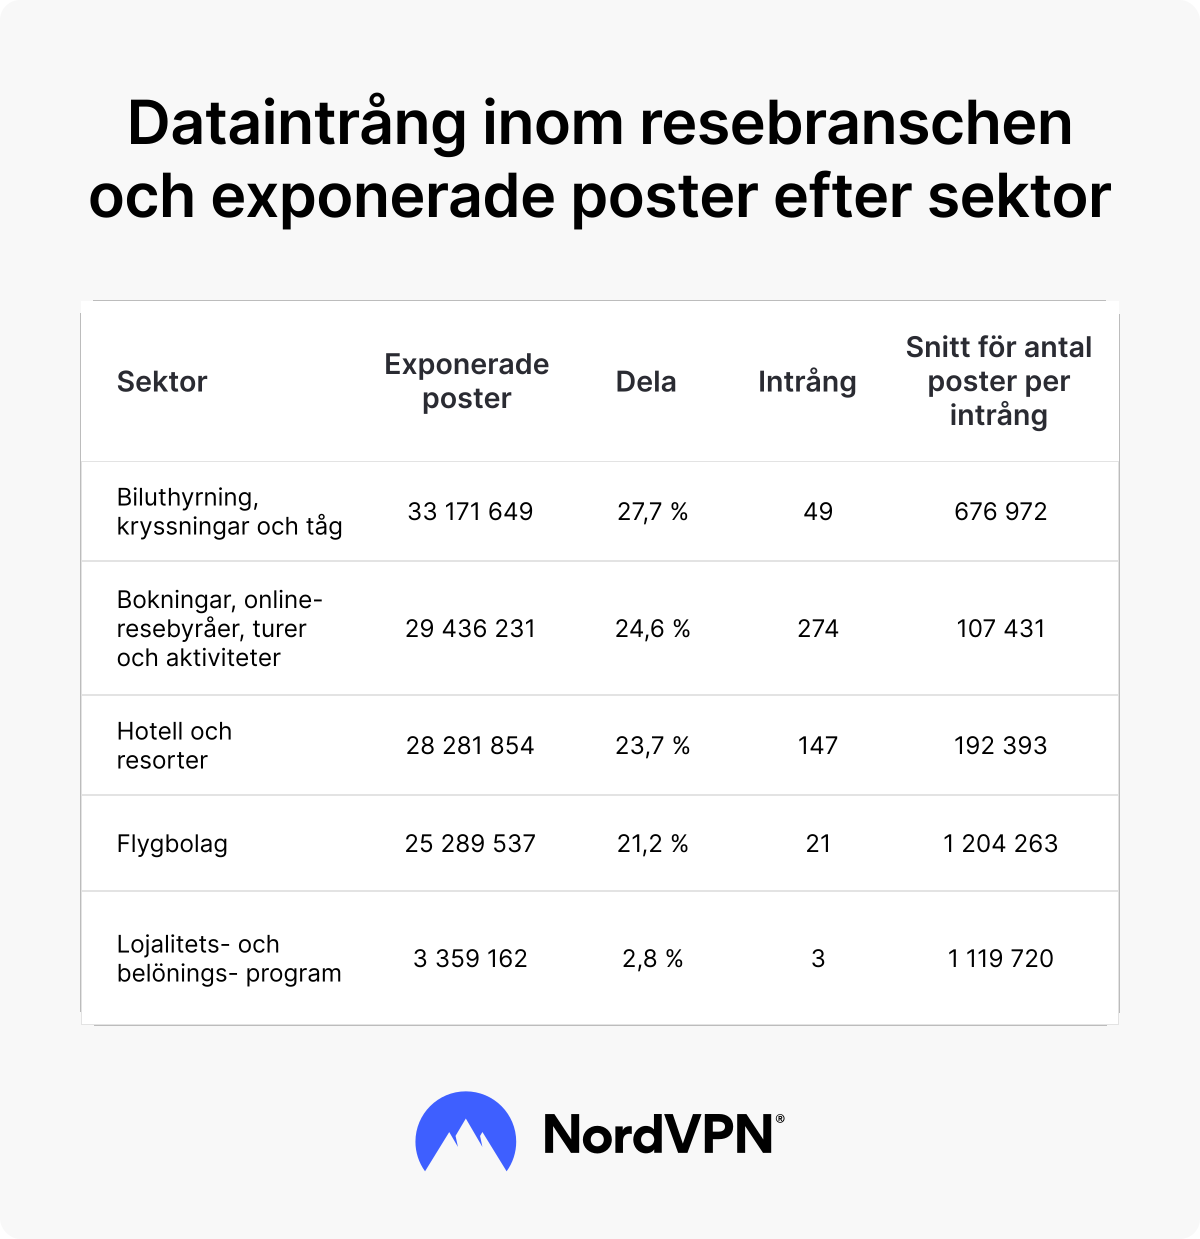
Bokningsplattformar, researrangörer och aktivitetsleverantörer var den kategori som drabbades av flest intrång i undersökningen – 274 incidenter. Den här gruppen rymmer företag av väldigt olika storlek, från stora bokningssajter till mindre byråer, regionala researrangörer och aktivitetsleverantörer.
Flygbolagen visade det omvända mönstret. Experterna observerade bara 21 intrång hos flygbolag, jämfört med 274 inom kategorin bokningar, OTA (online travel agencies/digitala resebyråer), rese- och aktivitetsarrangörer. Men de 21 incidenterna exponerade fler än 25,2 miljoner poster. Ett genomsnittligt flygbolagsintrång innehöll ungefär 1,2 miljoner poster – fler än elva gånger det genomsnittliga antalet på runt 107 000 poster för boknings-, OTA-, researrangörs- och aktivitetsleverantörer.
Vilken information exponeras i dataintrång inom resebranschen?
Varje intrång som analyserades i undersökningen innehöll e-postadresser, eftersom unika exponerade e-postadresser användes för att mäta intrångets storlek. Men de flesta incidenter innehöll även andra personuppgifter.
Fullständiga namn förekom i 92 % av de analyserade intrången, telefonnummer i 87 % och adresser i 78 %. Mer än hälften innehöll födelsedatum (55 %) och uppgifter om kön (53 %), medan 46 % innehöll lösenord. Nationalitet förekom i 19 % av intrången och uppgifter om nationella ID-handlingar i 11 %.
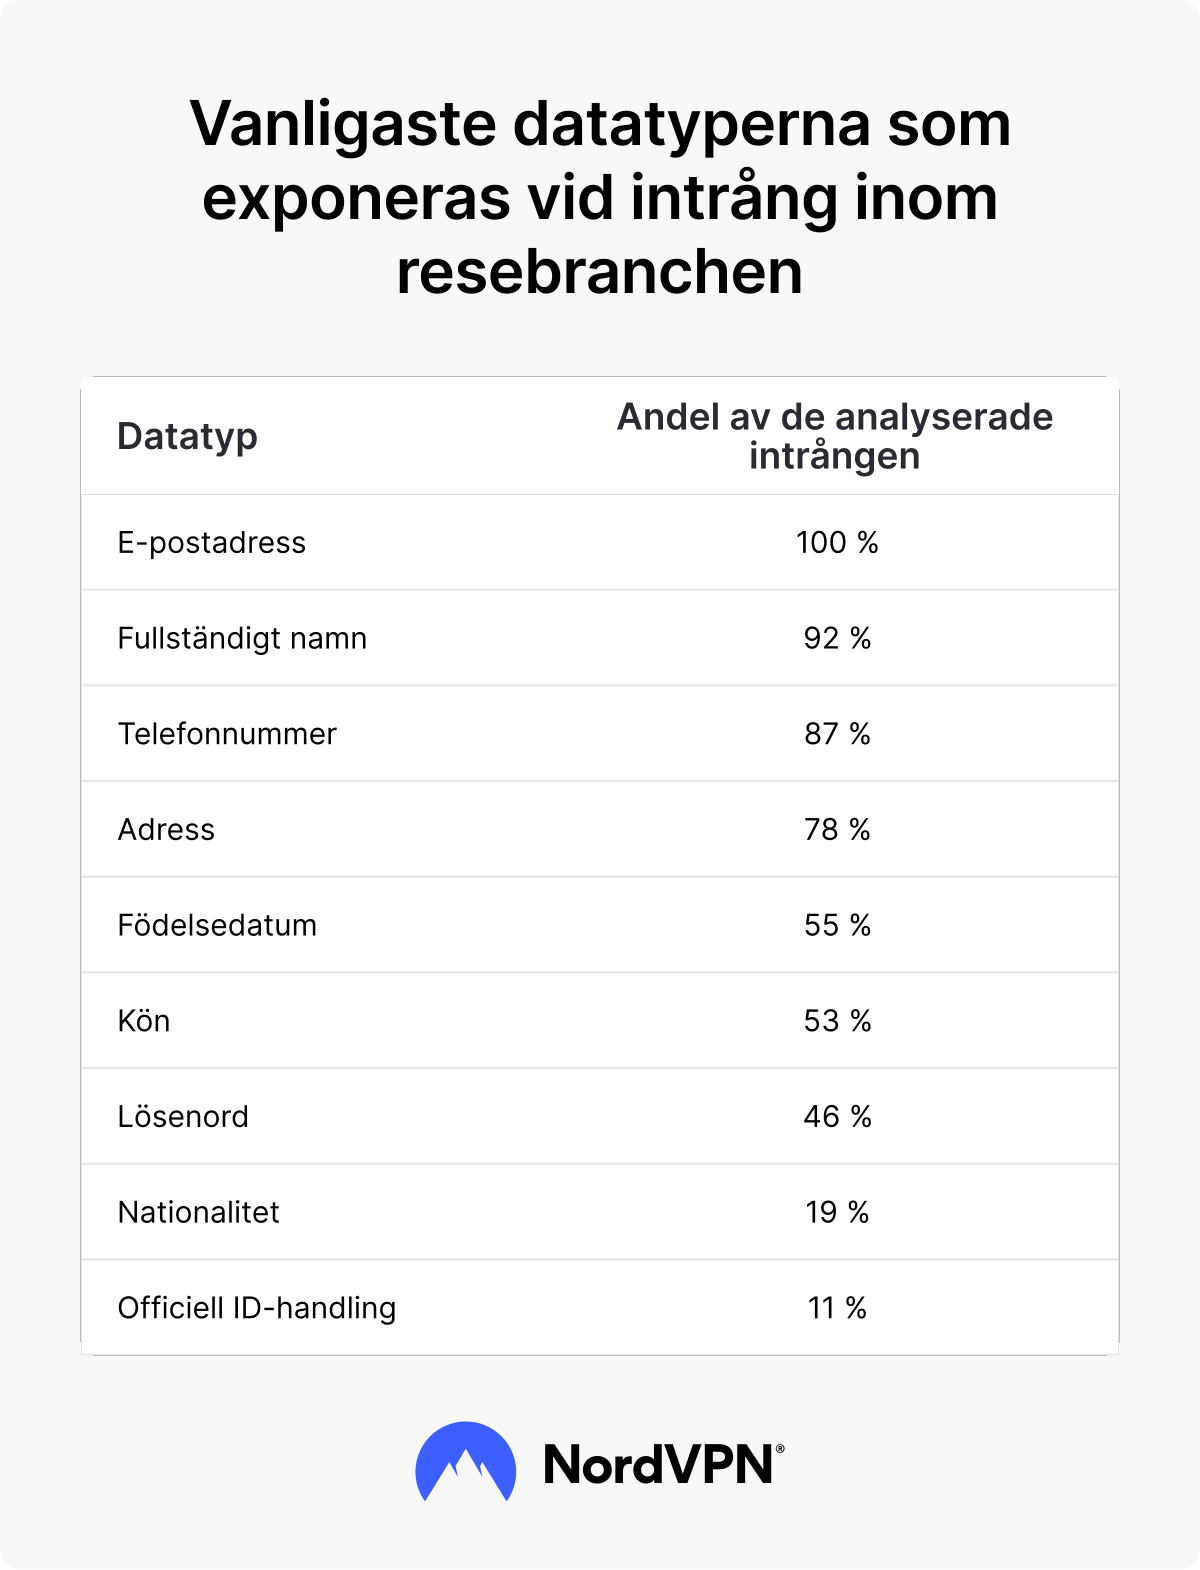
Sammantaget kan dessa uppgifter måla upp en detaljerad bild av en person. Den som får tillgång till läckt resedata kan känna till ditt fullständiga namn, var du bor, hur man når dig och när du är född. Beroende på leverantör och intrång kan den exponerade informationen även inkludera nationalitet eller identitetsuppgifter.
Resedata kan vara särskilt känslig eftersom mycket av dem är svåra att ändra. Du kan byta ett komprometterat lösenord – men du kan inte ändra ditt födelsedatum eller andra personuppgifter.
Dina data kan leva kvar länge efter resan
Undersökningen pekar också på ett mindre uppenbart problem – resenärer kan fortfarande ha personuppgifter lagrade hos företag de använde en enda gång och sedan glömt bort. Bokningsplattformar, researrangörer och aktivitetsleverantörer stod för fler än hälften av de analyserade intrången, och många av dessa tjänster behövs kanske bara för en enda resa.
Du kanske minns vilket flygbolag du flög med för fem år sedan – men troligtvis inte varje lokal researrangör, biluthyrare eller bokningssajt du använde. Beroende på företagets policyer och lagkrav kan dessa tjänster behålla kundinformation även efter att resan är avslutad. Ett gammalt konto du knappt minns kan alltså fortfarande innehålla dina personuppgifter – om företaget drabbas av ett intrång år senare.
Så begränsar du mängden personuppgifter du delar när du reser
Resenärer kan inte kontrollera hur varje flygbolag, hotell eller bokningstjänst skyddar sin infrastruktur. Men du kan vara mer selektiv med vad du lämnar ut. Några enkla vanor kan hjälpa dig att lämna kvar mindre känslig information:
- Undvik att skapa onödiga konton. Innan du skapar ett konto – fundera på om du verkligen behöver det, eller om tjänsten låter dig genomföra bokningen som gäst.
- Använd unika lösenord och multifaktorautentisering (MFA). Ett unikt lösenord för varje konto innebär att inloggningsuppgifter som läcks hos en leverantör inte kan användas på andra ställen. MFA lägger till ett extra lager av skydd och gör det svårare att komma åt ditt konto med bara ett stulet lösenord.
- Ta bort sparad personlig information. Radera lagrade betalningsmetoder och ID-handlingar när tjänsten inte längre behöver dem.
- Var försiktig med att ladda upp ID-handlingar. Pass och andra nationella ID-handlingar krävs ibland, men ladda inte upp identifikation bara för att ett formulär ber om det. Kontrollera varför företaget behöver handlingen, hur den kommer att användas och om du kan lämna nödvändig information på ett annat sätt.
- Se över gamla resekonton. Radera resekonton du inte längre använder och begär, när det är lämpligt, att de personuppgifter som är kopplade till dem raderas.
- Var vaksam. Behandla oväntade e-postmeddelanden eller meddelanden om tidigare bokningar med misstänksamhet – särskilt om de ber dig logga in, dela information eller göra en betalning.
Nätsäkerhet är bara ett klick bort.
Håll dig säker med världens ledande VPN
Metodik
NordVPN och Sailys experter analyserade historiska intrångsdata från den 1 januari 2021 till den 18 augusti 2026 med hjälp av data som är tillgänglig via plattformen NordLayer Intelligence för hantering av hotexponering.
Experterna gick igenom intrångshistoriken för den analyserade perioden och klassificerade incidenter som rörde flygbolag, hotell och resorts, researrangörer och aktivitetsleverantörer, lojalitetsprogram samt biluthyrnings-, kryssnings- och tågbolag. Varje intrång kategoriserades utifrån den drabbade organisationens namn, domän och beskrivning. Experterna verifierade individuellt de största incidenterna och tog bort falska positiva resultat.
Intrångets storlek mättes med hjälp av antalet unika exponerade e-postadresser. Det slutliga datasetet innehöll 119 433 433 reseposter fördelade på 494 reserelaterade intrång.
Resultaten representerar incidenter som observerats i det analyserade datasetet och ska inte tolkas som det fullständiga globala antalet dataintrång eller exponerade reseposter inom resebranschen.