De impact van datalekken in de reisbranche
Tijdens een reis komen je persoonsgegevens bij meer bedrijven terecht dan je misschien denkt. Niet alleen luchtvaartmaatschappijen en hotels verzamelen gegevens, maar ook boekingssites, verhuurbedrijven, spoorwegmaatschappijen, loyaliteitsprogramma’s, touroperators en kleinere reisdiensten.
Onderzoekers van NordVPN en Saily analyseerden datalekken in de reisbranche tussen januari 2021 en augustus 2026 om te achterhalen wat er gebeurt wanneer reisorganisaties worden getroffen.
In totaal werden 119,4 miljoen reizigersgegevens gelekt, maar achter dat cijfer gaan twee verschillende patronen schuil. Sommige soorten reisbedrijven werden veel vaker getroffen, terwijl bij andere categorieën minder incidenten plaatsvonden, maar per datalek veel meer mensen de dupe waren.
Bovendien ging het niet alleen om inloggegevens. De gelekte informatie bevatte vaak persoonsgegevens die moeilijk of zelfs onmogelijk te wijzigen zijn.
Waar zitten de grootste zwakke plekken en welke gegevens laten reizigers achter? Dit zijn de belangrijkste bevindingen.
Het aantal datalekken in de reisbranche wisselt sterk
In de onderzochte periode werden 119.433.433 gelekte reizigersgegevens aangetroffen. Deze waren echter allesbehalve gelijkmatig over de jaren verdeeld.
In 2021 ging het om ruim 37,4 miljoen gegevens uit 278 datalekken: het hoogste aantal incidenten in het onderzoek, vooral door een reeks kleinere lekken bij boekingsplatforms. In 2022 daalde het aantal incidenten sterk naar 43, maar werden nog altijd bijna 22 miljoen gegevens gelekt. Een jaar later waren er slechts 23 datalekken, waarbij bijna 30 miljoen gegevens werden buitgemaakt. Hieronder zie je de vergelijking per jaar.
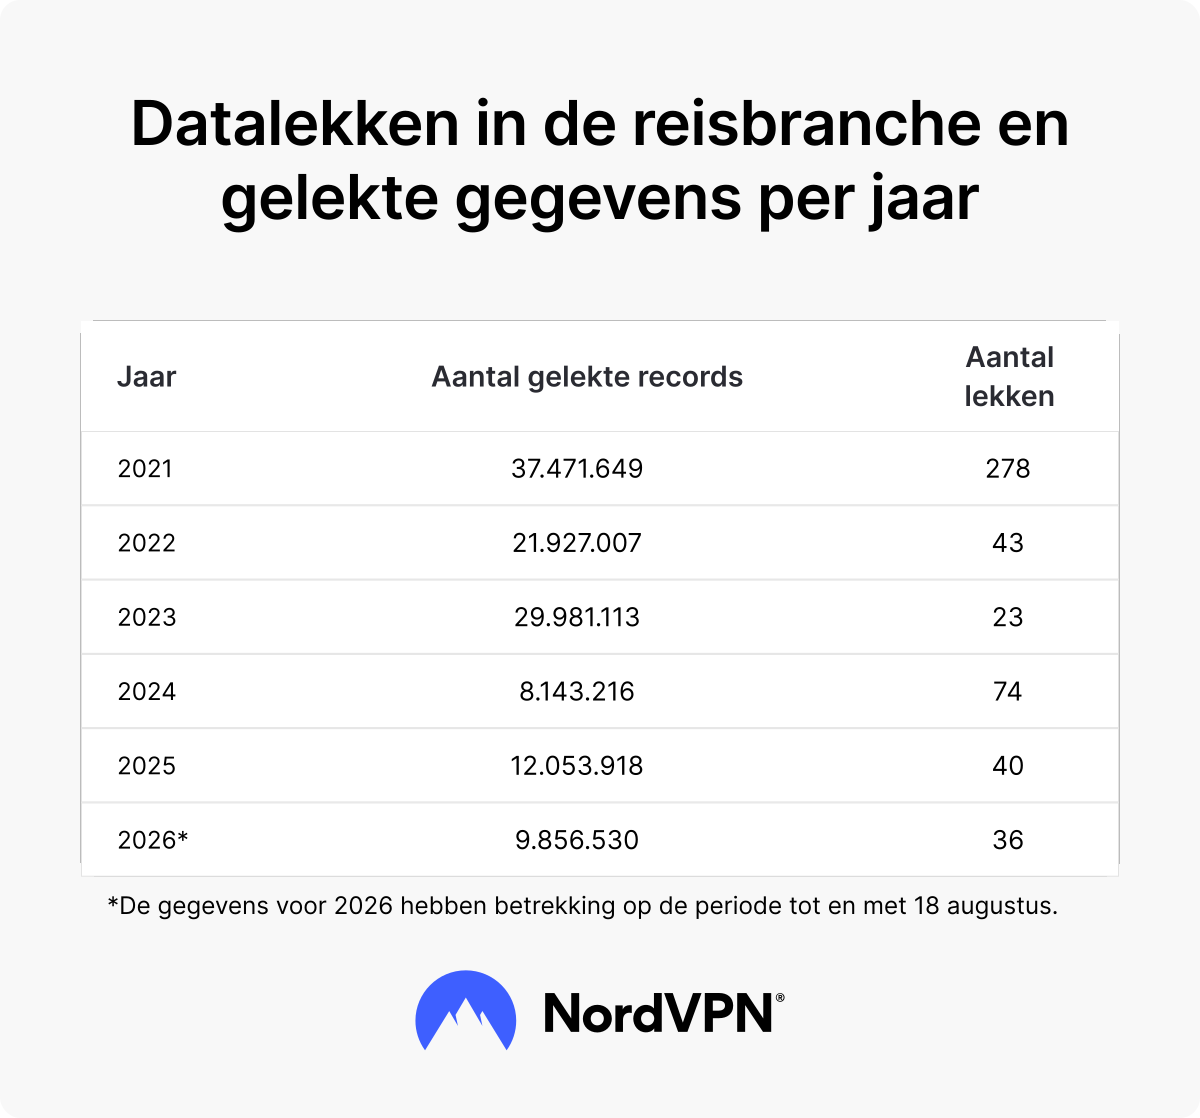
*De gegevens voor 2026 lopen tot en met 18 augustus.
Veel datalekken betekent niet automatisch dat er ook meer gegevens worden gelekt. In 2021 waren er ruim twaalf keer zoveel datalekken als in 2023, maar lag het aantal gelekte gegevens slechts ongeveer 25% hoger. Enkele zeer grote lekken kunnen de verhoudingen dus snel veranderen.
Voor reizigers zijn beide scenario’s relevant: een sector kan regelmatig door kleinere datalekken worden getroffen, maar ook incidenteel door een groot lek waarbij in één keer miljoenen mensen de dupe zijn.
De zwaarst getroffen reissectoren
Een datalek bij een kleine touroperator heeft heel andere gevolgen dan een lek bij een grote luchtvaartmaatschappij. In het eerste geval worden mogelijk minder klanten getroffen, maar kan het om een van de vele vergelijkbare incidenten gaan. Bij een luchtvaartmaatschappij kunnen in één keer gegevens van miljoenen reizigers worden gelekt.
Om die verschillen inzichtelijk te maken, verdeelden de onderzoekers de getroffen bedrijven over vijf reissectoren:
- Luchtvaartmaatschappijen
- Hotels en resorts
- Loyaliteits- en spaarprogramma’s
- Boekingsplatforms, online reisbureaus (OTA’s), tour- en activiteitenaanbieders
- Autoverhuurders, cruisemaatschappijen en spoorwegmaatschappijen
Autoverhuurders, cruise- en spoorwegmaatschappijen waren samen goed voor het grootste deel van de gelekte gegevens: 27,7%. Daarna volgden boekingsplatforms, OTA’s en aanbieders van tours en activiteiten met 24,6%. Hotels en resorts waren verantwoordelijk voor 23,7% en luchtvaartmaatschappijen voor 21,2%. De overige 2,8% kwam uit loyaliteits- en spaarprogramma’s.
De onderstaande tabel toont de cijfers per sector.
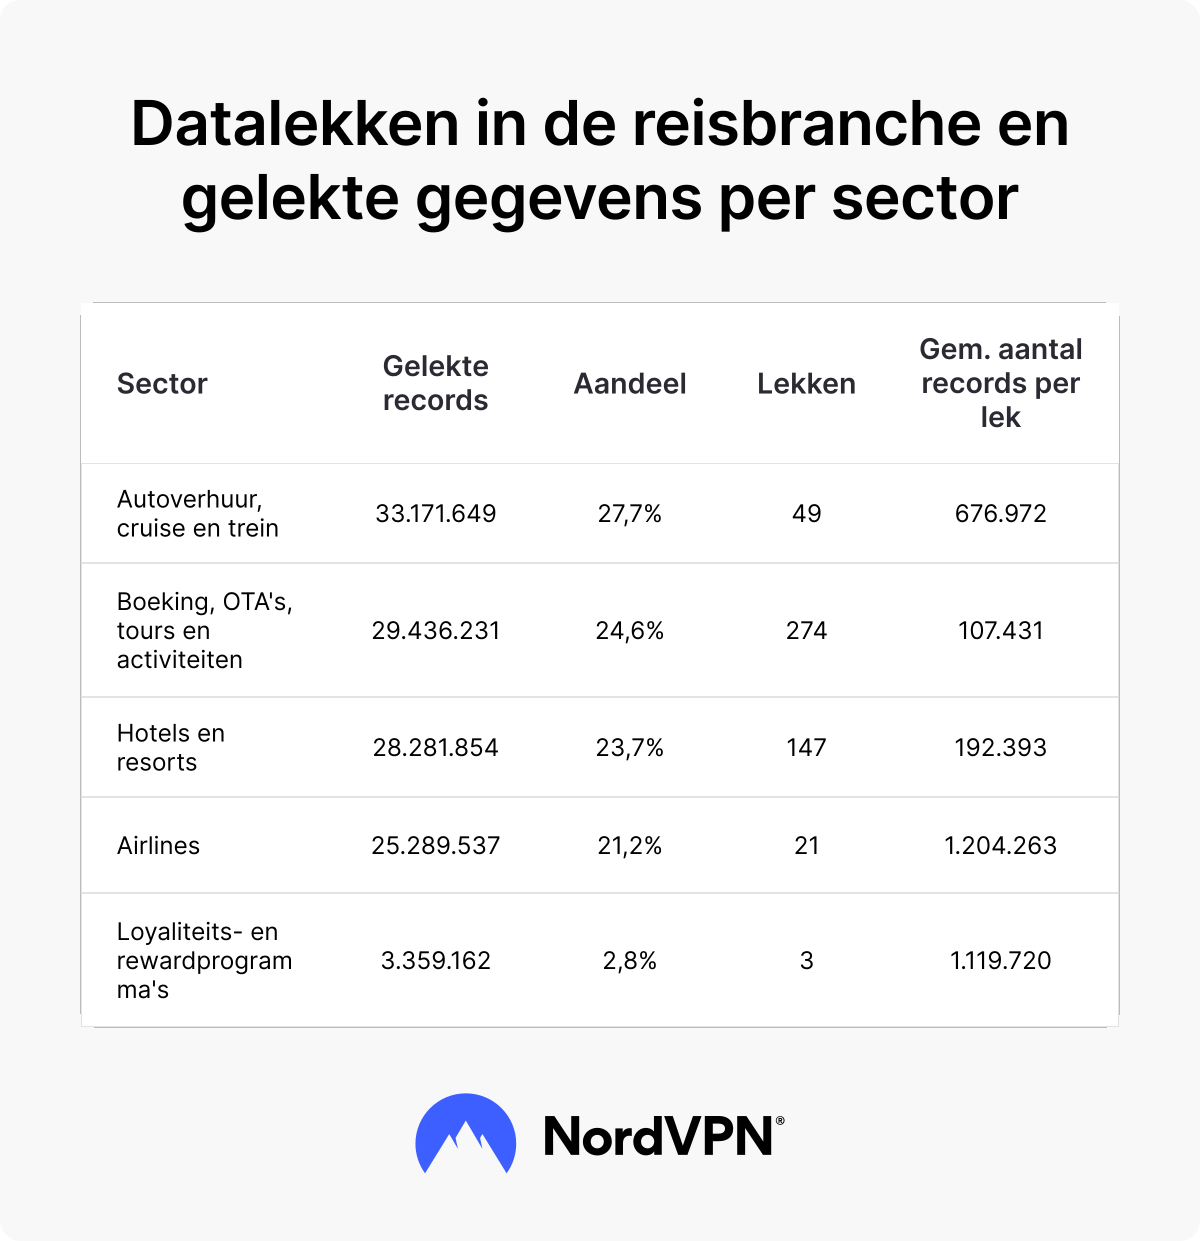
Boekingsplatforms, online reisbureaus, touroperators en activiteitenaanbieders werden het vaakst getroffen: samen waren ze goed voor 274 incidenten. Deze categorie omvat uiteenlopende bedrijven, van grote boekingssites tot kleine reisbureaus, regionale touroperators en lokale activiteitenaanbieders.
Bij luchtvaartmaatschappijen was het patroon omgekeerd. De onderzoekers vonden slechts 21 datalekken, tegenover 274 in de categorie hierboven. Toch werden daarbij ruim 25,2 miljoen gegevens gelekt. Een datalek bij een luchtvaartmaatschappij omvatte gemiddeld zo’n 1,2 miljoen gegevens: ruim elf keer zoveel als het gemiddelde van ongeveer 107.000 bij boekingsplatforms, online reisbureaus, tour- en activiteitenaanbieders.
Welke gegevens worden gelekt bij datalekken in de reisbranche?
Elk onderzocht datalek bevatte e-mailadressen, omdat het aantal unieke gelekte e-mailadressen werd gebruikt om de omvang ervan te bepalen. Bij de meeste incidenten werden echter ook andere persoonsgegevens buitgemaakt.
Volledige namen kwamen voor in 92% van de onderzochte datalekken, telefoonnummers in 87% en adressen in 78%. Meer dan de helft bevatte geboortedata (55%) en informatie over het geslacht (53%), terwijl bij 46% ook wachtwoorden werden gelekt. Nationaliteit kwam voor in 19% van de datalekken en gegevens uit officiële identiteitsdocumenten in 11%.
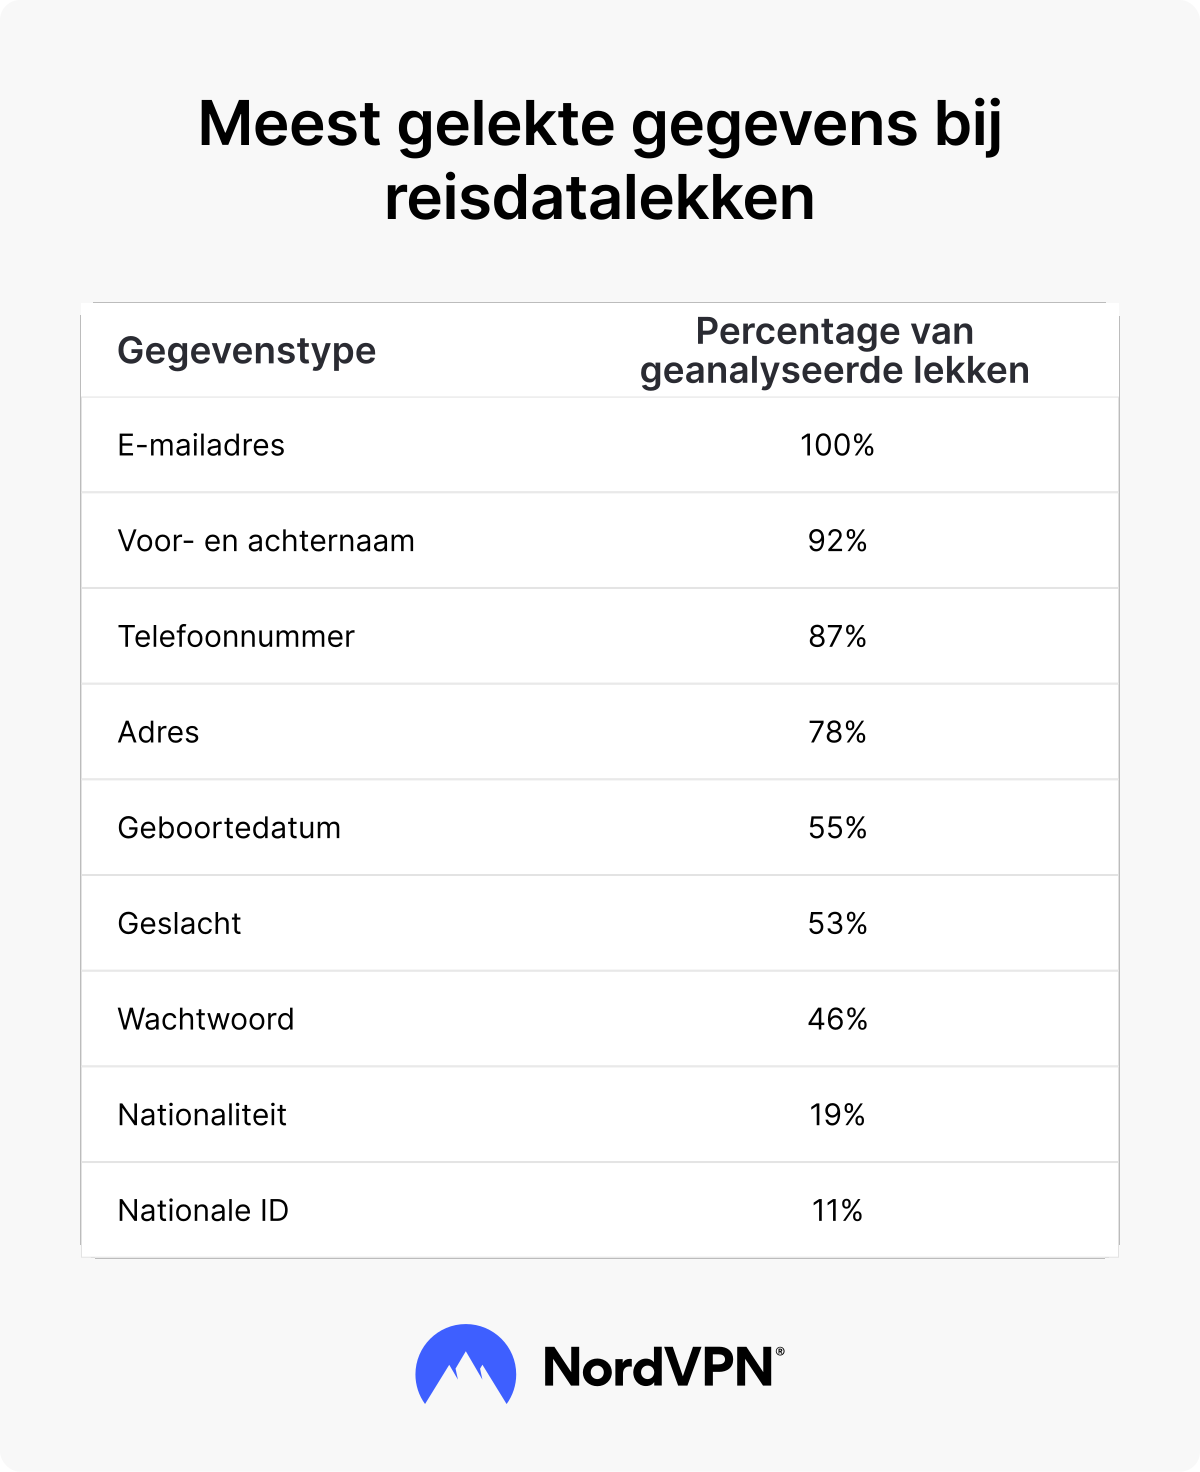
Samen kunnen deze gegevens een nauwkeurig beeld van iemand geven. Wie toegang tot gelekte reisgegevens heeft, kan je volledige naam, adres, contactgegevens en geboortedatum achterhalen. Afhankelijk van de aanbieder en het datalek kunnen ook je nationaliteit en identiteitsgegevens zijn gelekt.
Reisgegevens zijn extra gevoelig omdat je veel ervan niet kunt wijzigen. Een gelekt wachtwoord kun je resetten, maar je geboortedatum en andere persoonsgegevens niet.
Je gegevens worden vaak langer bewaard dan nodig
Het onderzoek wijst ook op een minder zichtbaar risico: bedrijven die je ooit voor één reis hebt gebruikt, kunnen je persoonsgegevens nog steeds bewaren. Boekingsplatforms, online reisbureaus, touroperators en activiteitenaanbieders waren samen verantwoordelijk voor meer dan de helft van de onderzochte datalekken. Veel van deze diensten gebruik je misschien maar één keer.
Waarschijnlijk herinner je je nog met welke luchtvaartmaatschappij je vijf jaar geleden vloog, maar niet elk lokaal reisbureau, autoverhuurbedrijf of boekingsplatform dat je gebruikte. Afhankelijk van het beleid en de wettelijke verplichtingen kan zo’n bedrijf je gegevens ook na je reis nog bewaren. Een vergeten account kan daardoor jaren later nog steeds persoonsgegevens bevatten wanneer het bedrijf door een datalek wordt getroffen.
Zo deel je minder persoonsgegevens tijdens het reizen
Je hebt geen controle over hoe luchtvaartmaatschappijen, hotels en boekingsdiensten hun systemen beveiligen. Je kunt wel kritischer zijn over de gegevens die je deelt. Met een paar eenvoudige gewoonten laat je minder gevoelige informatie achter:
- Maak geen account aan als het niet nodig is. Controleer eerst of je een account nodig hebt of ook als gast kunt boeken.
- Gebruik unieke wachtwoorden en multifactorauthenticatie (MFA). Met een uniek wachtwoord per account kunnen gelekte inloggegevens niet bij andere diensten worden misbruikt. Multifactorauthenticatie voegt een extra beveiligingsstap toe, zodat een gestolen wachtwoord alleen niet genoeg is om in te loggen.
- Verwijder opgeslagen persoonsgegevens. Wis opgeslagen betaalgegevens en identiteitsdocumenten zodra de dienst ze niet meer nodig heeft.
- Upload identiteitsdocumenten alleen als dat nodig is. Soms moet je een paspoort of ander officieel identiteitsbewijs delen. Doe dit niet alleen omdat een formulier erom vraagt. Controleer waarom het bedrijf het document nodig heeft, wat ermee gebeurt en of je de vereiste gegevens op een andere manier kunt aanleveren.
- Controleer oude reisaccounts. Verwijder accounts die je niet meer gebruikt en verwijder jezelf van het internet, waar nodig.
- Blijf alert. Wees voorzichtig met onverwachte e-mails en berichten over eerdere boekingen, vooral als je wordt gevraagd in te loggen, gegevens te delen of te betalen.
Onderzoeksmethode
Onderzoekers van NordVPN en Saily analyseerden historische gegevens over datalekken van 1 januari 2021 tot en met 18 augustus 2026. Hiervoor gebruikten ze gegevens uit het NordLayer Intelligence-platform voor het beheren van cyberdreigingen.
Ze onderzochten datalekken bij luchtvaartmaatschappijen, hotels en resorts, online reisbureaus, aanbieders van tours en activiteiten, loyaliteitsprogramma’s, autoverhuurders en cruise- en spoorwegmaatschappijen. Elk incident werd ingedeeld op basis van de naam, het domein en de omschrijving van de getroffen organisatie. De grootste incidenten werden afzonderlijk gecontroleerd en onjuiste resultaten verwijderd.
De omvang van elk datalek werd bepaald aan de hand van het aantal unieke gelekte e-mailadressen. De uiteindelijke dataset omvatte 119.433.433 reizigersgegevens uit 494 datalekken in de reisbranche.
De resultaten hebben alleen betrekking op de incidenten in de onderzochte dataset. Ze geven dus geen volledig beeld van alle datalekken en gelekte reizigersgegevens in de wereldwijde reisbranche.
Online beveiliging begint met een klik.
Blijf veilig met 's werelds toonaangevende VPN

