旅行関連データ侵害から見えてくること
旅行中、自分が思っている以上に多くの企業に個人情報が渡っています。航空会社やホテルはわかりやすい例ですが、予約サイト、レンタカー会社、鉄道会社、ポイントプログラム、ツアー事業者、その他のサービスも独自に情報を収集しています。
NordVPNとSailyの研究者は、2021年1月から2026年8月の間に確認された旅行関連の侵害を調査し、企業が被害を受けた際にその情報がどうなるかを分析しました。
調査で確認された流出件数は1億1,943万件ですが、この数字はあくまで全体像の一部に過ぎません。調査からは2つの異なるパターンが浮かび上がりました。侵害が頻繁に発生する企業種別がある一方で、発生頻度は低くても一度に大量の情報が流出するケースも見られました。
流出したデータはアカウントの認証情報にとどまりません。旅行関連の侵害では、変更が難しい、場合によっては変更不可能な個人情報が含まれることが多くあります。
では、どこに脆弱性があり、旅行者はどのような情報を残してしまっているのでしょうか。調査結果を見ていきましょう。
旅行関連データ侵害は一定のパターンをたどらない
調査期間中に確認された旅行者の流出件数は1億1,943万3,433件ですが、その分布は年ごとに大きく異なります。
2021年だけで、研究者は278件の侵害で3,747万件超の流出を確認しました。これはデータセット中で最も多い発生件数で、小規模な予約プラットフォームの漏洩が集中したことが主な要因です。2022年は件数が43件と大幅に減少しましたが、それでも約2,193万件の情報が流出しました。翌2023年は確認された侵害がわずか23件であったにもかかわらず、約2,998万件が流出しています。以下に年ごとの推移を示します。
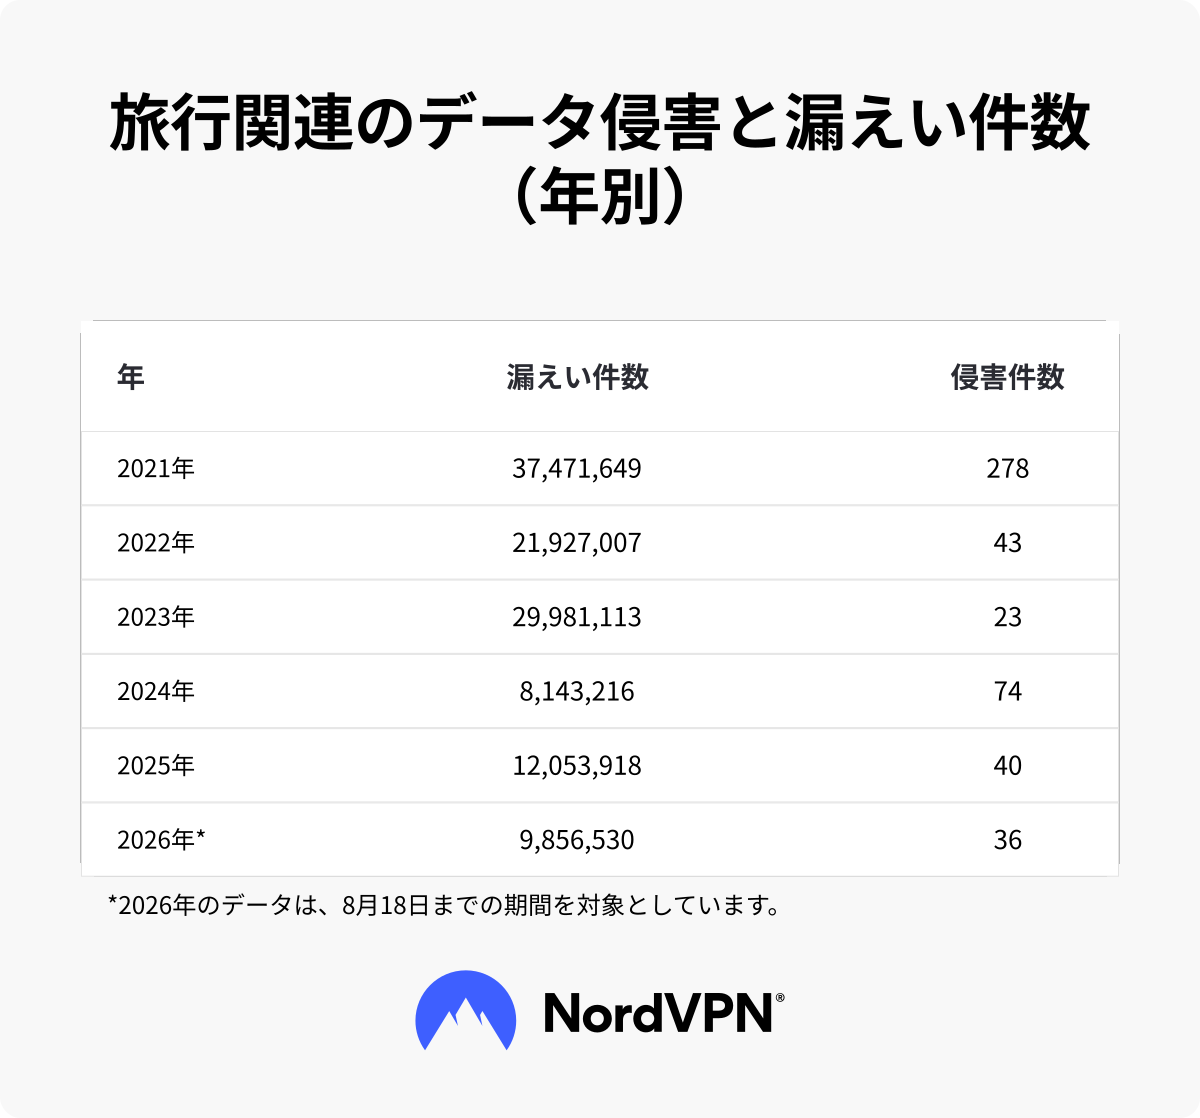
侵害件数が多いからといって、必ずしも流出件数が多いとは限りません。2021年のデータには2023年の12倍以上の侵害が含まれていますが、流出件数は約25%多いに過ぎません。規模の大きな流出がいくつか発生するだけで、状況は大きく変わります。
旅行者にとっては、どちらの側面も重要です。小規模な侵害が頻発するケースもあれば、一度で数百万人に影響する大規模な事故が起きるケースもあります。
最も影響を受けた旅行関連セクター
小規模なツアー事業者のデータ侵害と大手航空会社のそれとでは、様相がまったく異なります。前者は被害者数は少ないかもしれませんが、同様の事例が多数発生しがちです。後者は一度に膨大な数の旅行者の情報を流出させることがあります。
こうした違いを踏まえ、研究者は対象企業を5つの旅行関連セクターに分類しました。
- 航空会社
- ホテル・リゾート
- ポイント・特典プログラム
- 予約プラットフォーム・OTA(オンライン旅行代理店)・ツアー・アクティビティ事業者
- レンタカー・クルーズ・鉄道会社
確認された流出件数のうち最も多くを占めたのはレンタカー・クルーズ・鉄道会社で27.7%。次いで予約プラットフォーム・OTA・ツアー・アクティビティ事業者が24.6%、ホテル・リゾートが23.7%、航空会社が21.2%、ポイント・特典プログラムが残りの2.8%を占めました。
詳細は以下の表をご覧ください。
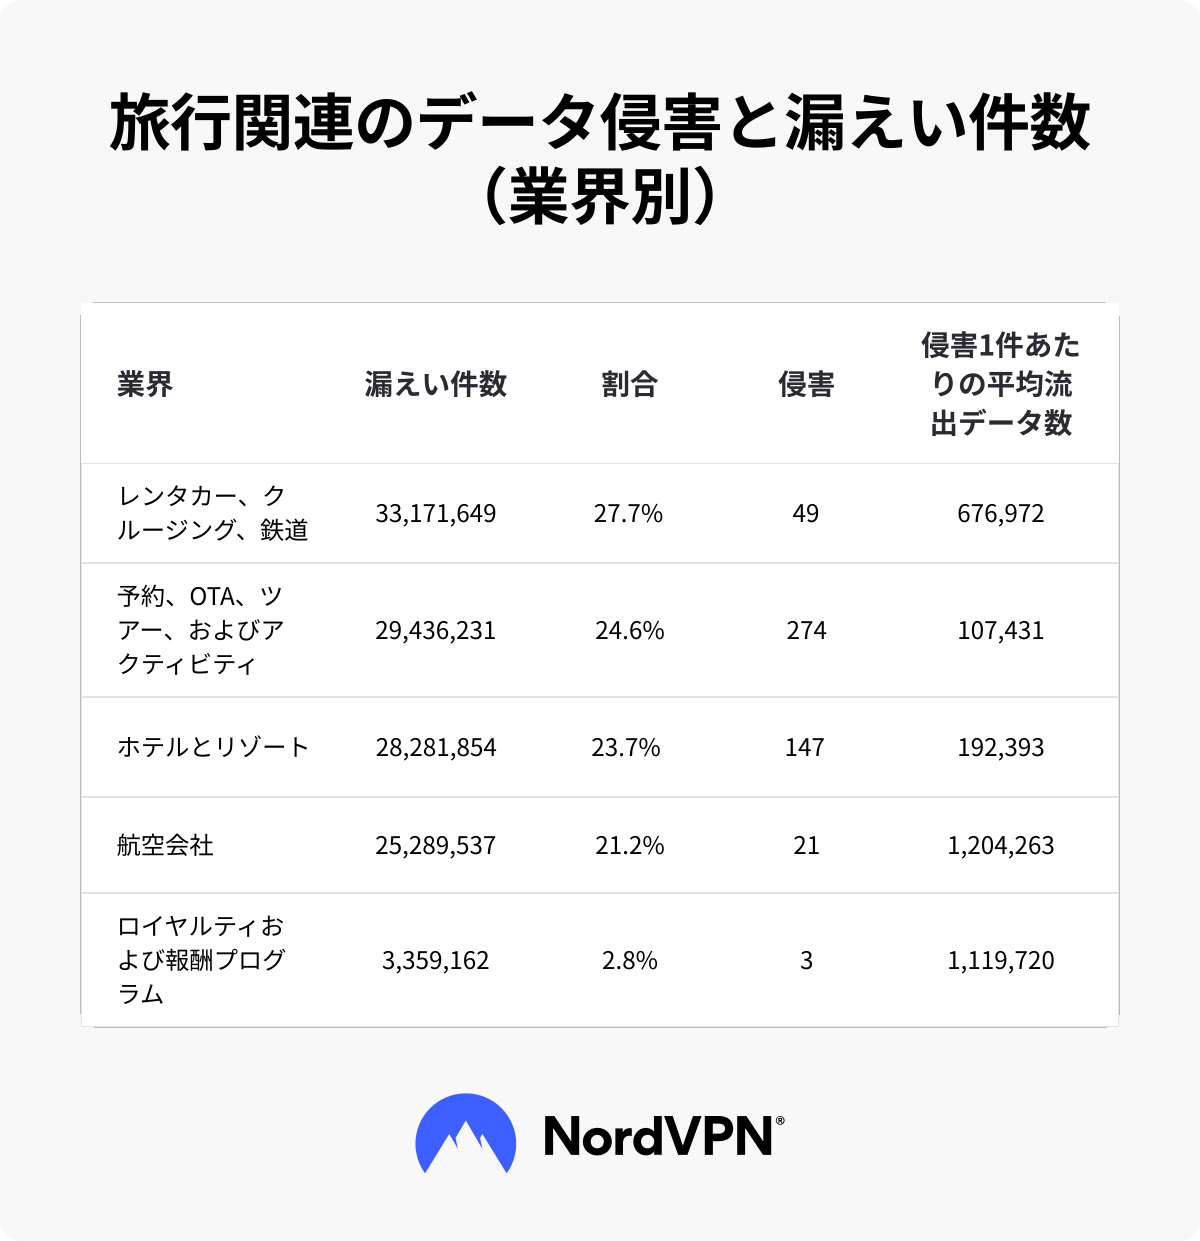
予約プラットフォーム・OTA・ツアー事業者・アクティビティ事業者は、調査で最も侵害が多いカテゴリで274件に上りました。このグループには、大手予約サイトから中小の代理店、地域のツアー事業者、アクティビティ提供者まで、規模の異なるさまざまな事業者が含まれます。
航空会社は対照的なパターンを示しました。確認された侵害件数は21件と予約・OTA・ツアー・アクティビティカテゴリの274件と比べると大幅に少ないものの、その21件で2,528万件超の情報が流出しています。航空会社1件あたりの平均流出件数は約120万件で、予約・OTA・ツアー・アクティビティ事業者の約10万7,000件の11倍以上に相当します。
旅行関連データ侵害で流出する情報の種類
今回の調査で分析したすべての侵害にメールアドレスが含まれていました。これは、侵害規模の測定に使用されたユニークなメールアドレスの件数に基づいています。ただし、ほとんどの事例では他の個人情報も含まれていました。
氏名は分析した侵害の92%に、電話番号は87%に、住所は78%に含まれていました。半数以上に生年月日(55%)と性別情報(53%)が含まれ、46%にはパスワードも含まれていました。国籍は19%の侵害に、政府発行のID情報は11%に含まれていました。
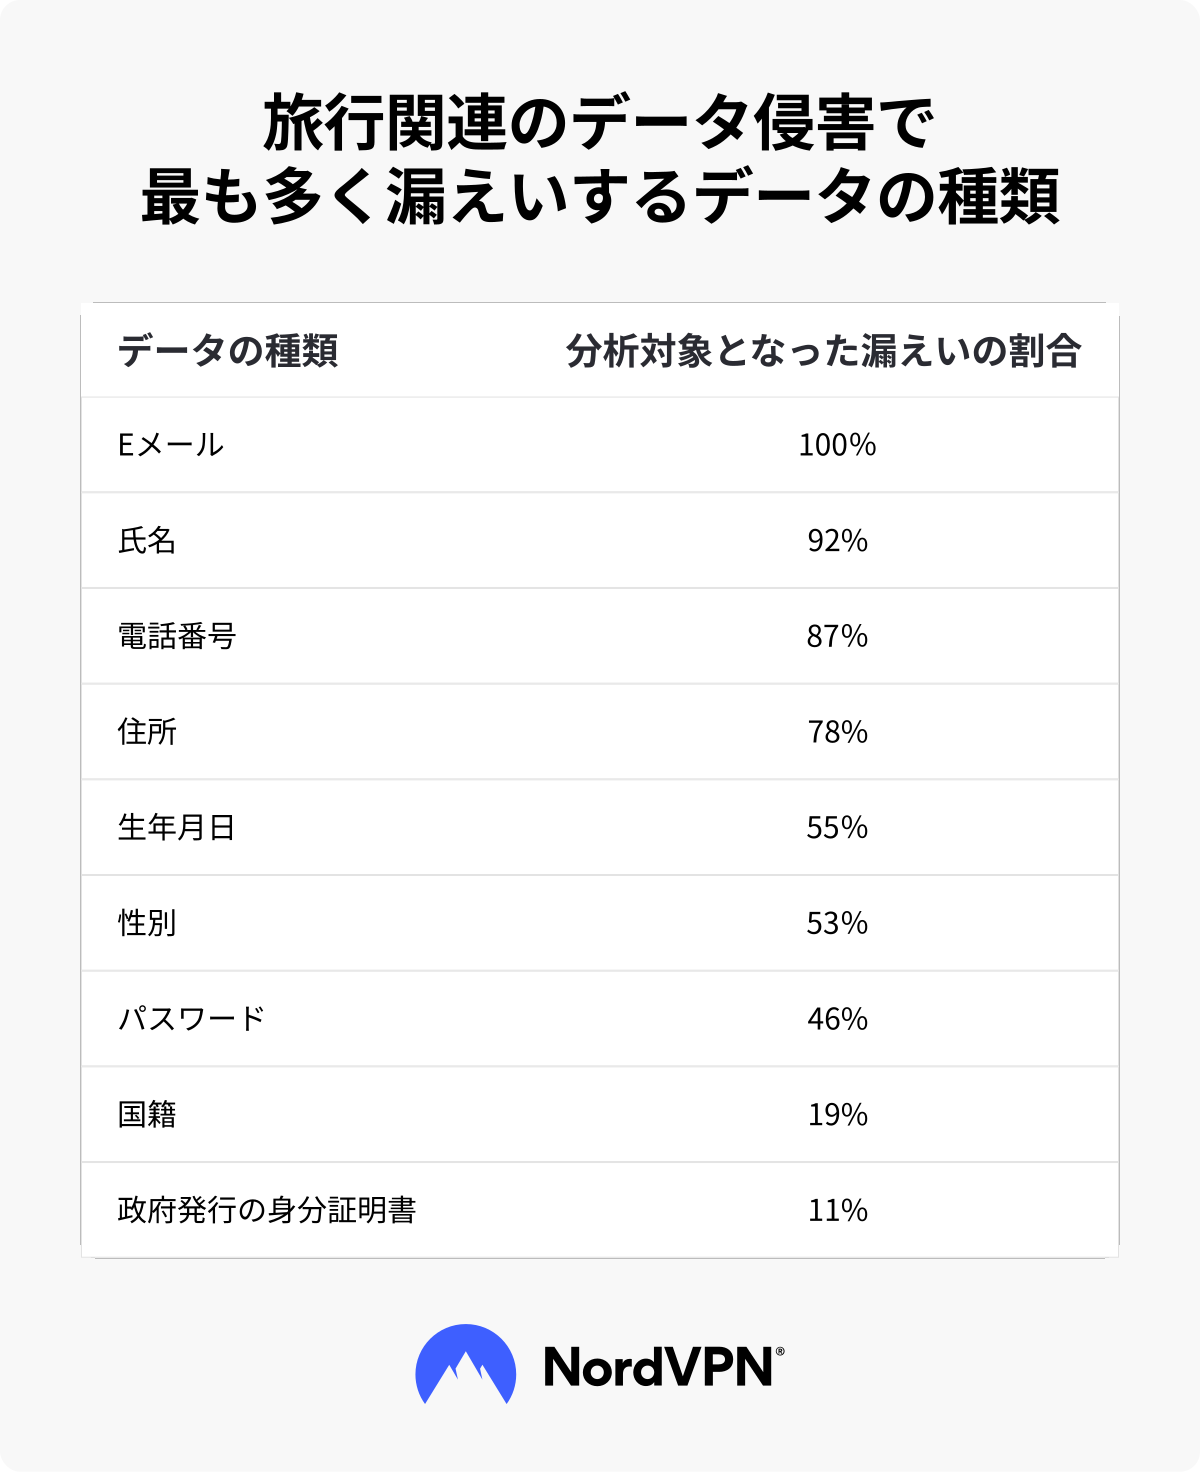
これらの情報が組み合わさると、個人の詳細なプロファイルが完成します。流出した旅行データにアクセスできる人物は、氏名、居住地、連絡先、生年月日を知ることができます。事業者や侵害の内容によっては、国籍や身分証明書の情報まで含まれる可能性があります。
旅行データが特に扱いに注意を要するのは、変更が難しい情報が多く含まれているためです。流出したパスワードは変更できますが、生年月日やその他の個人識別情報は変えることができません。
データは旅行が終わっても残り続ける
この調査はもうひとつの見落とされがちな問題も示しています。旅行者は、一度使っただけでその後忘れてしまった企業に個人情報が残っている可能性があります。分析した侵害の半数以上を占めた予約プラットフォーム・OTA・ツアー事業者・アクティビティ事業者の多くは、1回の旅行にしか使わないサービスです。
5年前に利用した航空会社は覚えていても、そのとき使った地元のツアー会社やレンタカーサービス、予約サイトまでは思い出せないでしょう。企業のポリシーや法的要件によっては、旅行が終わった後も顧客情報を保持している場合があります。ほとんど記憶にない古いアカウントでも、その企業が数年後に侵害を受ければ、個人情報が流出するリスクがあります。
旅行中に渡す個人情報を減らすには
航空会社、ホテル、予約サービスがどのようにインフラを保護するかをコントロールすることはできません。しかし、提供する情報をより慎重に選ぶことはできます。残す個人情報を減らすためのシンプルな習慣をいくつか紹介します。
- 不要なアカウントの作成を避ける。 アカウントを作る前に、本当に必要かどうか、またはゲストとして予約を完了できるかどうかを確認しましょう。
- パスワードの使い回しをせず、多要素認証(MFA)を設定する。 サービスごとに異なるパスワードを使えば、ひとつの事業者から認証情報が流出しても、他のサービスへの不正アクセスに悪用されにくくなります。MFAを設定することで、パスワードが盗まれても、それだけではアカウントへのアクセスを防ぐことができます。
- 保存した個人情報を削除する。 サービスが不要になったら、保存されている支払い方法や身分証明書を削除しましょう。
- IDのアップロードは慎重に。 パスポートなど政府発行の身分証明書の提出が求められることがありますが、求められたからといってすぐにアップロードするのは避けましょう。企業がその書類を必要とする理由、使用目的、他の方法で必要な情報を提供できないかを確認しましょう。
- 古い旅行アカウントを見直す。 不要になった旅行関連のアカウントは削除し、必要に応じて関連する個人データの削除を請求しましょう。
- 不審な連絡に注意する。 過去の予約に関して届く予期せぬメールやメッセージは疑ってかかりましょう。特にログイン、情報提供、支払いを求めるものには要注意です。
ワンクリックでオンラインセキュリティ対策を。
世界をリードするVPNで安全を確保
調査方法
NordVPNとSailyの研究者は、NordLayer Intelligenceの脅威エクスポージャー管理プラットフォームを通じて利用可能なデータを使用し、2021年1月1日から2026年8月18日の間の過去の侵害データを分析しました。
研究者は対象期間の侵害カタログを精査し、航空会社、ホテル・リゾート、オンライン旅行代理店、ツアー・アクティビティ事業者、ポイントプログラム、レンタカー・クルーズ・鉄道会社に関わる事例を分類しました。各侵害は、被害を受けた組織の名称、ドメイン、説明に基づいて分類され、規模の大きい事例については研究者が個別に確認し、誤検知を除外しました。
侵害の規模は、流出したユニークなメールアドレスの件数で測定しました。最終的なデータセットは、494件の旅行関連侵害における1億1,943万3,433件の旅行者情報を含んでいます。
今回の調査結果は、分析したデータセット内で確認された事例を示すものであり、旅行業界における世界全体のデータ侵害件数や旅行者情報の流出件数を網羅するものではありません。

