Ką parodė kelionių sektoriaus duomenų saugumo tyrimas?
Planuojant kelionę savo asmens duomenis tenka pateikti daugybei įmonių. Juos gauna ne tik oro linijos ir viešbučiai, bet ir rezervavimo platformos, automobilių nuomos bendrovės, geležinkelių operatoriai, lojalumo programų teikėjai, kelionių organizatoriai bei kitos paslaugų įmonės.
„NordVPN“ ir „Saily“ tyrėjai išanalizavo su kelionių sektoriumi susijusius duomenų saugumo pažeidimus, užfiksuotus nuo 2021 m. sausio mėn. iki 2026 m. rugpjūčio mėn., siekdami išsiaiškinti, kokie keliautojų duomenys gali būti atskleisti, kai įvyksta tokių bendrovių saugumo pažeidimai.
Tyrėjai nustatė, kad per analizuotus incidentus buvo atskleista 119,4 mln. įrašų su keliautojų duomenimis, tačiau vien šis skaičius neatskleidžia viso problemos masto. Tyrimas atskleidė dvi skirtingas tendencijas: kai kurių tipų kelionių bendrovėse duomenų saugumo pažeidimų pasitaikė gerokai dažniau, o kitose jie buvo retesni, tačiau paveikdavo kur kas daugiau žmonių.
Per šiuos incidentus buvo atskleisti ne tik prisijungimo duomenys, bet ir asmens duomenys, kurių negalima lengvai pakeisti, o kai kurių – apskritai neįmanoma.
Taigi, kuriose kelionių sektoriaus srityse duomenų saugumo pažeidimų pasitaiko dažniausiai ir kokie keliautojų duomenys gali būti atskleisti? Pažvelkime į tyrimo rezultatus.
Duomenų saugumo pažeidimų mastas kasmet skyrėsi
Per analizuotą laikotarpį tyrėjai nustatė, kad buvo atskleisti 119 433 433 įrašai su keliautojų duomenimis. Tačiau kiekvienais metais atskleistų duomenų įrašų skaičius gerokai skyrėsi.
Vien 2021 m. užfiksuoti 278 duomenų saugumo pažeidimai, per kuriuos buvo atskleista daugiau nei 37,4 mln. įrašų. Tai didžiausias per visą analizuotą laikotarpį užfiksuotas incidentų skaičius. Daugiausia jų įvyko rezervavimo platformose, kuriose užfiksuota daug mažesnio masto duomenų nutekėjimų. 2022 m. duomenų saugumo pažeidimų skaičius gerokai sumažėjo – jų užfiksuota 43, tačiau buvo atskleista beveik 22 mln. duomenų įrašų. 2023 m. pažeidimų buvo dar mažiau – vos 23, tačiau atskleistų įrašų skaičius išaugo iki beveik 30 mln. Toliau pateikiamas šių duomenų palyginimas pagal metus.
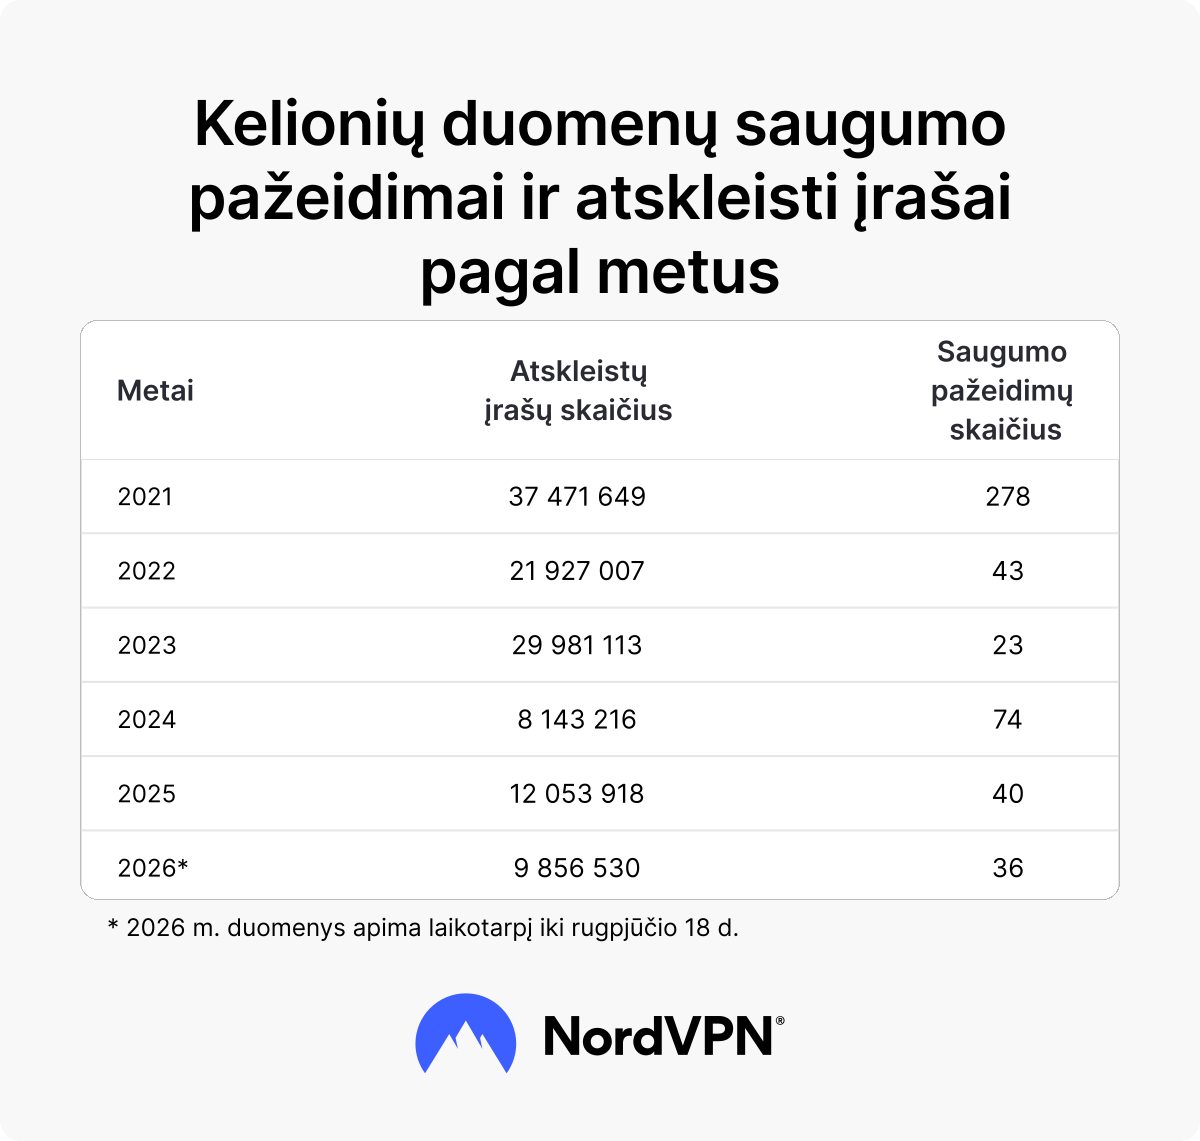
*2026 m. duomenys apima laikotarpį iki rugpjūčio 18 d.
Dažnesni duomenų saugumo pažeidimai nebūtinai reiškia didesnį atskleistų duomenų kiekį. 2021 m. pažeidimų užfiksuota daugiau nei 12 kartų daugiau nei 2023 m., tačiau atskleistų įrašų skaičius buvo tik maždaug 25 % didesnis. Tai rodo, kad net keli itin didelio masto duomenų nutekėjimai gali iš esmės pakeisti bendrą statistiką.
Vertinant riziką keliautojų duomenims, svarbu atsižvelgti ir į pažeidimų dažnį, ir į jų mastą. Vienose kelionių sektoriaus srityse gali dažnai pasitaikyti mažesnių duomenų saugumo pažeidimų, o kitose – vos keli, tačiau gerokai didesnio masto incidentai, paveikiantys milijonus asmenų.
Labiausiai paveikti kelionių sektoriai
Duomenų saugumo pažeidimo mastas gali labai priklausyti nuo bendrovės dydžio. Nedidelio kelionių organizatoriaus atveju gali būti atskleisti mažiau klientų duomenų, nors tokių incidentų gali pasitaikyti dažniau. Tuo tarpu vienas didelės oro linijų bendrovės duomenų saugumo pažeidimas gali paveikti daugybę keliautojų.
Atsižvelgdami į šiuos skirtumus, tyrėjai išskyrė penkias kelionių sektoriaus bendrovių kategorijas:
- oro linijų bendrovės;
- viešbučiai ir kurortai;
- lojalumo ir atlygio programos;
- rezervavimo platformos, internetinės kelionių agentūros, kelionių organizatoriai bei pramogų ir veiklų paslaugų teikėjai;
- automobilių nuomos, kruizų ir geležinkelių bendrovės.
Didžiausia visų nustatytų atskleistų duomenų įrašų dalis teko automobilių nuomos, kruizų ir geležinkelių bendrovėms – 27,7 %. Nedaug nuo jų atsiliko rezervavimo platformos, internetinės kelionių agentūros, kelionių organizatoriai ir veiklų paslaugų teikėjai – 24,6 %. Viešbučiams ir kurortams teko 23,7 %, oro linijų bendrovėms – 21,2 %, o lojalumo ir atlygio programoms – likę 2,8 %.
Išsamesni duomenys pateikiami lentelėje:
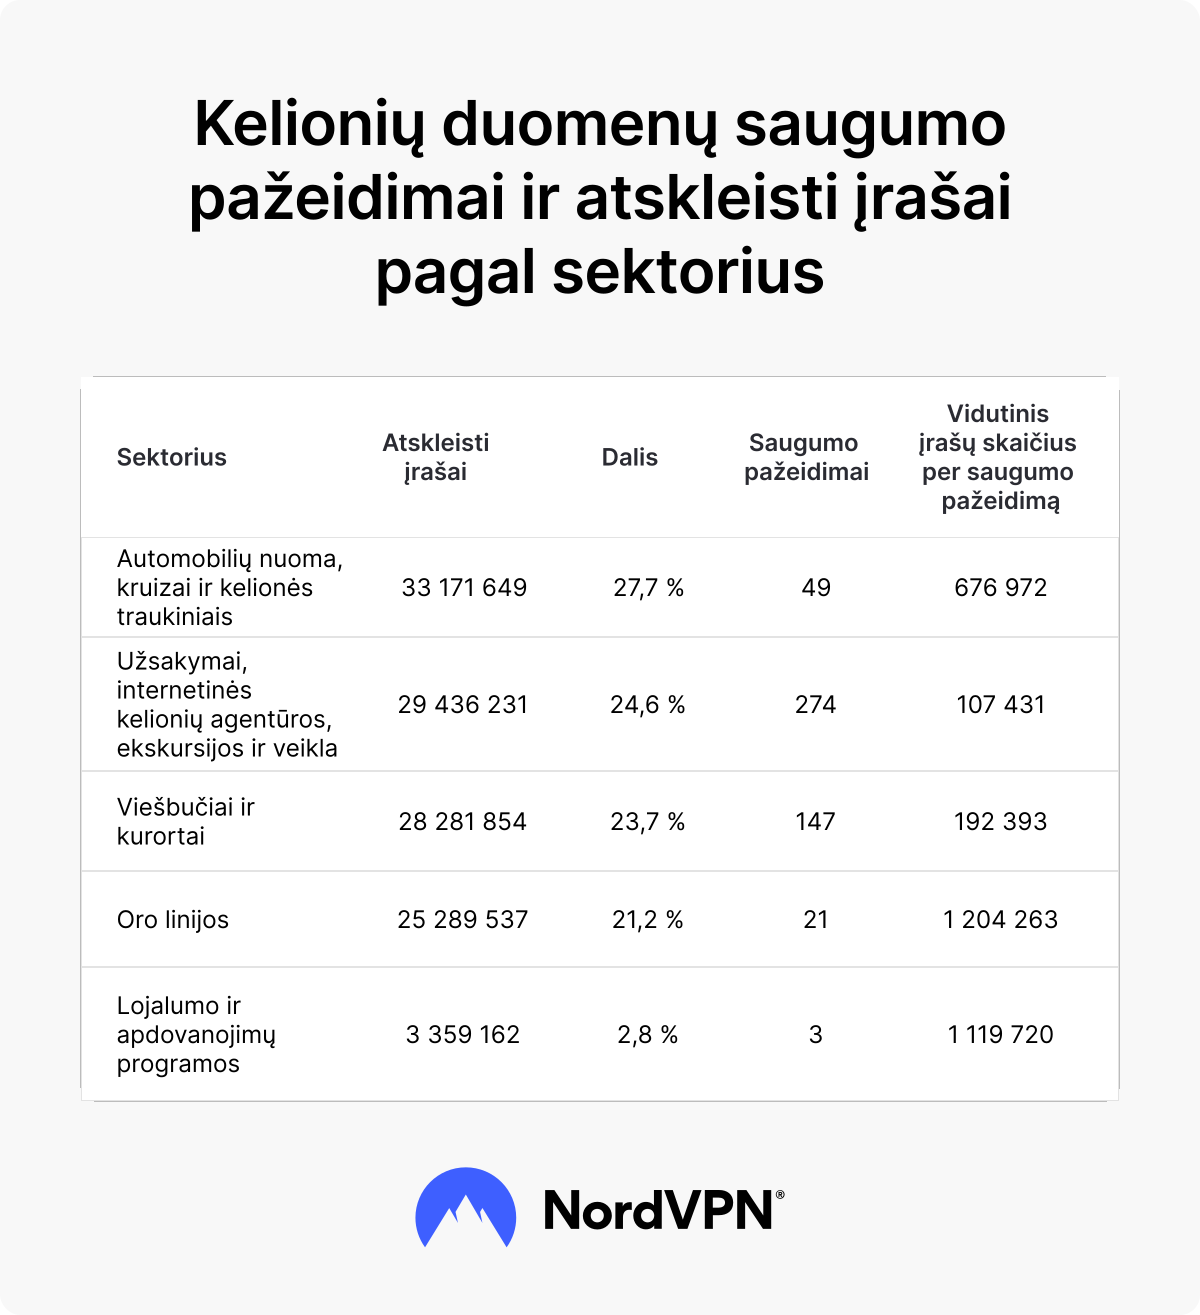
Daugiausia duomenų saugumo pažeidimų užfiksuota tarp rezervavimo platformų, internetinių kelionių agentūrų, kelionių organizatorių ir ekskursijų bei pramogų paslaugų teikėjų – iš viso 274 incidentai. Šiai grupei priklauso labai įvairaus dydžio įmonės – nuo didelių rezervavimo platformų iki mažų kelionių agentūrų, regioninių kelionių organizatorių ir ekskursijų bei pramogų paslaugų teikėjų.
Oro linijų bendrovių duomenys atskleidė kitokią tendenciją. Tyrėjai užfiksavo vos 21 duomenų saugumo pažeidimą, palyginti su 274 incidentais rezervavimo platformų, internetinių kelionių agentūrų, kelionių organizatorių ir ekskursijų bei pramogų paslaugų teikėjų grupėje. Tačiau per minėtą 21 incidentą buvo atskleista daugiau nei 25,2 mln. duomenų įrašų. Per vieną oro linijų bendrovės duomenų saugumo pažeidimą vidutiniškai buvo atskleidžiama apie 1,2 mln. įrašų – daugiau nei 11 kartų daugiau nei rezervavimo platformų, internetinių kelionių agentūrų, kelionių organizatorių ir veiklų paslaugų teikėjų kategorijoje, kur vidurkis siekė maždaug 107 tūkst. įrašų.
Kokia keliautojų informacija gali būti atskleista per duomenų saugumo pažeidimą?
Visų tyrime analizuotų duomenų saugumo pažeidimų metu buvo atskleisti el. pašto adresai, nes pažeidimo mastui nustatyti buvo naudojamas unikalių nutekintų el. pašto adresų skaičius. Tačiau daugeliu atvejų nutekėjo ir kita asmeninė informacija.
Vardai ir pavardės buvo atskleisti 92 % analizuotų incidentų metu, telefono numeriai – 87 %, o adresai – 78 %. Daugiau nei pusės incidentų metu nutekėjo ir gimimo datos (55 %) bei informacija apie lytį (53 %), o per 46 % – slaptažodžiai. Pilietybės duomenys buvo atskleisti per 19 % incidentų, o valstybės išduotų asmens dokumentų duomenys – per 11 %.
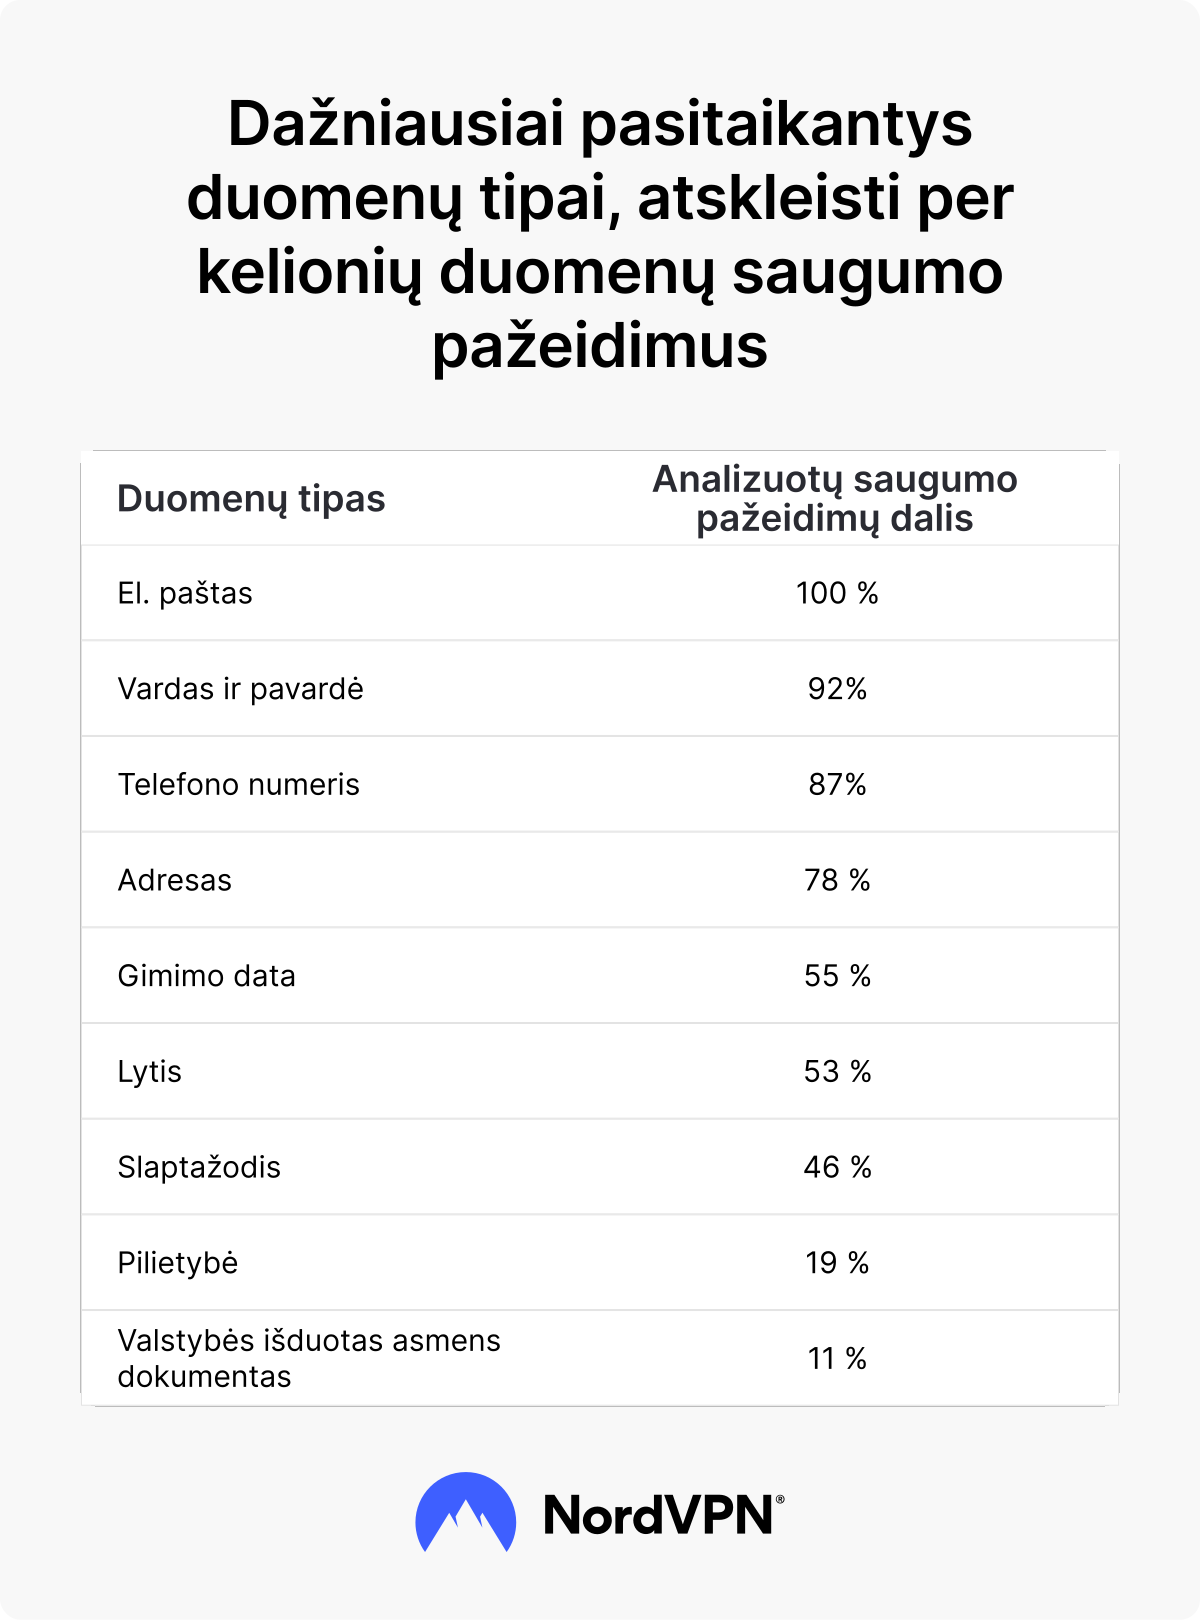
Šie duomenys gali atskleisti nemažai informacijos apie asmenį. Į piktavalių rankas patekę keliautojų duomenys gali atskleisti vardą ir pavardę, gyvenamąją vietą, kontaktinę informaciją bei gimimo datą. Priklausomai nuo paslaugų teikėjo ir konkretaus incidento, gali nutekėti ir pilietybės ar asmens tapatybės dokumentų duomenys.
Kelionių sektoriuje renkami duomenys gali būti ypač jautrūs, nes daugelio jų pakeisti neįmanoma arba labai sudėtinga. Nutekėjusį slaptažodį galite pakeisti, tačiau savo gimimo datos ar kitų asmens tapatybę leidžiančių nustatyti duomenų – ne.
Jūsų duomenys gali būti saugomi ir po kelionės
Tyrimas atskleidė ir kitą, ne tokią akivaizdžią problemą: bendrovės gali ilgai saugoti jūsų asmens duomenis, nors jų paslaugomis galėjote pasinaudoti vos kartą. Daugiau nei pusė visų analizuotų duomenų saugumo pažeidimų užfiksuota tarp rezervavimo platformų, internetinių kelionių agentūrų, kelionių organizatorių ir ekskursijų bei pramogų paslaugų teikėjų, nors daugeliu šių paslaugų gali būti naudojamasi tik vienos kelionės metu.
Galbūt prisiminsite, su kokia oro linijų bendrove skridote prieš penkerius metus, tačiau vargu ar prisiminsite kiekvieną vietinį kelionių organizatorių, automobilių nuomos bendrovę ar rezervavimo svetainę, kurios paslaugomis tada naudojotės. Priklausomai nuo bendrovės duomenų saugojimo politikos ir teisinių reikalavimų, jūsų informacija gali būti saugoma ir kelionei pasibaigus. Todėl senoje, beveik pamirštoje paskyroje vis dar gali būti jūsų asmens duomenų, kurie gali būti atskleisti, jei po kelerių metų bendrovė patirtų duomenų saugumo pažeidimą.
Kaip keliaujant atskleisti mažiau asmens duomenų?
Keliautojai negali kontroliuoti, kaip oro linijų bendrovės, viešbučiai ar rezervavimo platformos apsaugo savo sistemas ir jose saugomus duomenis. Tačiau jie gali atidžiau rinktis, kokią informaciją pateikia. Keli paprasti įpročiai gali padėti sumažinti skirtingoms bendrovėms perduodamų jautrių duomenų kiekį:
- Nekurkite nereikalingų paskyrų. Prieš kurdami paskyrą pagalvokite, ar jos tikrai reikia. Patikrinkite, ar galite užbaigti rezervaciją kaip svečias, nesukurdami paskyros.
- Naudokite unikalius slaptažodžius ir kelių veiksnių autentifikavimą (MFA). Kiekvienai paskyrai pasirinkę skirtingą slaptažodį sumažinsite riziką, kad iš vieno paslaugų teikėjo nutekėję prisijungimo duomenys bus panaudoti kitoms jūsų paskyroms perimti. MFA dar labiau sustiprina paskyros apsaugą, nes norint prisijungti neužtenka vien slaptažodžio – tapatybę reikia patvirtinti ir kitu būdu.
- Pašalinkite nebereikalingus asmens duomenis. Jei paslaugų teikėjui nebereikia jūsų duomenų, ištrinkite paskyroje išsaugotą mokėjimo informaciją ir asmens tapatybės dokumentų duomenis.
- Atsargiai dalykitės asmens dokumentais. Kartais iš tiesų gali reikėti pateikti paso ar kito valstybės išduoto asmens dokumento kopiją, tačiau neskubėkite jos įkelti vien todėl, kad to prašoma formoje. Pasidomėkite, kodėl įmonei reikia dokumento, kaip jis bus naudojamas ir ar reikiamą informaciją galima pateikti kitu būdu.
- Peržiūrėkite nebenaudojamas kelionių paskyras. Ištrinkite paskyras, kuriomis nebesinaudojate, o prireikus kreipkitės į paslaugų teikėją ir paprašykite ištrinti pateiktus asmens duomenis.
- Būkite atsargūs. Atidžiai vertinkite netikėtą el. laišką ar žinutę apie ankstesnę rezervaciją, ypač jei prašoma prisijungti prie paskyros, pateikti asmens duomenis ar atlikti mokėjimą.
Kibernetinis saugumas vienu spustelėjimu.
Būkite saugūs su vienu geriausių pasaulyje VPN
Tyrimo metodika
„NordVPN“ ir „Saily“ tyrėjai išanalizavo duomenis apie saugumo pažeidimus, užfiksuotus nuo 2021 m. sausio 1 d. iki 2026 m. rugpjūčio 18 d. Tyrimui naudota „NordLayer Intelligence“ grėsmių poveikio valdymo platformoje pateikiama informacija.
Tyrėjai peržiūrėjo analizuojamu laikotarpiu užfiksuotus duomenų saugumo pažeidimus ir atrinko incidentus, susijusius su oro linijų bendrovėmis, viešbučiais ir kurortais, internetinėmis kelionių agentūromis, kelionių organizatoriais, ekskursijų ir pramogų paslaugų teikėjais, lojalumo programomis, taip pat automobilių nuomos, kruizų ir geležinkelių bendrovėmis. Incidentai suskirstyti į kategorijas pagal paveiktos organizacijos pavadinimą, interneto domeną ir incidento aprašymą. Didžiausius incidentus tyrėjai papildomai patikrino, o netinkamai kategorijai priskirtus atvejus pašalino.
Duomenų saugumo pažeidimų mastas vertintas pagal unikalių atskleistų el. pašto adresų skaičių. Iš viso tyrimas apėmė 494 kelionių sektoriaus duomenų saugumo pažeidimus, per kuriuos buvo atskleista 119 433 433 duomenų įrašų.
Tyrimo rezultatai apima tik analizuotame duomenų rinkinyje užfiksuotus incidentus, todėl jie neatspindi visų pasaulyje įvykusių kelionių sektoriaus duomenų saugumo pažeidimų ar per juos atskleistų duomenų įrašų.


