Cosa rivela la ricerca sulle violazioni dei dati nel settore viaggi
Un viaggio può disseminare le tue informazioni personali in più luoghi di quanto immagini. Compagnie aeree e hotel sono gli esempi più evidenti, ma anche piattaforme di prenotazione, società di noleggio, operatori ferroviari, programmi fedeltà, organizzatori di tour e altri servizi raccolgono e conservano dati lungo il percorso.
I ricercatori di NordVPN e Saily hanno analizzato le violazioni di dati nel settore dei viaggi registrate tra gennaio 2021 e agosto 2026, per capire cosa accade alle informazioni dei viaggiatori quando un’azienda del settore subisce una violazione.
L’analisi ha rilevato 119,4 milioni di profili di viaggiatori esposti, ma questo dato racconta solo una parte della storia. Lo studio ha evidenziato due tendenze distinte: alcune categorie di aziende del settore viaggi sono state coinvolte nelle violazioni con maggiore frequenza, mentre altre hanno registrato meno incidenti, ma con un impatto molto più ampio sui viaggiatori.
E i dati esposti non si limitavano alle credenziali degli account. Le violazioni nel settore dei viaggi hanno spesso coinvolto informazioni personali difficili, e talvolta impossibili, da modificare.
Dove si concentrano, quindi, i principali punti deboli? E quali informazioni dei viaggiatori rischiano di finire nelle mani sbagliate? Esaminiamo più da vicino i risultati della ricerca.
Le violazioni dei dati relativi ai viaggi non seguono uno schema costante
I ricercatori hanno rilevato 119.433.433 profili di viaggiatori esposti nel periodo analizzato. Tuttavia, il numero di record e quello delle violazioni non sono stati distribuiti uniformemente nel corso degli anni.
Nel 2021, i ricercatori hanno identificato oltre 37,4 milioni di profili esposti in 278 violazioni, il numero più elevato di incidenti dell’intero set di dati. Il dato è stato determinato in gran parte da una serie di violazioni di minore entità che hanno interessato piattaforme di prenotazione.
Nel 2022, il numero di incidenti è sceso significativamente, a 43, ma le violazioni hanno comunque esposto quasi 22 milioni di profili. L’anno successivo ha registrato appena 23 violazioni, che hanno però coinvolto quasi 30 milioni di profili. Di seguito, un confronto anno per anno.
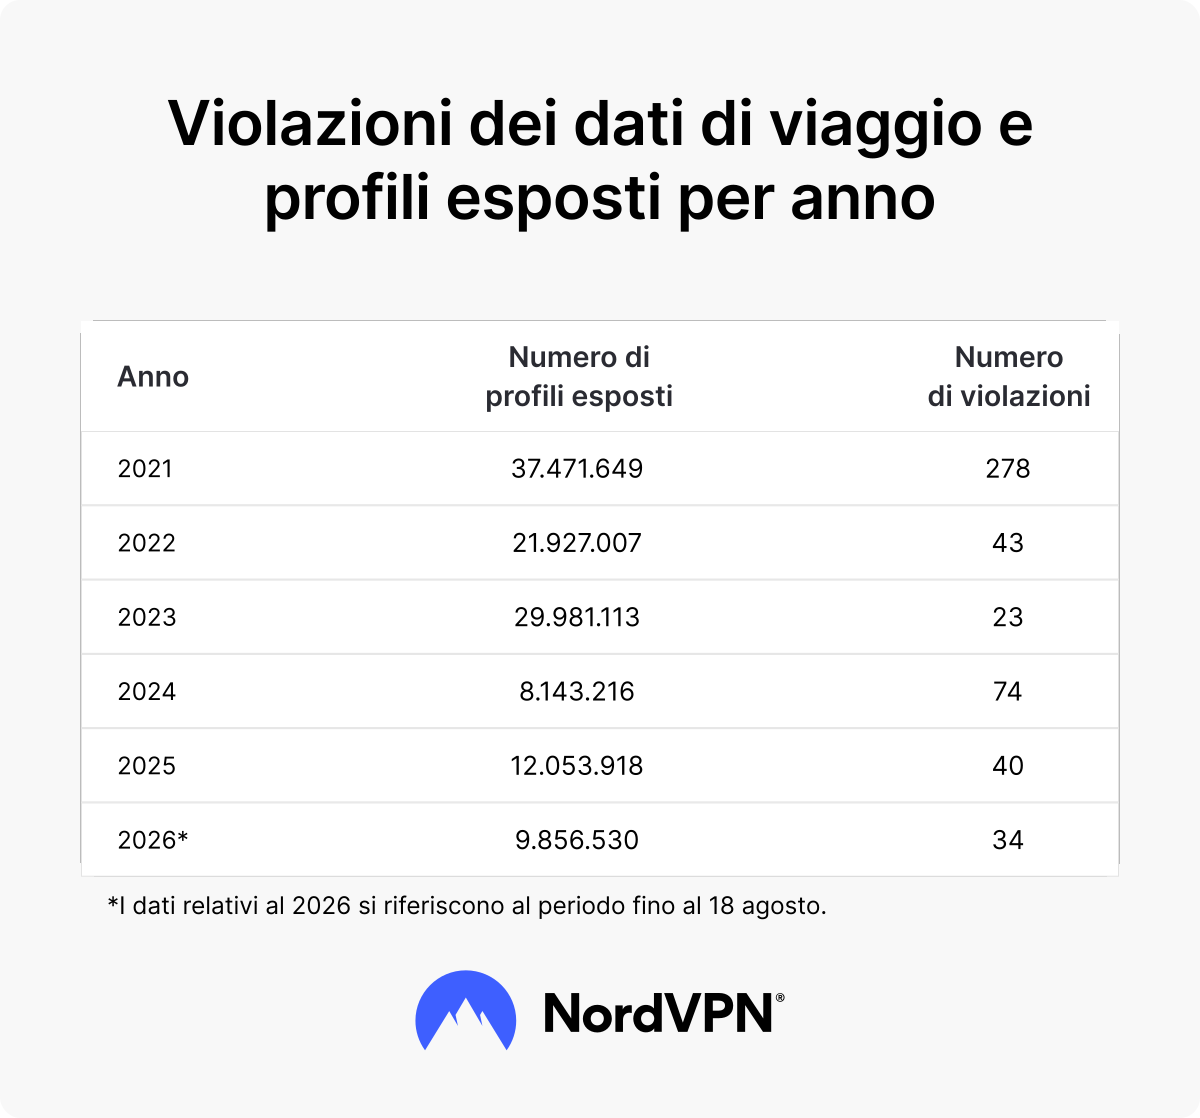
Un numero elevato di violazioni non si traduce sempre in una maggiore quantità di dati esposti. I dati del 2021, ad esempio, contavano oltre 12 volte più violazioni rispetto al 2023, ma solo circa il 25% di dati esposti in più. A volte basta qualche fuga di dati di grandi dimensioni per ribaltare completamente l'equilibrio.
Per i viaggiatori, però, contano entrambi i lati dell'equazione. Un settore può essere colpito da violazioni frequenti ma di piccola entità, oppure da incidenti sporadici che espongono i dati di milioni di persone in una volta sola.
I settori turistici più colpiti
Una violazione dei dati che coinvolge un piccolo tour operator può avere conseguenze molto diverse da quella che colpisce una grande compagnia aerea. Nel primo caso, potrebbe essere esposto un numero limitato di clienti, ma potrebbe trattarsi di uno dei numerosi incidenti che interessano realtà simili. Nel secondo, una singola violazione può invece compromettere contemporaneamente i dati personali di un numero enorme di viaggiatori.
Per tenere conto di queste differenze, i ricercatori hanno raggruppato le aziende coinvolte in cinque settori del turismo:
- compagnie aeree
- hotel e resort
- programmi fedeltà e di ricompensa
- piattaforme di prenotazione, agenzie di viaggio online (OTA), tour operator e fornitori di attività ricreative
- società di noleggio auto, crociere e ferroviarie
Le società di noleggio auto, le compagnie di crociera e quelle ferroviarie hanno rappresentato la quota maggiore dei dati esposti, pari al 27,7%. Seguono le piattaforme di prenotazione, le OTA, i tour operator e gli organizzatori di attività ricreative con il 24,6%, gli hotel e i resort con il 23,7% e le compagnie aeree con il 21,2%. Il restante 2,8% riguarda i programmi fedeltà e di raccolta punti.
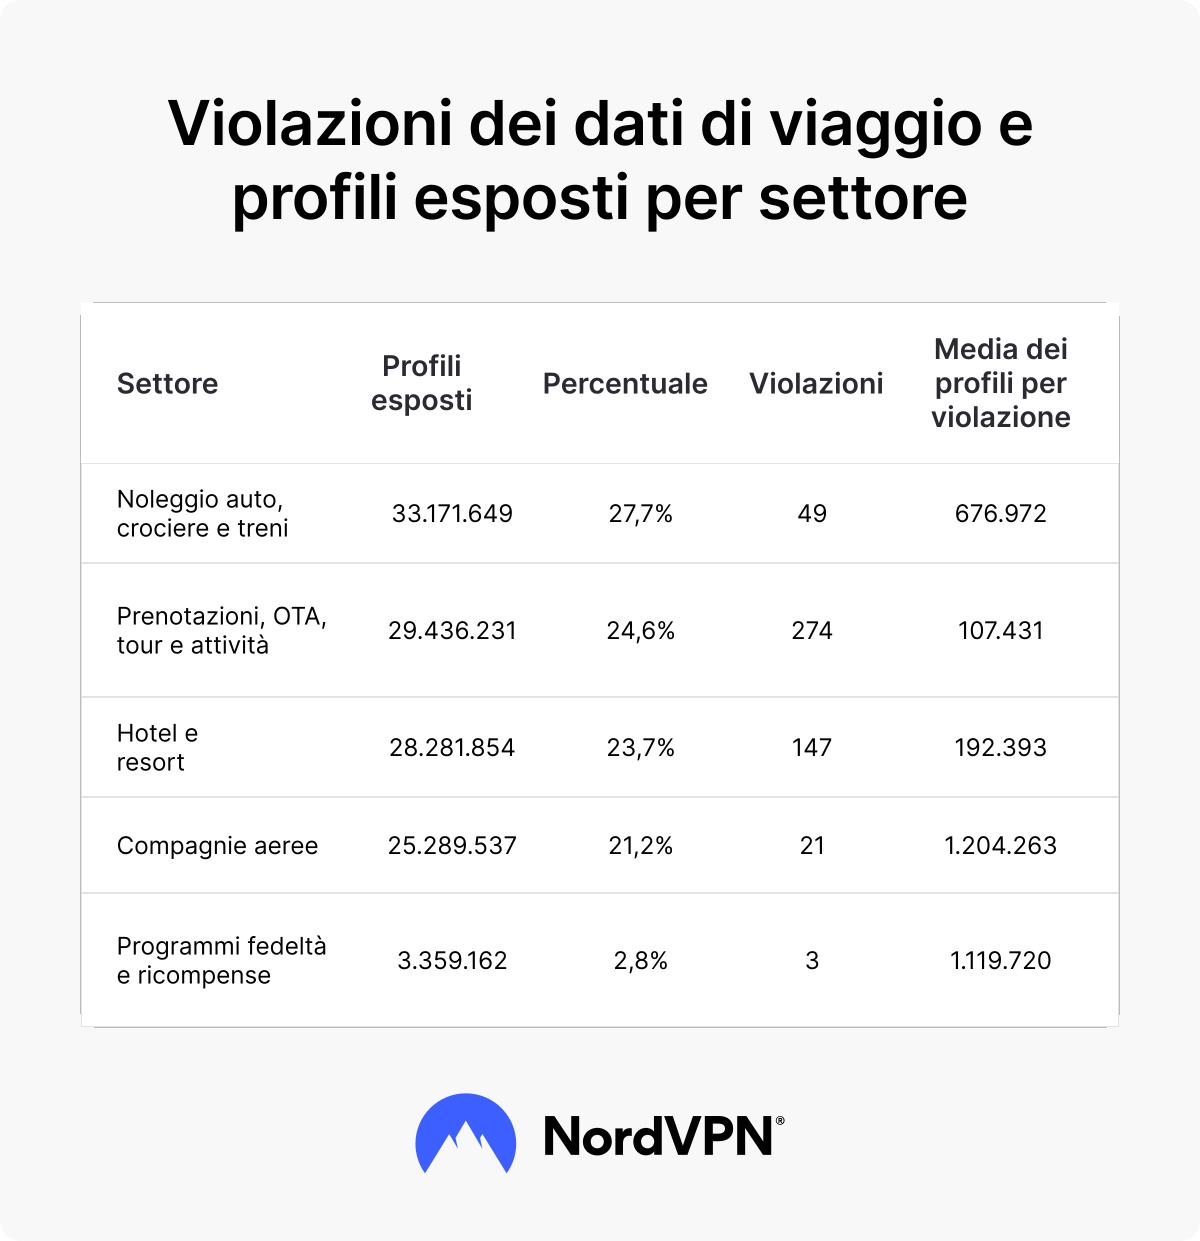
Le piattaforme di prenotazione, le OTA, i tour operator e gli organizzatori di attività ricreative sono stati la categoria più colpita da violazioni nel corso della ricerca, con 274 incidenti. Un gruppo che raccoglie aziende di dimensioni molto diverse: dai grandi siti di prenotazione internazionali alle piccole agenzie e agli operatori locali.
Le compagnie aeree hanno mostrato un andamento opposto. I ricercatori hanno osservato solo 21 violazioni relative alle compagnie aeree, rispetto alle 274 registrate nella categoria più colpita. Tuttavia, questi 21 incidenti hanno comportato la divulgazione di oltre 25,2 milioni di profili. In media, ogni violazione relativa alle compagnie aeree ha interessato circa 1,2 milioni di profili, ovvero più di 11 volte la media di circa 107.000 profili registrata per le piattaforme di prenotazione, le OTA, i tour operator e gli organizzatori di attività ricreative.
Quali informazioni vengono divulgate nelle violazioni dei dati relativi ai viaggi?
Ogni violazione analizzata nella ricerca includeva indirizzi email, utilizzati come riferimento per misurare l’entità dell’incidente sulla base del numero di indirizzi unici esposti. Tuttavia, nella maggior parte dei casi, le violazioni hanno coinvolto anche altre informazioni personali.
I nomi completi sono comparsi nel 92% delle violazioni analizzate, i numeri di telefono nell’87% e gli indirizzi nel 78%. Più della metà includeva date di nascita (55%) e informazioni sul sesso (53%), mentre il 46% conteneva password. La nazionalità è apparsa nel 19% delle violazioni e le informazioni relative ai documenti d’identità ufficiali nell’11%.
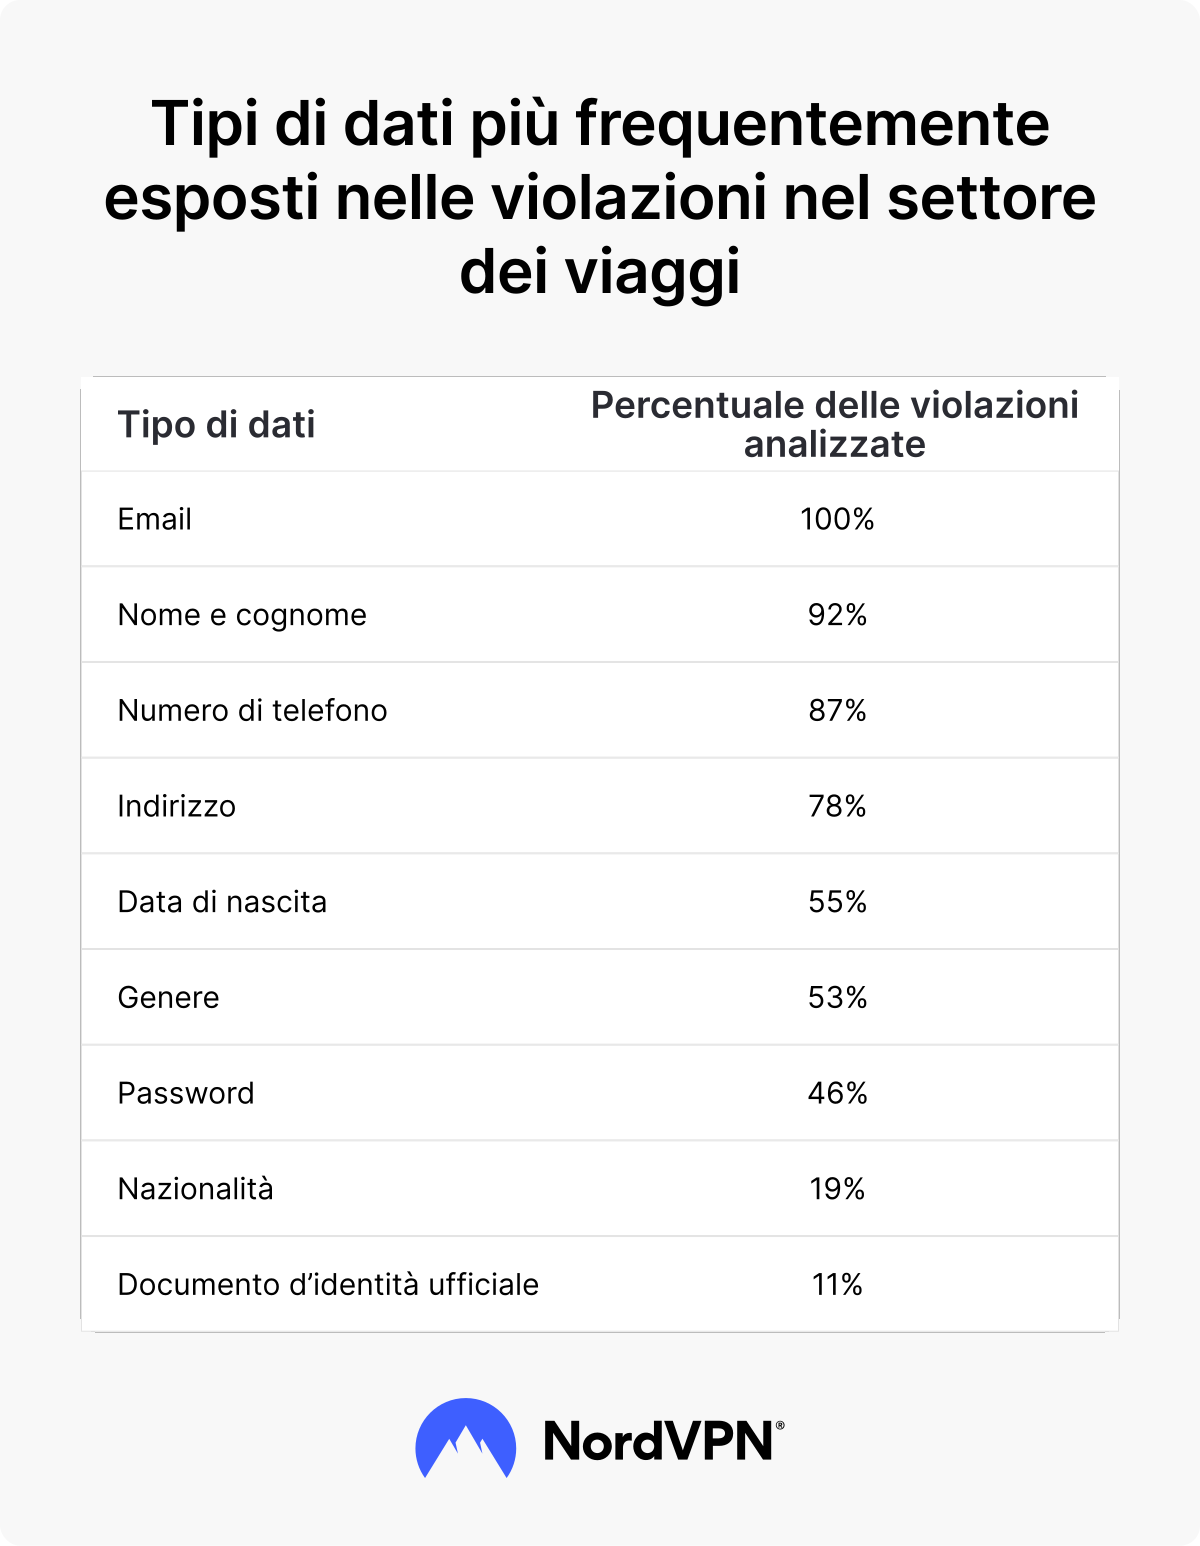
Nel loro insieme, questi dettagli possono fornire un quadro preciso di una persona. Chiunque riesca ad accedere a dati di viaggio oggetto di una violazione potrebbe conoscere il tuo nome completo, la tua data di nascita, dove vivi e come contattarti. A seconda del fornitore e della violazione, le informazioni esposte potrebbero includere anche la nazionalità o i dati identificativi.
I dati di viaggio possono essere particolarmente sensibili perché gran parte di essi è difficile da modificare. È possibile reimpostare una password compromessa, ma non è possibile modificare la data di nascita o altre informazioni di identificazione personale.
I tuoi dati potrebbero sopravvivere al tuo viaggio
La ricerca porta alla luce un problema meno evidente: i viaggiatori potrebbero avere ancora dati personali archiviati presso aziende di cui si sono serviti una sola volta e che, nel frattempo, hanno persino dimenticato. Le piattaforme di prenotazione, le OTA, i tour operator e gli organizzatori di attività ricreative sono stati responsabili di oltre la metà delle violazioni analizzate. Eppure, molti di questi servizi vengono utilizzati in occasione di un solo viaggio, lasciando potenzialmente i dati personali degli utenti archiviati anche a lungo termine.
Potresti ricordare la compagnia aerea con cui hai volato cinque anni fa, ma probabilmente non ogni agenzia turistica locale, servizio di noleggio auto o sito di prenotazione che hai utilizzato. A seconda delle politiche aziendali e degli obblighi di legge, questi servizi potrebbero conservare i dati dei clienti anche molto tempo dopo la fine del viaggio. Così, un vecchio account di cui hai appena memoria potrebbe custodire ancora informazioni personali, esponendole al rischio di una violazione anche anni più tardi.
Come condividere meno dati personali quando si viaggia
I viaggiatori non possono controllare il modo in cui ogni compagnia aerea, hotel o servizio di prenotazione protegge la propria infrastruttura. Possono però essere più selettivi riguardo alle informazioni che forniscono. Alcune semplici abitudini possono aiutarti a lasciare meno dati sensibili in circolazione:
- Evita di creare account non necessari. Prima di creare un account, valuta se ne hai davvero bisogno o se il servizio ti permette di completare la prenotazione utilizzando la modalità “ospite”.
- Utilizza password uniche e l’autenticazione a più fattori (MFA). Una password unica per ogni account garantisce che le credenziali compromesse da un fornitore non possano essere riutilizzate altrove. L’autenticazione a più fattori aggiunge un ulteriore livello di sicurezza, rendendo più difficile accedere al tuo account anche quando la tua password è stata compromessa.
- Elimina le informazioni personali salvate. Provvedi a eliminare i dati di pagamento e i documenti d’identità memorizzati non appena cessano di essere necessari.
- Fai attenzione quando carichi i documenti d’identità. A volte è necessario fornire il passaporto o un altro documento d’identità rilasciato dalle autorità, ma evita di caricare dati sensibili solo perché un modulo lo richiede. Verifica perché l’azienda ne ha bisogno, come utilizzerà le informazioni e se puoi fornire i dati necessari in un altro modo.
- Rivedi i vecchi account di viaggio. Elimina gli account di viaggio che non utilizzi più e, quando possibile, richiedi la cancellazione dei dati personali associati.
- Sii prudente. Considera con sospetto le email o i messaggi inaspettati relativi a prenotazioni passate, specialmente se ti chiedono di effettuare l’accesso, condividere informazioni o effettuare un pagamento.
Metodologia
I ricercatori di NordVPN e Saily hanno analizzato i dati storici relativi alle violazioni avvenute dal 1° gennaio 2021 al 18 agosto 2026, utilizzando i dati disponibili tramite la piattaforma di gestione dell’esposizione alle minacce NordLayer Intelligence.
I ricercatori hanno esaminato il catalogo delle violazioni relative al periodo analizzato e hanno classificato gli incidenti che hanno coinvolto compagnie aeree, hotel e resort, agenzie di viaggio online, operatori turistici e di attività ricreative, programmi fedeltà, nonché società di autonoleggio, compagnie di crociera e ferroviarie. Ogni violazione è stata classificata in base al nome, al dominio e alla descrizione dell’organizzazione coinvolta. I ricercatori hanno verificato singolarmente gli incidenti di maggiore entità ed eliminato i falsi positivi.
L’entità della violazione è stata misurata in base al numero di indirizzi email unici esposti. Il set di dati finale conteneva 119.433.433 record relativi a viaggiatori, distribuiti su 494 violazioni legate al settore dei viaggi.
I risultati rappresentano gli incidenti osservati nel set di dati analizzato e non devono essere interpretati come il numero globale completo delle violazioni dei dati nel settore dei viaggi o dei record relativi ai viaggiatori esposti.
