Wycieki danych w branży turystycznej – co pokazują badania?
Podróże mogą wiązać się z tym, że Twoje dane osobowe trafiają do większej liczby baz danych. Linie lotnicze i hotele to oczywiste przykłady, ale witryny rezerwacyjne, firmy wynajmujące samochody, przewoźnicy kolejowi, programy lojalnościowe, organizatorzy wycieczek i mniejsze usługi także zbierają po drodze własne informacje.
Badacze z NordVPN i Saily przeanalizowali wycieki danych związane z branżą turystyczną zarejestrowane między styczniem 2021 r. a sierpniem 2026 r. Przeanalizowali oni, co dzieje się z tymi danymi, gdy firmy z sektora turystycznego padają ofiarą ataku.
W trakcie badania odkryto 119,4 mln ujawnionych rejestrów podróżnych, choć sama liczba to tylko część całości. Badanie ujawniło dwa wyraźnie różne wzorce: jedne typy firm turystycznych były atakowane znacznie częściej, inne notowały rzadsze incydenty, ale każdy z nich dotykał jednorazowo znacznie większej liczby osób.
Ujawniane dane nie ograniczały się przy tym do danych logowania. Wycieki z branży turystycznej często zawierały informacje osobowe, które są trudne – a niekiedy niemożliwe – do zmiany.
Gdzie więc tkwią słabe punkty i jakie dane zostawiają po sobie podróżni? Przyjrzyjmy się wynikom.
Wycieki danych w turystyce nie mają stałego wzorca
W analizowanym okresie badacze odnotowali 119 433 433 ujawnionych rejestrów podróżnych. Nie były one jednak równomiernie rozłożone w czasie.
Tylko w 2021 r. zidentyfikowano ponad 37,4 mln rejestrów w 278 wyciekach – to najwyższa liczba incydentów w całym zbiorze danych, spowodowana głównie przez skupisko mniejszych wycieków z platform rezerwacyjnych. W 2022 r. liczba incydentów spadła znacząco do 43, ale i tak ujawniono prawie 22 mln rejestrów. Kolejny rok przyniósł zaledwie 23 odnotowane wycieki, lecz niemal 30 mln ujawnionych rejestrów.
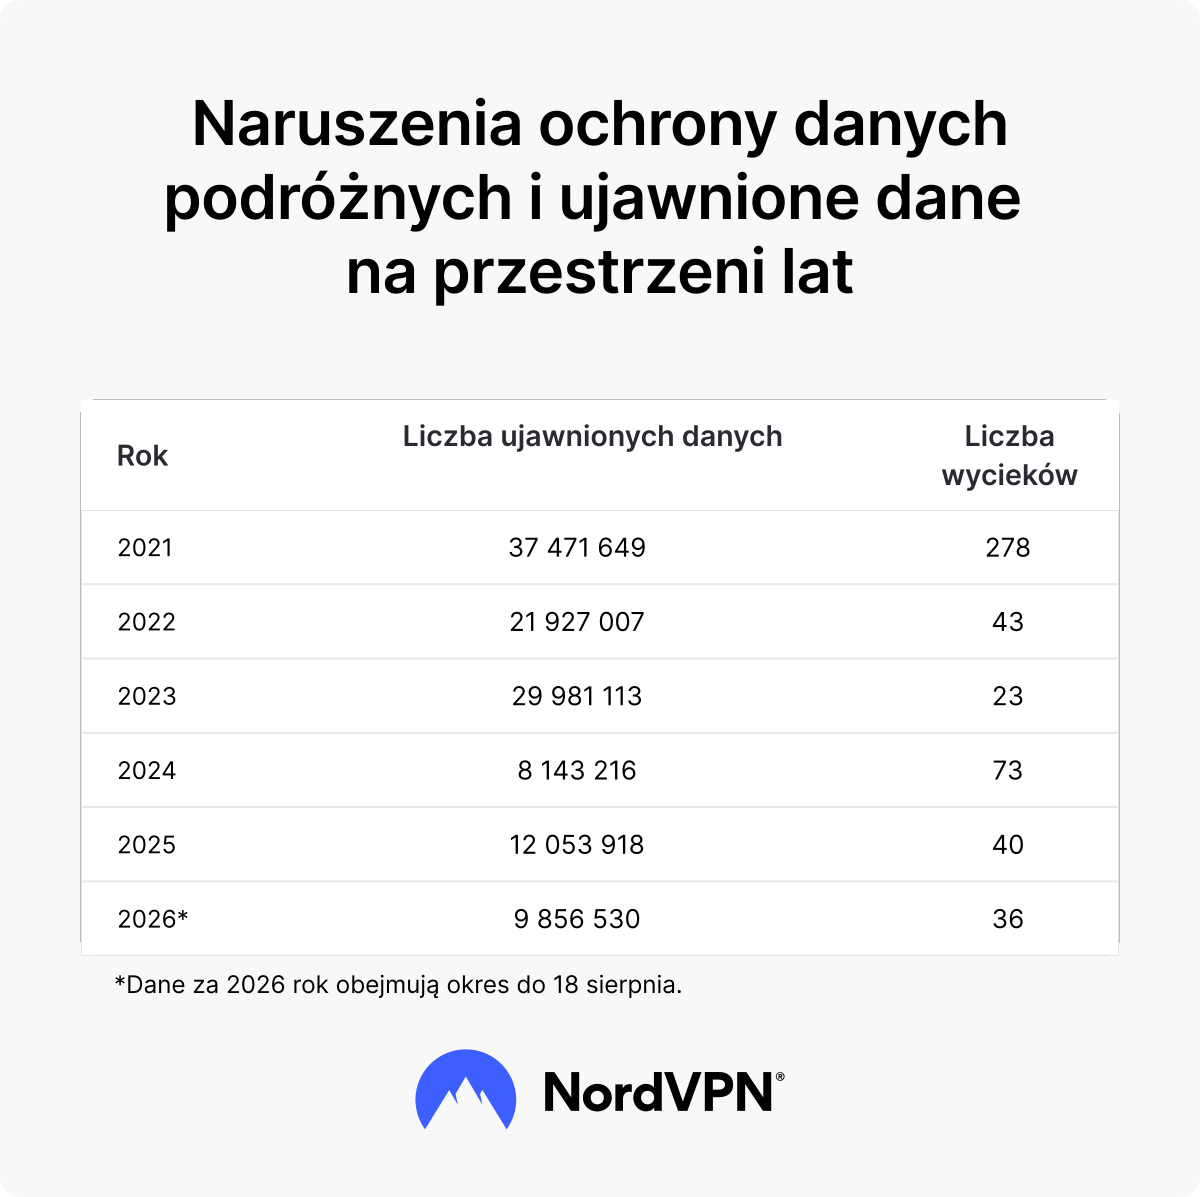
Wysoka liczba wycieków nie zawsze przekłada się na większą liczbę ujawnionych rejestrów. Zbiór danych z 2021 r. zawierał ponad 12 razy więcej wycieków niż dane z 2023 r., a mimo to liczba ujawnionych rejestrów była jedynie o ok. 25% wyższa. Kilka bardzo dużych wycieków potrafi błyskawicznie podwyższyć średnią.
Obie te liczby mają dla podróżnych realne znaczenie. Dany sektor może notować częste, mniejsze wycieki albo sporadyczne incydenty, które za jednym razem dotykają milionów osób.
Najbardziej narażone sektory turystyczne
Wyciek danych u małego organizatora wycieczek wygląda zupełnie inaczej niż u dużych linii lotniczych. Ten pierwszy może dotyczyć mniejszej liczby klientów, ale być jednym z wielu podobnych incydentów – ten drugi może jednorazowo ujawnić dane ogromnej liczby podróżnych.
Aby uwzględnić te różnice, pogrupowano dotknięte firmy w pięć sektorów turystycznych:
- linie lotnicze
- hotele i kurorty
- programy lojalnościowe i punktowe
- platformy rezerwacyjne, internetowe biura podróży (OTA), organizatorzy wycieczek i dostawcy aktywności
- wypożyczalnie samochodów, linie wycieczkowe i przewoźnicy kolejowi
Wypożyczalnie samochodów, linie wycieczkowe i przewoźnicy kolejowi odpowiadali za największy udział ujawnionych rejestrów – 27,7%. Na kolejnym miejscu uplasowały się platformy rezerwacyjne, OTA, organizatorzy wycieczek i dostawcy aktywności z wynikiem 24,6%, następnie hotele i kurorty (23,7%) oraz linie lotnicze (21,2%). Programy lojalnościowe i punktowe stanowiły pozostałe 2,8%.
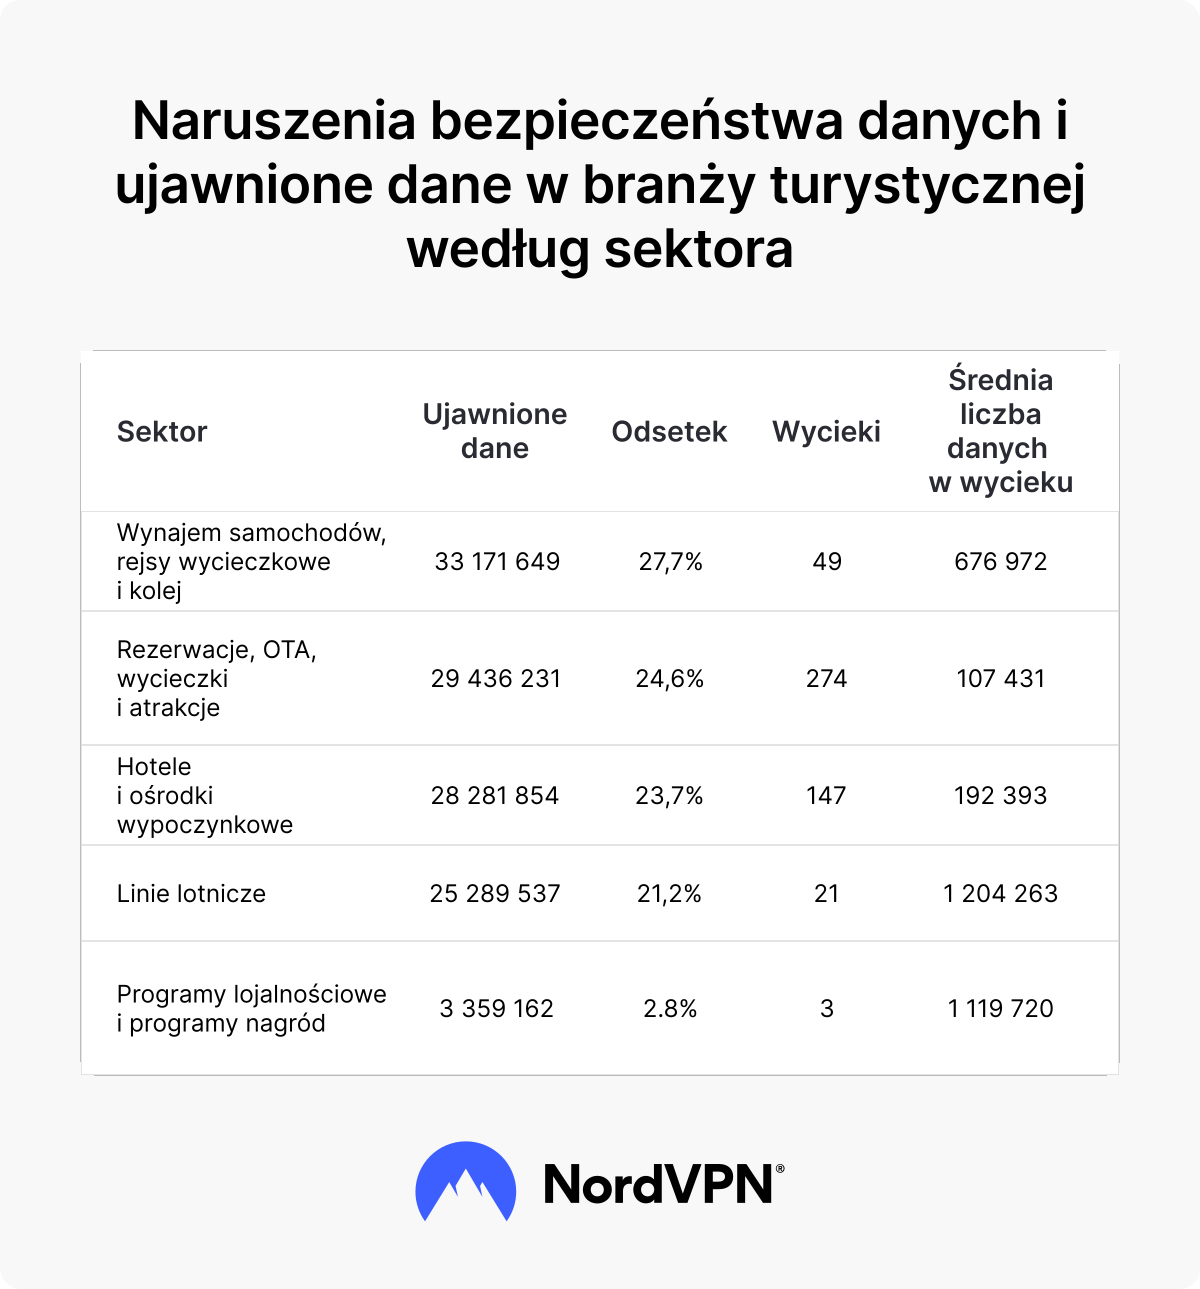
BPlatformy rezerwacyjne, OTA, organizatorzy wycieczek i dostawcy aktywności byli kategorią najczęściej dotkniętą wyciekami – odnotowano 274 incydenty. W tej grupie znalazły się firmy bardzo różnej wielkości: od dużych serwisów rezerwacyjnych po małe agencje, regionalnych organizatorów wycieczek i organizatorów aktywności.
Linie lotnicze wykazały odwrotny wzorzec. Badacze odnotowali zaledwie 21 wycieków danych linii lotniczych, podczas gdy w kategorii platform rezerwacyjnych, OTA, wycieczek i aktywności było ich 274. Jednak te 21 incydentów ujawniło ponad 25,2 mln rejestrów. Przeciętny wyciek w liniach lotniczych obejmował ok. 1,2 mln rejestrów – ponad 11 razy więcej niż średnia wynosząca ok. 107 000 rejestrów dla platform rezerwacyjnych, OTA, organizatorów wycieczek i dostawców aktywności.
Jakie informacje są ujawniane w wyciekach danych branży turystycznej?
Każdy analizowany wyciek zawierał adresy e-mail, ponieważ to unikalne ujawnione adresy e-mail służyły jako miara wielkości wycieku. Większość incydentów obejmowała jednak również inne dane osobowe.
Imię i nazwisko pojawiały się w 92% analizowanych wycieków, numer telefonu w 87%, a adres zamieszkania w 78%. Ponad połowa zawierała daty urodzenia (55%) i informacje o płci (53%), a 46% – hasła. Narodowość pojawiała się w 19% wycieków, a dane dokumentów tożsamości w 11%.
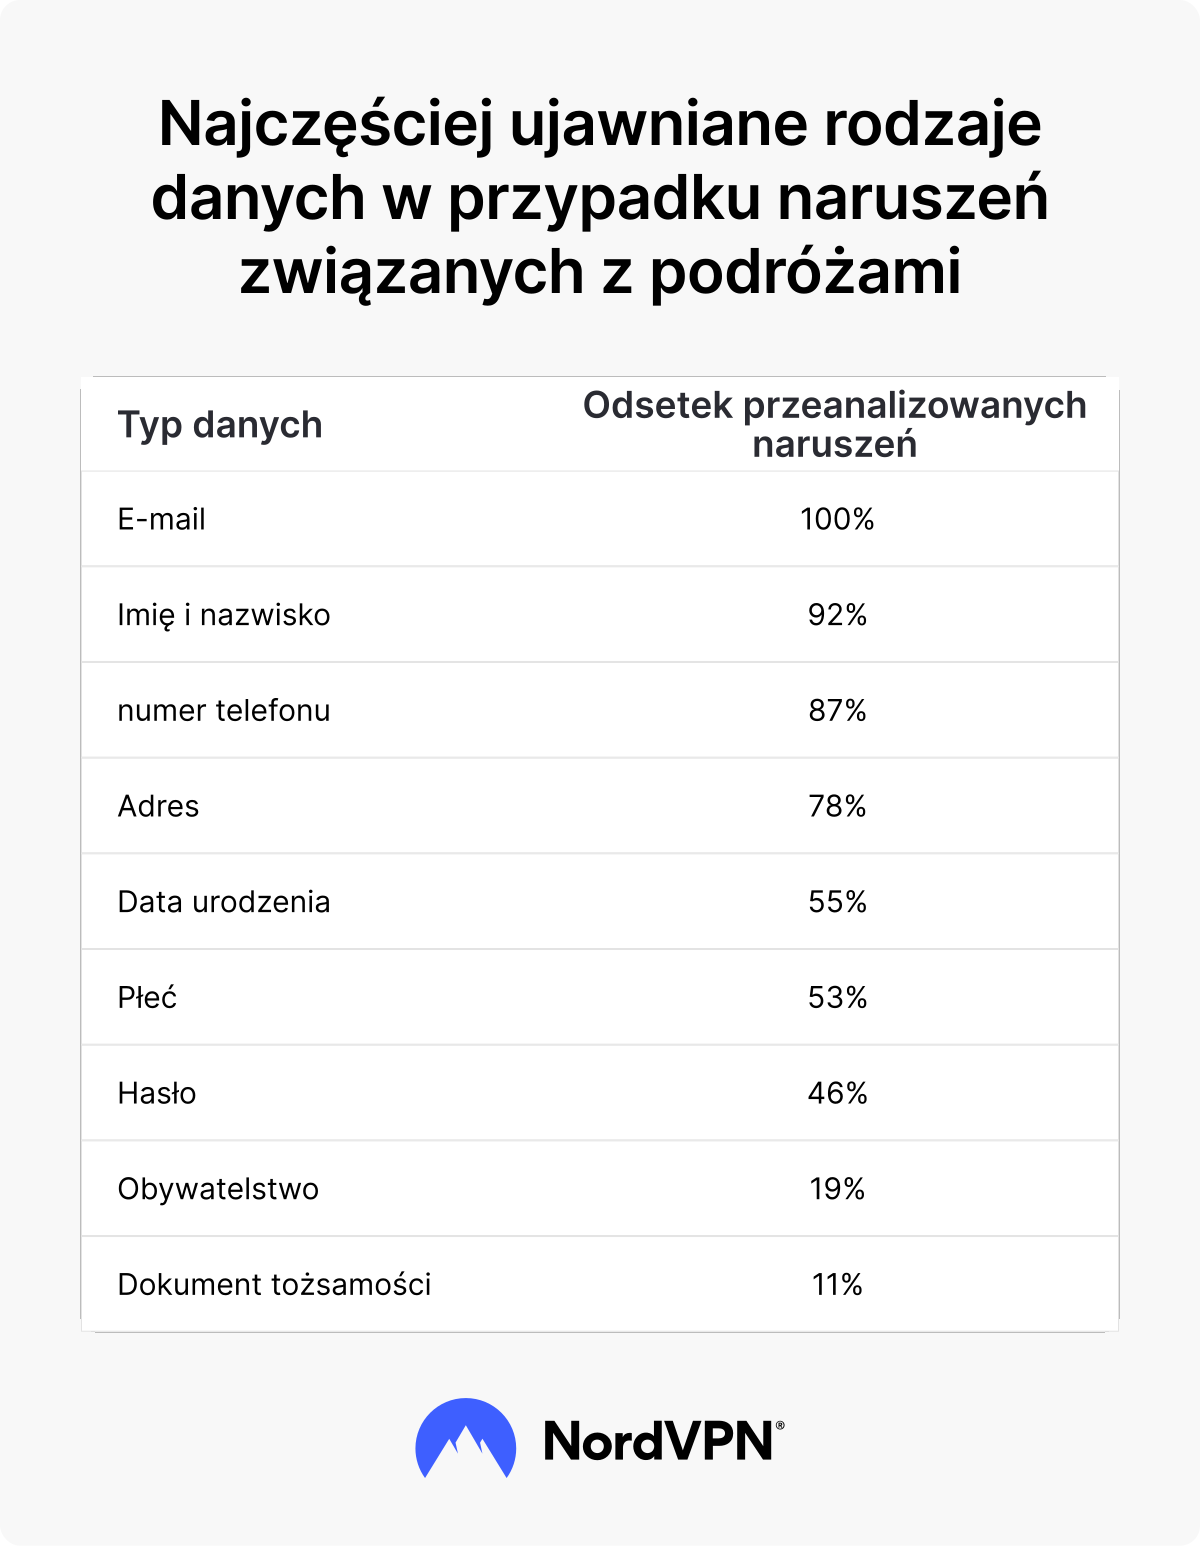
Razem dane te mogą stworzyć precyzyjny obraz konkretnej osoby. Ktoś, kto uzyska dostęp do ujawnionych danych z branży turystycznej, mógłby znać Twoje imię i nazwisko, adres zamieszkania, dane kontaktowe i datę urodzenia. W zależności od dostawcy i rodzaju wycieku ujawnione informacje mogą obejmować również narodowość lub dane dokumentów tożsamości.
Dane turystyczne są szczególnie wrażliwe, bo w dużej mierze nie można ich zmienić. Skompromitowane hasło można zresetować, ale daty urodzenia ani innych danych identyfikacyjnych – już nie.
Twoje dane mogą przeżyć Twoją podróż
Badanie wskazuje też na mniej oczywisty problem: podróżni mogą nadal mieć dane osobowe przechowywane przez firmy, z których skorzystali raz i o których zdążyli zapomnieć. Platformy rezerwacyjne, OTA, organizatorzy wycieczek i dostawcy aktywności odpowiadali za ponad połowę analizowanych wycieków, a wiele z tych usług może być potrzebna tylko na jedną podróż.
Być może pamiętasz linię lotniczą, z której usług korzystałeś pięć lat temu, ale zapamiętanie każdej lokalnej firmy wycieczkowej, wypożyczalni samochodów czy serwisu rezerwacyjnego, z którego skorzystałeś, jest niemal niemożliwe. W zależności od polityki firmy i wymogów prawnych, takie usługi mogą przechowywać dane klientów jeszcze długo po zakończeniu podróży. Stare konto, o którym prawie zapomniałeś, może więc nadal zawierać Twoje dane osobowe, jeśli firma doświadczy wycieku po latach.
Jak udostępniać mniej danych osobowych podczas podróży
Podróżni nie mają wpływu na to, jak każda linia lotnicza, hotel czy serwis rezerwacyjny zabezpieczają swoją infrastrukturę. Mogą jednak bardziej selektywnie podchodzić do tego, co przekazują. Kilka prostych nawyków pomoże Ci zostawić po sobie mniej wrażliwych informacji:
- Nie zakładaj niepotrzebnych kont. Przed założeniem konta zastanów się, czy naprawdę go potrzebujesz, lub czy usługa pozwala dokończyć rezerwację jako gość.
- Używaj unikalnych haseł i uwierzytelniania wieloskładnikowego (MFA). Unikalne hasło do każdego konta oznacza, że dane logowania ujawnione przez jednego dostawcę nie posłużą do zalogowania się gdzie indziej. MFA dodaje kolejną warstwę weryfikacji, utrudniając dostęp do konta nawet przy użyciu skradzionego hasła.
- Usuń zapisane dane osobowe. Skasuj zapisane metody płatności i dokumenty tożsamości, gdy usługa przestanie ich potrzebować.
- Zachowaj ostrożność przy przesyłaniu dokumentów tożsamości. Paszport lub inny dokument rządowy bywa wymagany, ale nie przesyłaj go tylko dlatego, że formularz o to prosi. Sprawdź, dlaczego firma potrzebuje tego dokumentu, jak zamierza go wykorzystać i czy możesz podać niezbędne informacje w inny sposób.
- Przejrzyj stare konta dotyczące podróży. Usuń konta w serwisach turystycznych, z których już nie korzystasz i – tam gdzie to możliwe – poproś o usunięcie powiązanych z nimi danych osobowych.
- Zachowaj czujność. Traktuj niespodziewane e-maile lub wiadomości z dozą nieufności, zwłaszcza te dotyczące dawnych rezerwacji, jeśli zawierają prośbę o zalogowanie się, podanie danych lub dokonanie płatności.
Bezpieczeństwo online zaczyna się od jednego kliknięcia.
Zadbaj o swoje bezpieczeństwo online dzięki zaufanej sieci VPN
Metodologia
Badacze NordVPN i Saily przeanalizowali historyczne dane o wyciekach z okresu od 1 stycznia 2021 r. do 18 sierpnia 2026 r., korzystając z danych dostępnych za pośrednictwem platformy do zarządzania ekspozycją na zagrożenia NordLayer Intelligence.
Badacze przejrzeli katalog wycieków z analizowanego okresu i sklasyfikowali incydenty dotyczące linii lotniczych, hoteli i kurortów, internetowych biur podróży, organizatorów wycieczek i dostawców aktywności, programów lojalnościowych oraz wypożyczalni samochodów, linii wycieczkowych i przewoźników kolejowych. Każdy wyciek był kategoryzowany na podstawie nazwy, domeny i opisu dotkniętej organizacji. Badacze zweryfikowali indywidualnie największe incydenty i usunęli fałszywe alarmy.
Wielkość wycieku mierzono liczbą unikalnych ujawnionych adresów e-mail. Końcowy zbiór danych obejmował 119 433 433 rejestrów podróżnych z 494 wycieków danych związanych z branżą turystyczną.
Wyniki badania odzwierciedlają incydenty odnotowane w analizowanym zbiorze danych i nie należy ich interpretować jako pełnej globalnej liczby wycieków danych w sektorze turystycznym ani ujawnionych rejestrów podróżnych.
