Ce que révèle l’étude sur les fuites de données dans le secteur du voyage
Un voyage peut exposer vos données personnelles à plus d’endroits que vous ne l’imaginez. Les compagnies aériennes et les hôtels sont les plus évidents, mais les sites de réservation, les sociétés de location, les opérateurs ferroviaires, les programmes de fidélité, les prestataires d’excursions et même les services de plus petite taille recueillent eux aussi leurs propres données au cours du voyage.
Les chercheurs de NordVPN et de Saily ont analysé les fuites de données liées au secteur du voyage observées entre janvier 2021 et août 2026 afin de voir ce qu’il advient de ces données lorsque des entreprises du secteur du voyage sont victimes d’une violation.
L’analyse a révélé 119,4 millions de profils de voyageurs exposés, mais ce chiffre ne raconte qu’une partie de l’histoire. L’étude a révélé deux tendances très différentes : certains types d’entreprises du secteur du voyage apparaissaient beaucoup plus souvent dans les violations, tandis que d’autres connaissaient moins d’incidents, mais avec beaucoup plus de personnes touchées à chaque fois.
Les données exposées ne se limitaient pas non plus aux identifiants de compte. Les violations de données dans le secteur du voyage contenaient souvent des informations personnelles difficiles, voire parfois impossibles, à modifier.
Alors, où se trouvent les points faibles et quelles informations les voyageurs laissent-ils derrière eux ? Analysons les résultats.
Les violations de données dans le secteur du voyage ne suivent pas un schéma régulier
Les chercheurs ont recensé 119 433 433 enregistrements de voyageurs exposés au cours de la période analysée. Toutefois, le nombre d’enregistrements et celui des violations étaient loin d’être répartis uniformément d’une année à l’autre.
En 2021 seulement, les chercheurs ont identifié plus de 37,4 millions de fichiers exposés dans le cadre de 278 violations, soit le nombre d’incidents le plus élevé de l’ensemble des données, principalement dû à une série de fuites de moindre ampleur survenues sur des plateformes de réservation.
En 2022, le nombre d’incidents a fortement diminué pour atteindre 43 cas, mais ces violations ont tout de même exposé près de 22 millions de fichiers. L’année suivante n’a comptabilisé que 23 violations, mais près de 30 millions de fichiers exposés.
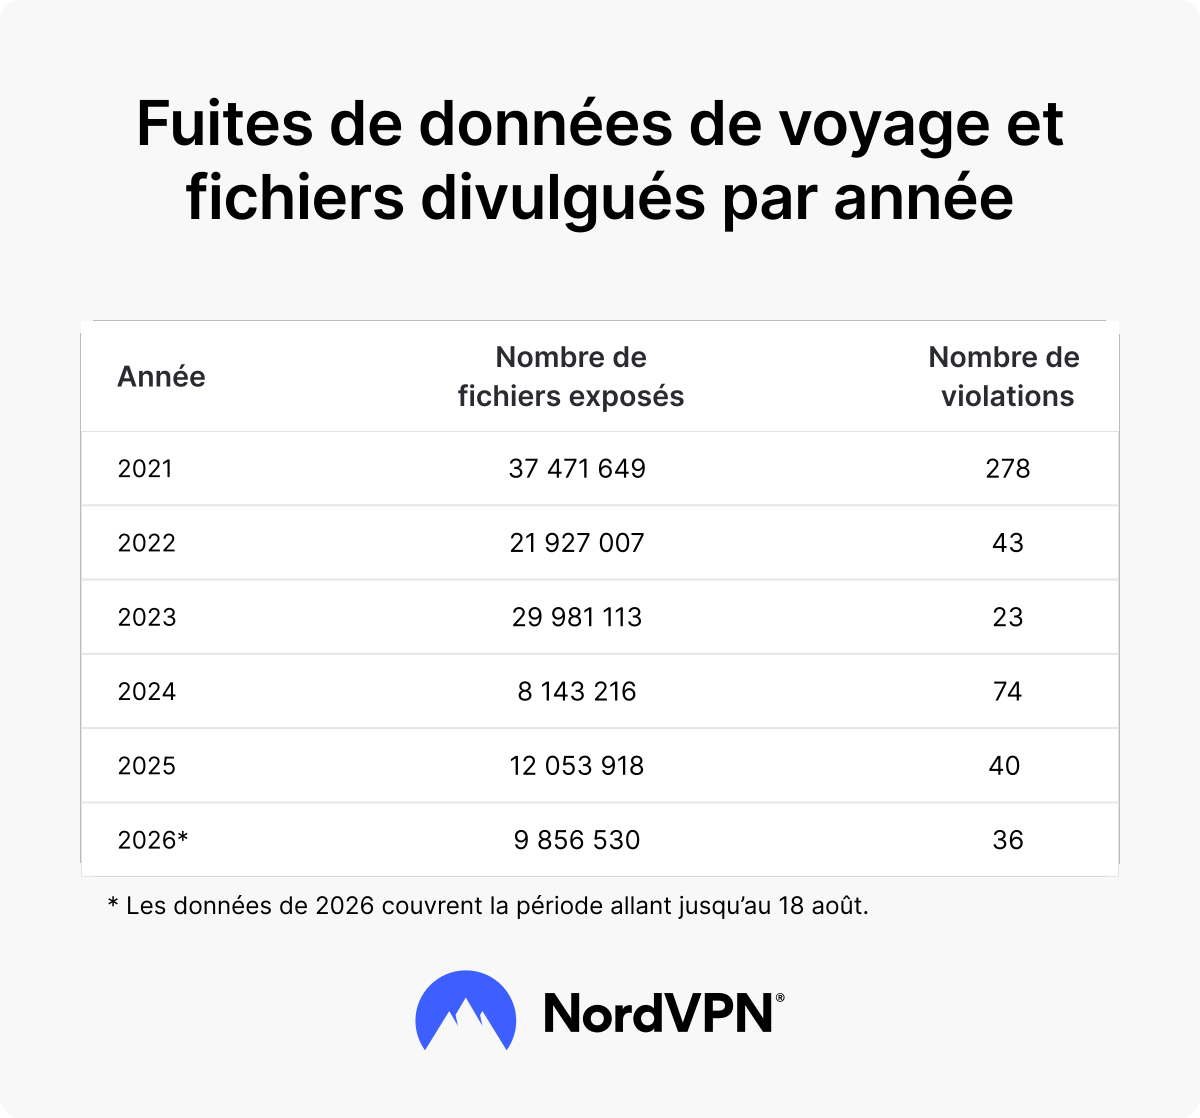
Un nombre élevé de violations ne signifie pas nécessairement qu’une plus grande quantité de données a été exposée. En 2021, par exemple, le nombre de violations recensées était plus de 12 fois supérieur à celui de 2023, mais le volume de données exposées n’était supérieur que d’environ 25 %. Parfois, quelques fuites de données de grande ampleur suffisent à faire complètement pencher la balance.
Pour les voyageurs, les deux aspects comptent. Un secteur peut connaître des violations fréquentes mais de moindre ampleur, ou des incidents occasionnels qui touchent des millions de personnes en une seule fois.
Les secteurs du voyage les plus touchés
Une violation de données chez un petit voyagiste est très différente d’une violation chez une grande compagnie aérienne. La première peut toucher moins de clients, mais faire partie d’une longue série d’incidents similaires, tandis que la seconde peut exposer les informations d’un très grand nombre de voyageurs en une seule fois.
Pour tenir compte de ces différences, les chercheurs ont réparti les entreprises touchées en cinq secteurs du voyage :
- Compagnies aériennesHôtels et complexes hôteliers
- Programmes de fidélité et de récompensesPlateformes de réservation, agences de voyages en ligne (OTA), prestataires d’excursions et d’activités
- Sociétés de location de voitures, compagnies de croisière et entreprises ferroviaires
Les sociétés de location de voitures, les compagnies de croisière et les entreprises ferroviaires représentaient la plus grande part des données exposées observées, avec 27,7 %. Les plateformes de réservation, OTA, prestataires d’excursions et d’activités suivaient de près avec 24,6 %, devant les hôtels et complexes hôteliers avec 23,7 % et les compagnies aériennes avec 21,2 %. Les programmes de fidélité et de récompenses représentaient les 2,8 % restants.
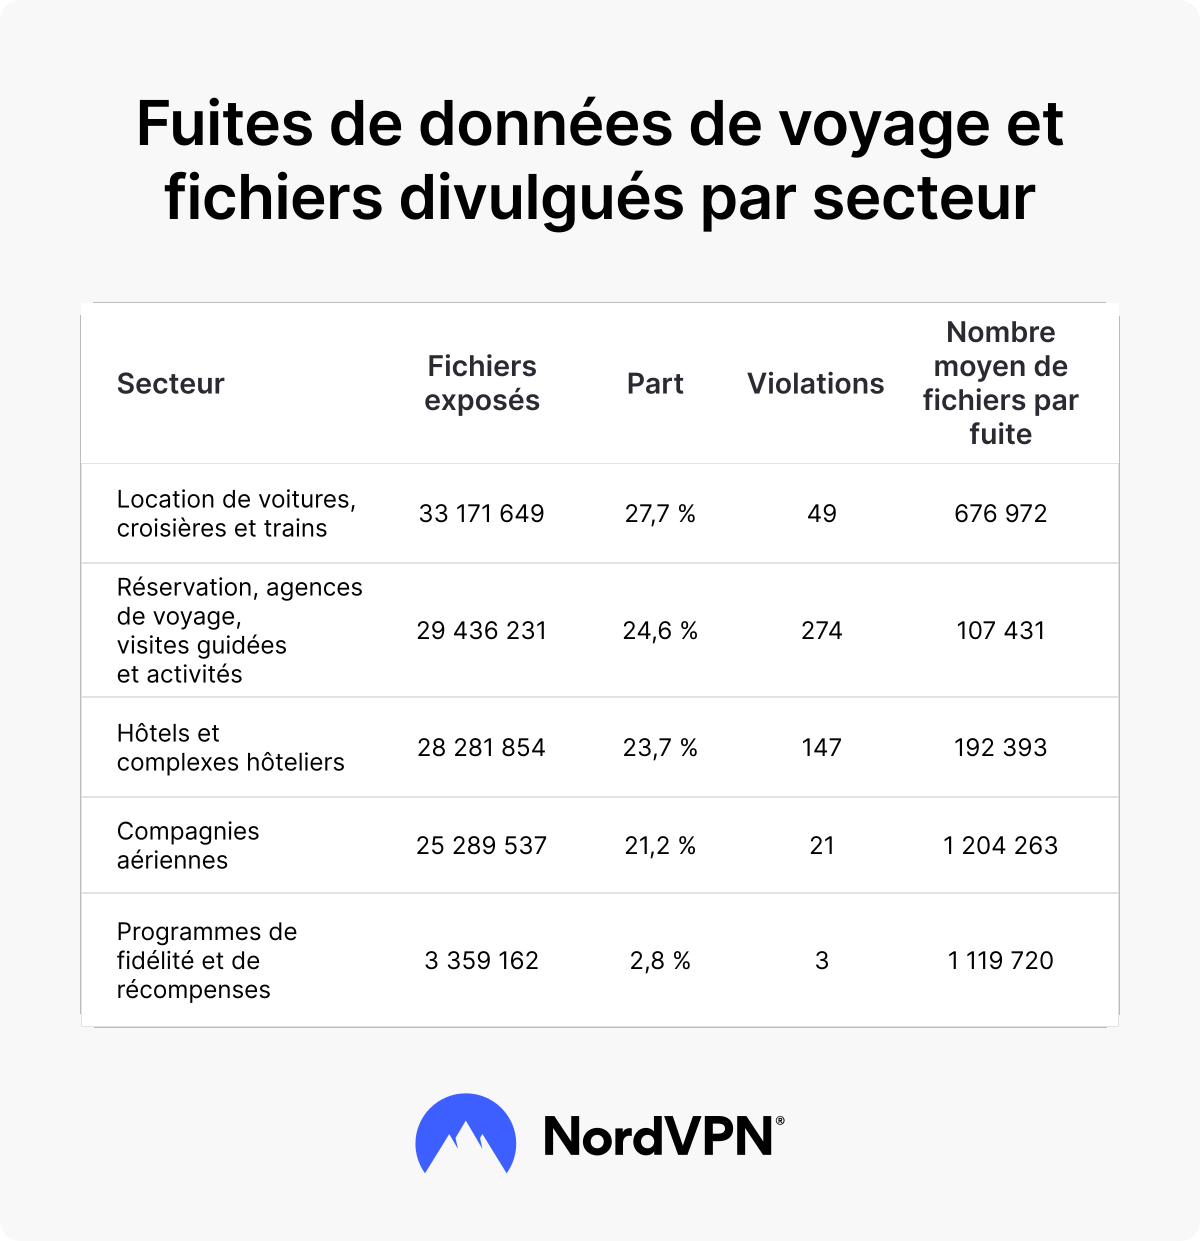
La catégorie regroupant les plateformes de réservation, les OTA, les voyagistes et les prestataires d’activités a été la plus fréquemment touchée par des violations de données au cours de l’étude, avec 274 incidents recensés. Ce groupe comprend des entreprises de tailles diverses, allant des grands sites de réservation aux petites agences, en passant par les voyagistes régionaux et les prestataires d’activités.
Les compagnies aériennes présentaient le schéma inverse. Les chercheurs n’ont observé que 21 violations chez des compagnies aériennes, contre 274 dans la catégorie des plateformes de réservation, OTA, excursions et activités. Pourtant, ces 21 incidents ont exposé plus de 25,2 millions de données. Une violation chez une compagnie aérienne exposait en moyenne environ 1,2 million de données, soit plus de 11 fois la moyenne d’environ 107 000 données pour les plateformes de réservation, OTA, voyagistes et prestataires d’activités.
Quelles informations sont exposées lors des violations de données dans le secteur du voyage ?
Toutes les fuites analysées dans le cadre de cette étude contenaient des adresses e-mail, car ce sont les adresses e-mail uniques exposées qui ont servi à mesurer l’ampleur de chaque incident. Mais la plupart des incidents comprenaient également d’autres informations personnelles.
Les noms complets figuraient dans 92 % des fuites analysées, les numéros de téléphone dans 87 % et les adresses dans 78 %. Plus de la moitié comprenaient des dates de naissance (55 %) et des informations sur le genre (53 %), tandis que 46 % contenaient des mots de passe. La nationalité apparaissait dans 19 % des violations, et les informations relatives aux pièces d’identité officielles dans 11 %.
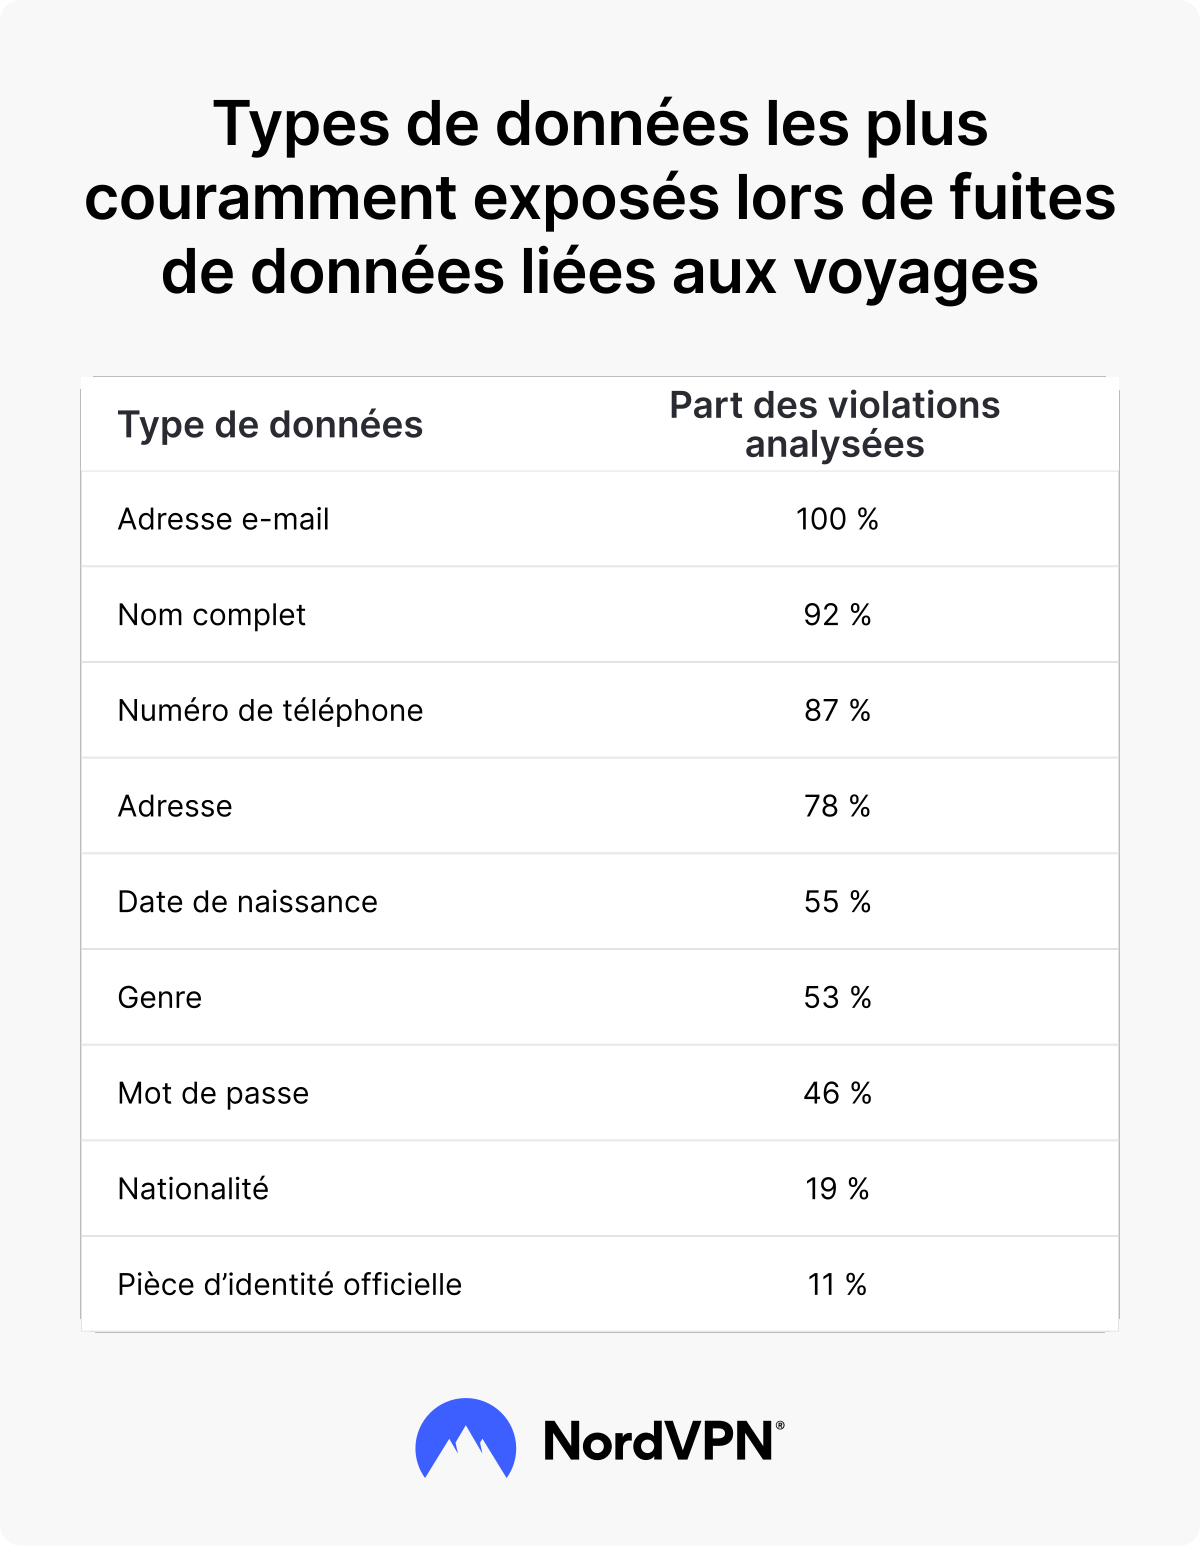
Pris ensemble, ces éléments peuvent dresser un portrait très précis d’une personne. Quiconque accède à des données de voyage ayant fait l’objet d’une fuite peut connaître votre nom complet, votre lieu de résidence, vos coordonnées et votre date de naissance. Selon le prestataire et la nature de la fuite, les informations exposées pourraient également inclure votre nationalité ou des informations permettant de vous identifier.
Les données de voyage peuvent être particulièrement sensibles, car bon nombre d’entre elles sont difficiles à modifier. Vous pouvez réinitialiser un mot de passe compromis, mais vous ne pouvez pas modifier votre date de naissance ou d’autres informations permettant de vous identifier personnellement.
Vos données peuvent survivre à votre voyage
L’étude met également en lumière un problème moins évident : les voyageurs peuvent toujours avoir des données personnelles stockées auprès d’entreprises qu’ils ont utilisées une seule fois et dont ils ont depuis oublié l’existence. Les plateformes de réservation, OTA, voyagistes et prestataires d’activités représentaient plus de la moitié des violations analysées, et bon nombre de ces services peuvent n’être nécessaires que pour un seul voyage.
Vous vous souvenez peut-être de la compagnie aérienne avec laquelle vous avez voyagé il y a cinq ans, mais probablement pas de chaque entreprise locale d’excursions, société de location de voitures ou site de réservation que vous avez utilisé. Selon les politiques de l’entreprise et les obligations légales, ces services peuvent conserver les informations des clients après la fin du voyage. Un ancien compte dont vous vous souvenez à peine pourrait donc toujours contenir des informations personnelles si l’entreprise est victime d’une violation des années plus tard.
Comment limiter le partage de données personnelles en voyage
Les voyageurs ne peuvent pas contrôler la manière dont chaque compagnie aérienne, hôtel ou service de réservation protège son infrastructure. Mais ils peuvent se montrer plus sélectifs quant aux informations qu’ils communiquent. Quelques habitudes simples peuvent vous aider à laisser moins d’informations sensibles derrière vous :
- Évitez de créer des comptes inutiles. Avant de créer un compte, demandez-vous si vous en avez réellement besoin ou si le service vous permet d’effectuer la réservation en tant qu’invité (sans créer de compte).
- Utilisez des mots de passe uniques et l’authentification multifacteur (MFA). Un mot de passe unique pour chaque compte signifie que les identifiants exposés par un prestataire ne peuvent pas être réutilisés ailleurs. La MFA ajoute une vérification supplémentaire, ce qui rend plus difficile l’accès à votre compte avec un simple mot de passe volé.
- Supprimez les informations personnelles enregistrées. Effacez les moyens de paiement et les documents d’identité enregistrés dès que le service n’en a plus besoin.
- Soyez prudent lorsque vous téléversez des pièces d’identité. Les passeports et autres pièces d’identité officielles sont parfois nécessaires, mais ne téléversez pas de document d’identité simplement parce qu’un formulaire le demande. Vérifiez pourquoi l’entreprise a besoin du document, comment elle l’utilisera et si vous pouvez fournir les informations nécessaires d’une autre manière.
- Passez en revue vos anciens comptes de voyage. Supprimez les comptes de voyage dont vous n’avez plus besoin et, le cas échéant, demandez la suppression des données personnelles qui y sont associées.
- Restez vigilant. Traitez avec méfiance les e-mails ou messages inattendus concernant d’anciennes réservations, en particulier s’ils vous demandent de vous connecter, de communiquer des informations ou d’effectuer un paiement.
Méthodologie
Les chercheurs de NordVPN et de Saily ont analysé les données historiques relatives aux violations du 1er janvier 2021 au 18 août 2026, à l’aide des données disponibles sur la plateforme de gestion de l’exposition aux menaces NordLayer Intelligence.
Ils ont examiné le catalogue des violations pour la période analysée et classé les incidents impliquant des compagnies aériennes, des hôtels et complexes hôteliers, des agences de voyages en ligne, des prestataires d’excursions et d’activités, des programmes de fidélité, ainsi que des sociétés de location de voitures, des compagnies de croisière et des entreprises ferroviaires. Chaque violation a été classée en fonction du nom, du domaine et de la description de l’organisation touchée. Les chercheurs ont vérifié individuellement les incidents les plus importants et supprimé les faux positifs.
L’ampleur d’une violation a été mesurée à partir du nombre d’adresses e-mail uniques exposées. L’ensemble de données final recensait 119 433 433 enregistrements de voyageurs issus de 494 violations liées au secteur du voyage.
Les résultats représentent les incidents observés dans l’ensemble de données analysé et ne doivent pas être interprétés comme représentant le nombre total de violations de données dans le secteur du voyage ou de données de voyageurs exposées à l’échelle mondiale.

